
文章摘要:企業的數據,不是一沓文件那麼簡單——那是命門。圖紙、報價、客戶清單,哪一份不是用無數小時和腦細胞堆出來的?數據一旦順著不該走的通道流出去,輕則錯過一個季度的機會
企業的數據,不是一沓文件那麼簡單——那是命門。圖紙、報價、客戶清單,哪一份不是用無數小時和腦細胞堆出來的?
數據一旦順著不該走的通道流出去,輕則錯過一個季度的機會,重則團隊辛苦幾年,被對手一夜「抄走」。
工具要用對,想法要立得住,這事兒才有底氣。
以下這七款,是在實戰裡經得住推敲的組合拳:加密、邊界、行為、終端,多條防線一起上,把風險攔在最前面。
一、洞察眼MIT 系統
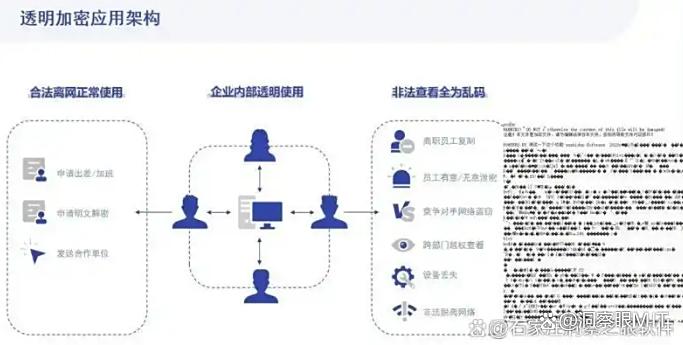
透明加密:在透明加密模式下,文件建立、編輯到儲存,加密過程自動完成,員工日常工作不受影響,卻能為企業核心文件提供無縫保護。
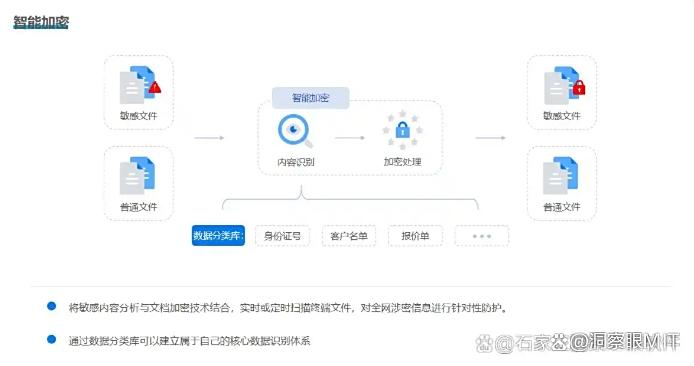
智慧加密:智慧識別技術和加密技術結合,對電腦上新建的文件進行即時掃描,一旦掃描到含有敏感內容的文件,立即對文件加密,守護文件安全。
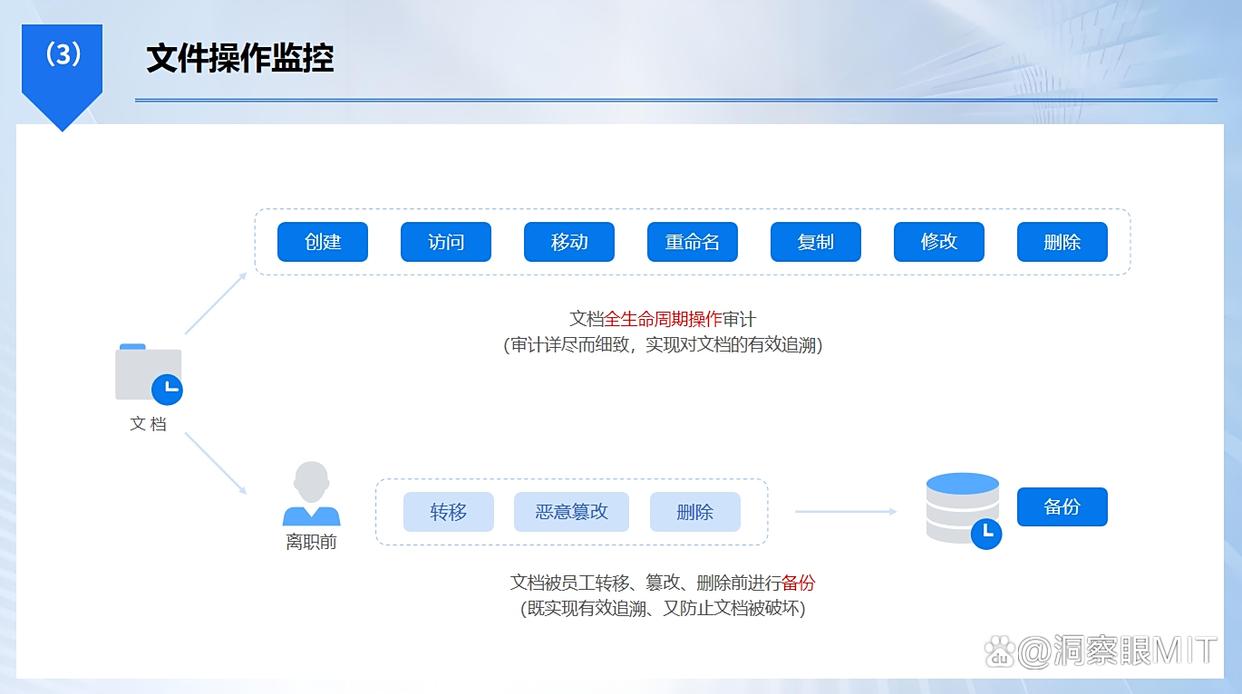
文件行為審計:誰在什麼時間創建、開啟、修改、複製、列印了哪份文檔,連用的設備資訊也帶出來。
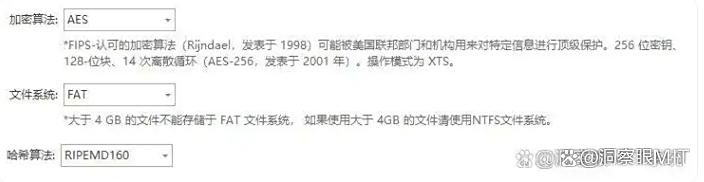
加密演算法:集成 AES 等多種國際認可的加密演算法,企業可根據文件的重要程度和使用場景,靈活選擇最適合的加密方式。
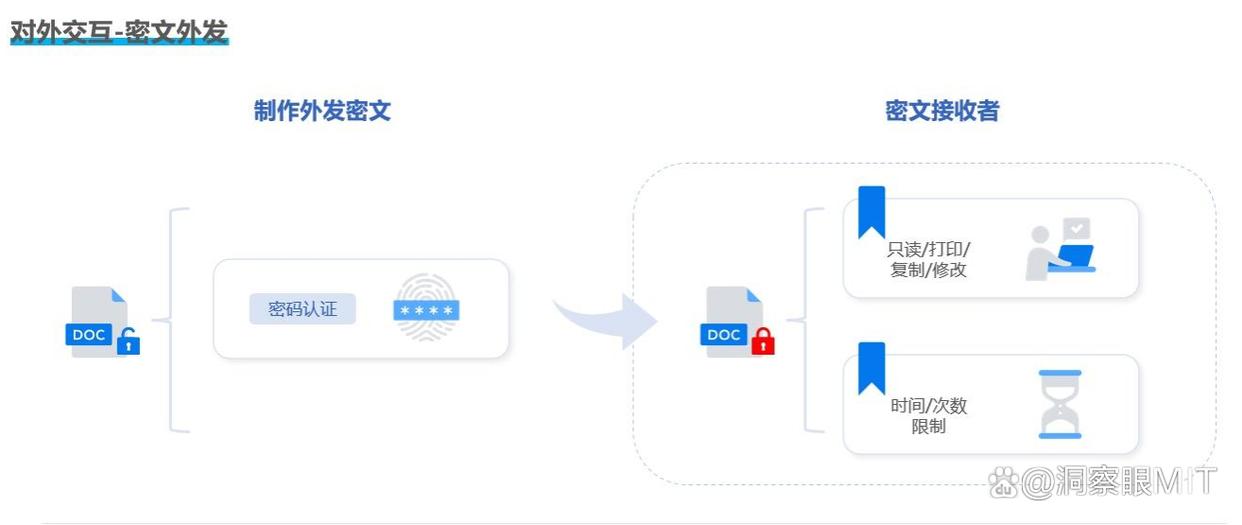
外部管控:將外發的文件加密,也可設定文件的有效期限、文件的開啟次數、禁止列印/複製等,有效防止文件在外發期間二次洩密。
適用面很廣,科技、金融、貿易這些對資料完整性敏感的行業,用它打底最省心。管控面板上偶爾會彈出個異常紅點,那種“事在掌控」的踏實感,懂的人都懂。
二、密鎖企業加密系統
它主打一個“跟隨式加密」。
文件從誕生到關閉,狀態都在動態變化:創建時加,編輯時跟,關掉後立刻恢復加密。
部門、專案可以各自配一套策略,互不串門,權限界線清清楚楚。外出辦公的痛點它也考慮到了-可限時離線使用,時間一到自動鎖回去。
親測在機場候機寫個方案,到點文件自己鎖了,設備丟了心裡也不懸。
很適合多部門協作、還常需要出差行動辦公的團隊,例如工程、設計類公司。內部流轉有序,外部使用有邊界。
三、邊界守衛網路防護系統
你可以把它想成企業網路出口的一層“智慧濾網」。用深度套件偵測把普通資料裡「偽裝」的敏感資訊撈出來(合約編號、客戶電話這種有模板特徵的最容易命中),發現異常傳輸立刻截斷。
企業還能自己維護敏感資訊庫,關鍵字規則依業務迭代,跟著對手的手法進化。
VPN 接入這塊也不放水,只有授權設備走加密隧道進來,野路子直接封起來。是的,VPN 可能會慢半拍,但總比裸奔強太多。
醫療、律師事務所、諮詢等對網路出口要求高的單位,用它來守住“門口的閘機」很適合。
四、雲盾加密儲存平台
資料放雲上不等於放棄控制。這套平台把檔案切片後分別加密,只有拿著企業專屬密鑰才能拼回原樣。
每次查看、下載、分享都會留下不可竄改的痕,出了事沿著軌跡倒回去,誰看了、什麼時候看了,一清二楚。
更順手的是它能通過 應用程式介面 跟現有的 辦公室自動化、客戶關係管理 等系統打通,業務流程不必大改,資料在系統間流轉的同時一直是「帶殼」的。
適合系統多、協同密度高的企業,如網路公司、集團化組織。跨部門專案群組分享資料,不用重複提醒“別外傳”,因為權限和留痕已經在底層兜著。
五、終端安全防護中心
從設備進網到退役報廢,全生命週期都有台帳。硬體改了、系統更了,後台都能看到。
內建的病毒庫、漏洞庫每日更新,巡檢設備時有風險就拉紅線,要嘛修復要嘛隔離;真遇到設備遺失,還能遠端擦除敏感數據,停損及時。
我身邊就有同事手機落在計程車上,三分鐘後後台清空,隔天補設備,業務不斷檔位。
設備形態複雜、數量龐大(如商超、物流)的企業,會感受到管理成本直線下降——盤點時序號、狀態一目了然。
六、文件安全管理系統
這套是“文件控」的心頭好。加密、脫敏、水印,三道工序一起上:加密擋非法打開,脫敏把身份證號、銀行卡號這類敏感字段自動藏起來,水印裡嵌作者與訪問時間。
平時也支援借閱機制,先寫清用途和期限,過時自動收回,期間的所有操作都有跡可循。
我們在給外部評審發草稿時,水印抬頭寫著名字和時間,誰轉發的,一眼鎖定。
出版社、研究院、諮詢等以文件為核心資產的團隊,用它能把“該露的露、不該露的藏」做得很細。
七、行為安全分析平台
不是所有“異常」都該一棒子打死,所以要先懂「正常」。
平台會用 人工智慧 學習每個人的日常操作,形成個人基線;當行為偏離(忽然存取陌生敏感文件、夜裡大量傳輸等),自動警告。
它還會結合職位與近期任務來判斷合理性,能有效減少誤報——比如法務在交付週訪問合約庫,合理;同樣動作換成不相關崗位,需查證。
最後會輸出個人化的風險畫像,哪些點要提醒、趨勢如何,一目了然。
有次深夜的大量下載提醒把我從床上叫起來,第二天核查發現是自動腳本誤配,虛驚一場,但這層「兜底感」很值。
金融、數據服務業對內部風險的容忍度低,用它提前預警更安心。
編輯:玲子


 洞察眼MIT系統


 冀公網安備13019902001038號

