
文章摘要:區域網路基本上就是企業、家庭或小團隊的“循環系統”,設備互聯、數據來回跑,全靠它撐著。一旦哪裡堵住了、混進了不該來的設備,或者有人把敏感資料隨手一傳,輕則卡頓影響辦公
區域網路基本上就是企業、家庭或小團隊的“循環系統”,設備互聯、數據來回跑,全靠它撐著。一旦哪裡堵住了、混進了不該來的設備,或者有人把敏感資料隨手一傳,輕則卡頓影響辦公,重則直接出事故、出損失。
想把狀況握在手上、風險壓在萌芽裡,監控方法得選對。以下這五種思路,涵蓋專業系統、終端管理、統一監控等不同路數,偏實用、上手也不難。
企業管理員、團隊負責人都能按需取用,日常盯網、應急排障更省心,建議先收起來,後面用得上!
方法一:部署洞察眼MIT 系統,全方位監控區域網
洞察眼MIT 系統是專門圍繞區域網路做視覺化與管控的工具,功能覆蓋範圍廣,操作也不繞彎子,搭起來就能看出門道:
設備即時掃描與管理:系統會上來先把網段“過一遍”,把在線設備都撈出來(電腦、手機、伺服器、印表機等),展示設備名稱、IP、MAC、硬體配置、連接狀態,自動生成清單。
有次測試時還掃到了會議室裡那台老打印機的網口,多年沒人管……一旦出現陌生終端(比如訪客手機、外來筆記本)接入,立刻彈窗或短信提醒,必要時直接標記為可疑設備,免得“順手連個網”就把資源和數據帶走。
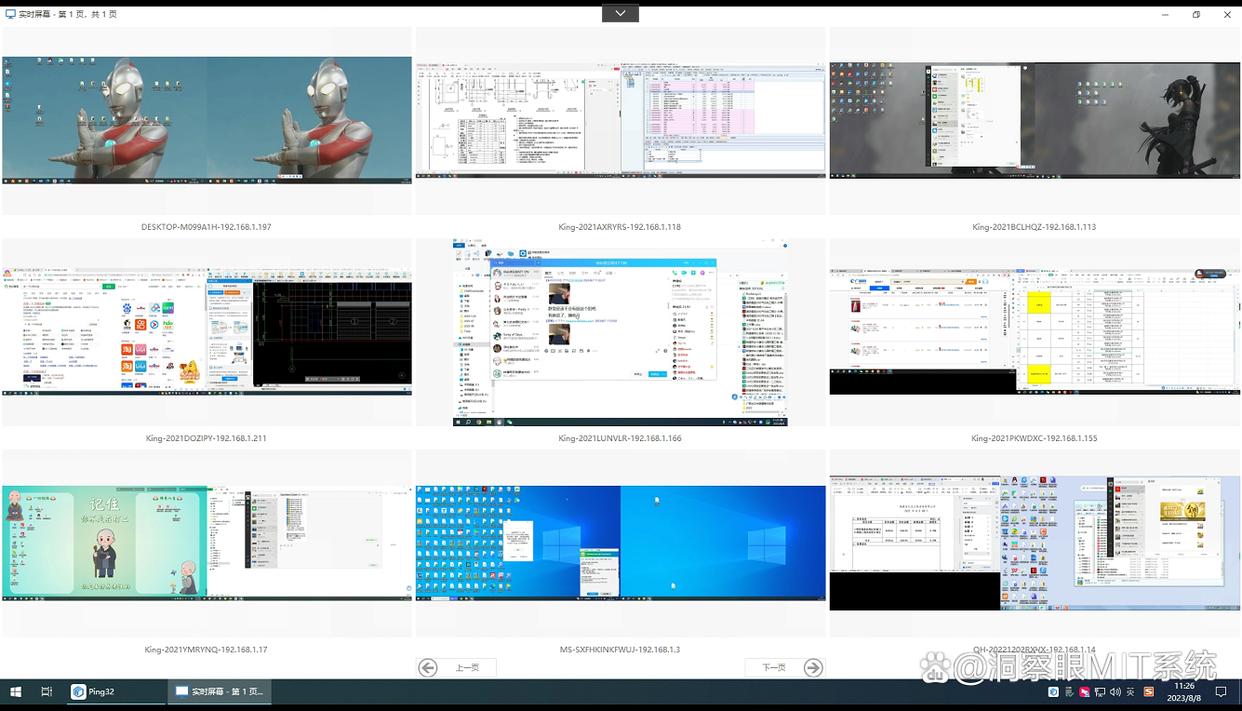
即時螢幕監控:可以即時直觀地看到員工電腦螢幕,支援多螢幕同時監控,誰在編輯文件、誰在摸魚,一清二楚。要是專案卡在某一步上,管理員直接遠端協助,幾分鐘就能解決。
流量監控與管控:每台設備的上傳/下載流量都會被即時記錄,系統按「設備/時間段」出報表,哪個設備在大量消耗流量,一眼看得見。
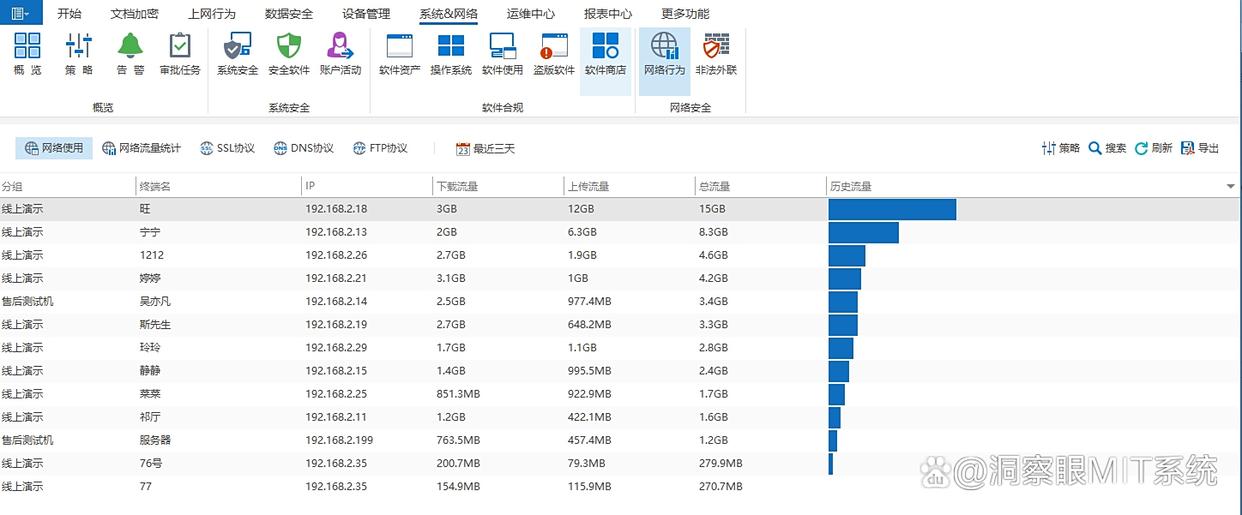
例如午休有人看高清影片、後台在同步大檔案-超過上限(如單次下載>100MB、頻寬佔用持續飆升)時,可以手動限速,也能設定自動策略,避免全網被拖慢;也可為關鍵崗位設定合理上限,超額就斷網或降優先級,資源分配更有章法。
文件操作記錄:對區域網路內的文件操作進行記錄。新建、重新命名、複製、刪除、路徑和操作者,都會落日誌。若偵測到帶有「核心資料」「機密文件」「報價單」等敏感字詞的文件被傳輸或外發,系統會馬上報警並保存證據,後續追查有據可依,內部洩密風險也能壓住。
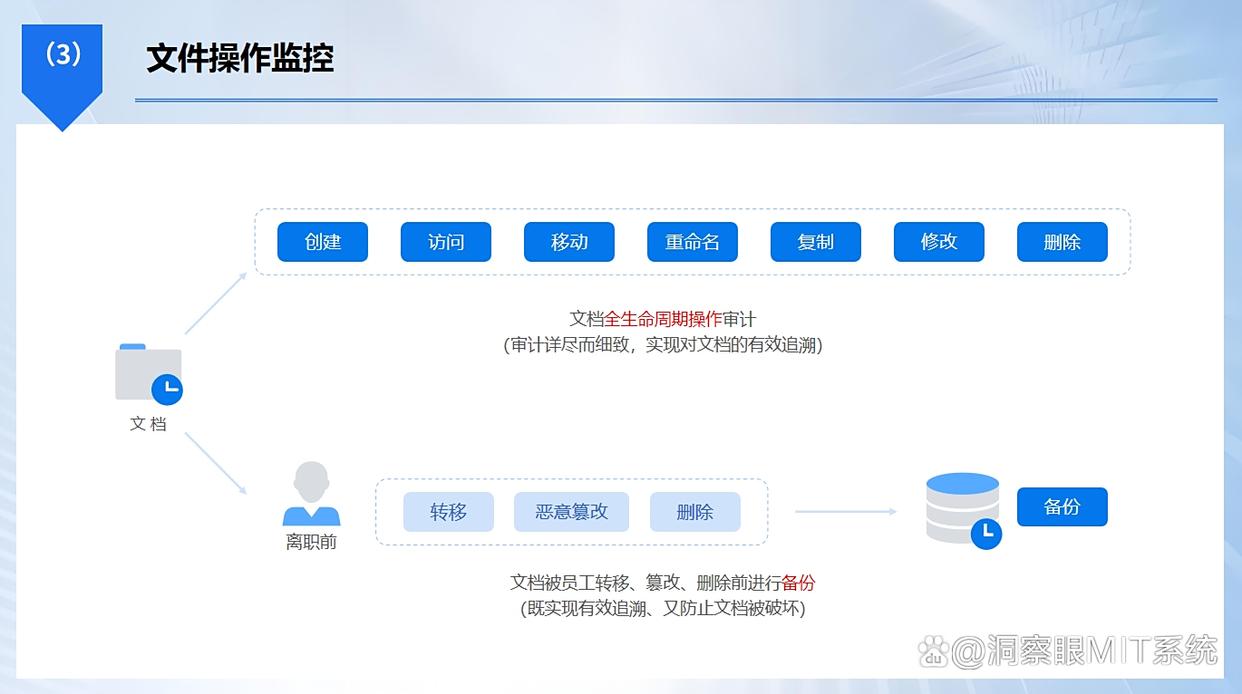
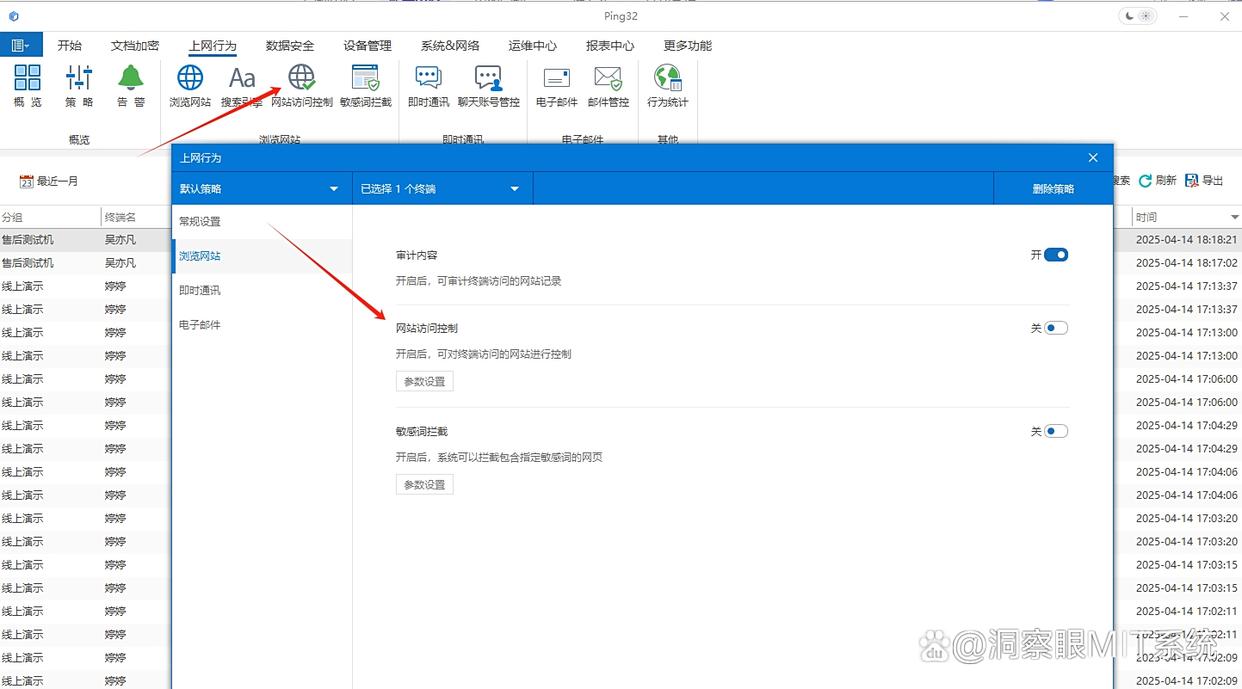
上網管控:造訪過哪些網站、開了哪些網路軟體(微信、QQ、影片/下載類工具),系統可依「工作相關/無關」「高風險網站」做分類統計。黑白名單、計時策略都能配,例如上班時間禁跑遊戲、P2P 下載,必要時對特定部門放寬;這樣既不一刀切,也能把網路資源用在刀刃上。
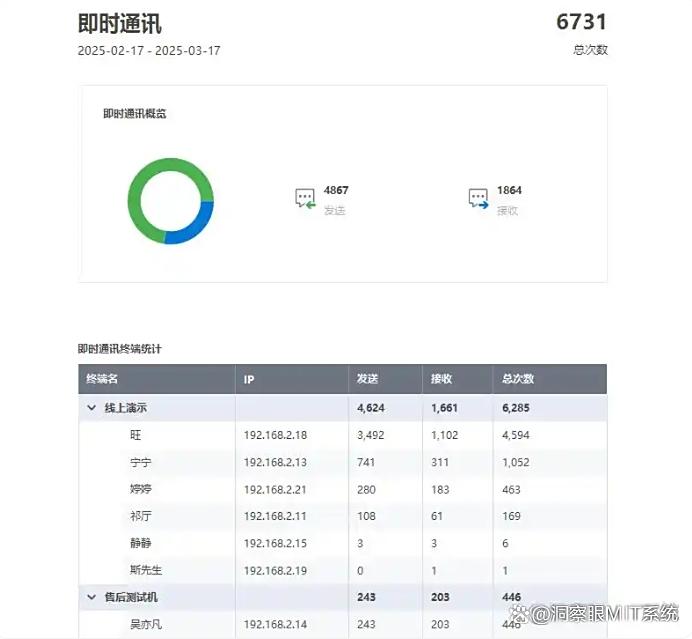
即時通訊監控:微信、QQ、釘釘等主流通訊工具的聊天內容進行監控,包括聊天記錄、檔案傳輸等關鍵要素。對於敏感訊息通過聊天外流的場景,能做到及時發現與取證,管理層對溝通態勢的掌握也更有底氣。
方法二:使用ManageEngine Endpoint Central,區域網路終端設備監控
這款更偏向「管電腦」的一體化終端管理,適合企業上崗落地:
終端設備狀態監控:硬體與系統健康度會持續擷取:CPU 使用率、記憶體佔用、磁碟剩餘、開機時長、進程清單…在後台用清單或儀表板匯總展示,點進單一就能看到細節。遇到異常(硬碟SMART 警報、CPU 長時間拉滿、風扇狂轉都能感知),會自動推播提醒,日常巡檢靠它能省不少事。
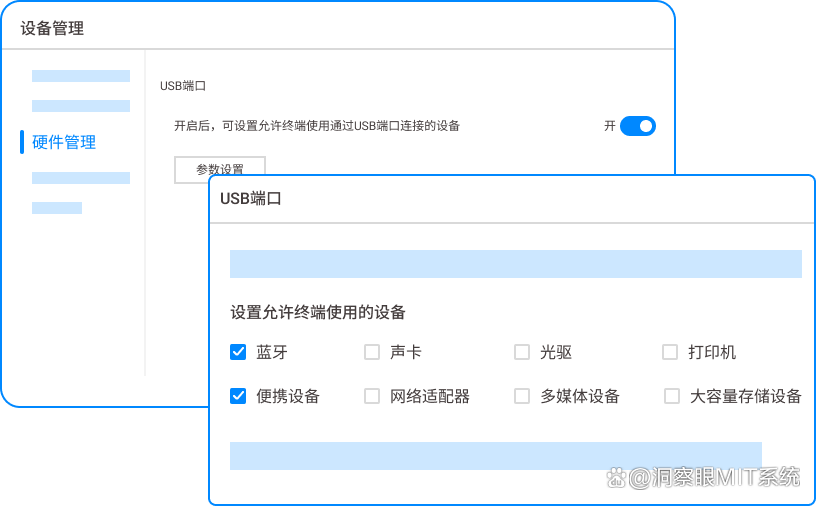
軟體與週邊管控:安裝/卸載紀錄清清楚楚,未授權軟體(如盜版工具、娛樂類應用)可攔;週邊層面,像U 碟、行動硬碟、印表機等存取都會被記錄。可以設定“僅允許公司白名單U 盤接入”,來訪設備默認拒絕,拷貝路徑與傳輸行為也可追,數據外帶的口子自然就小了。
遠端協助與日誌追溯:遇到使用者「這會兒人在家上網有點卡」的狀況,遠端連上去就能定位問題;大量推補丁、分發腳本也更有效率。終端操作日誌會依「設備/時段」沉澱(例如檔案變更、網頁存取),後續查違規、還原現場,省時省力。
方法三:透過PRTG Network Monitor,區域網路多設備統一監控
PRTG 的特點是“接起來快,適合的設備也多”,中小團隊用起來比較順手:
設備自動發現與新增:裝好後開自動掃描,路由器、交換器、伺服器、攝影機之類一串兒認出來;常見的監控感測器(流量、CPU、連接埠、可用性等)會自動幫你掛上去,手動設定工作大幅減少。第一次跑的時候,看著拓樸一點點亮起來,心裡就踏實了。
即時狀態與警報提醒:統一儀錶板以色彩分級(綠色正常、黃色警報、紅色故障),頻寬佔用、介面狀態、丟包抖動都能即時看。當異常觸發(例如交換器連接埠flap、介面利用率>90%、伺服器回應飆升)時,郵件/簡訊/APP 會立刻推送,夜裡也能把值班人叫醒,不至於「隔天才知道」 。
資料報表與趨勢分析:歷史資料會自動歸檔,日報/週報/月報(流量趨勢、可用性統計、TOPN 清單)隨手就能匯出Excel 或PDF。透過這些趨勢圖,很容易看出週一9 點的登入高峰、哪台交換機長期滿載之類,為頻寬擴容、設備更換、鏈路優化提供依據。
方法四:利用Linux 命令列工具,區域網路輕量監控
如果你的區域網路裡有Linux 機器(伺服器、網關都行),有些原生工具就夠應急定位,用起來乾脆俐落:
設備與連結性監控:終端機裡敲「nmap 區域網路網段」(如nmap 192.168.1.0/24),能掃到線上設備及開放埠;用“ping -c 4 目標IP” 快速測連通性和時延波動。半夜故障時,先ping 再看端口,基本上能把範圍快速收窄。
流量與進程監控:用「iftop -i 網路卡名稱」(如iftop -i eth0)看即時會話與流量流向,誰在佔頻寬一目了然;“ps aux” 或“top/htop” 看進程負載,把可疑進程(例如異常佔網的服務)揪出來。沒有iftop 的環境,臨時裝一個也快(apt/yum 都可以)。
日誌檢視與分析:系統日誌是「黑盒」的視窗。“cat /var/log/syslog” 或「dmesg」 可以先掃一眼,再用「grep 關鍵字」(如grep "DHCP")定位關鍵片段;DHCP 續租失敗、網路卡斷線、驅動報錯,基本上都能留下痕跡。必要時再配合「journalctl -u 服務名」 看具體服務的往返記錄。
方法五:使用Snort,區域網路入侵偵測與安全監控
Snort 是經典的開源IDS,專注於識別異常行為與潛在入侵,重視安全的團隊可以重點考慮:
封包捕獲與分析:把Snort 部署在內核節點(如網關/鏡像連接埠),開啟封包捕獲,依照規則庫去匹配異常特徵(連接埠掃描、SQL 注入、惡意負載等)。第一次上線建議先跑一段“觀察期”,看看告警噪音水平,心裡有個譜。
自訂規則與警報:結合你的網路結構寫規則更準:例如「禁止外部IP 存取3306」「偵測單次發送超100 個ICMP 套件(疑似ping flood)」。觸發後會記錄來源/目的IP、類型、時間戳,並按你的偏好透過日誌、郵件或webhook 推送。規則別貪多,先精再廣,誤報會少很多。
流量與行為審計:對於不明來源的連線洪水、重複偵測停用連接埠、弱口令嘗試等,Snort 會協助留存證據並彙總成稽核報告。結合一兩週的報表,常常能發現意想不到的薄弱點(例如某台舊設備還開著默認口令),針對性加固,整體安全面就紮實了。


 洞察眼MIT系統


 冀公網安備13019902001038號

