
文章摘要:「李總,這個月的業績又下滑了。好幾個快要談成的單子,最後關頭都被競爭對手搶走了,像是提前知道了我們的底牌一樣。” 銷售總監面色凝重地報告。李總,一家中型企業的老
“李總,這個月的業績又下滑了。好幾個快要談成的單子,最後關頭都被競爭對手搶走了,像是提前知道了我們的底牌一樣。” 銷售總監面色凝重地報告。
李總,一家中型企業的老闆,最近為了這事愁得焦頭爛額。他隱約感覺到,問題可能出在公司內部。是不是有員工「飛單」?是不是有人上班時間“摸魚”,心思完全沒在工作上?甚至,是不是有機密資料透過網路外洩了?
李總的困境,相信也是許多企業管理者正在面臨的難題。在數位化辦公日益普及的今天,員工的上網行為與企業的資訊安全、工作效率乃至生死存亡都息息相關。那麼,企業究竟該如何有效監控員工的上網行為,防範潛在的風險呢?
別擔心,這篇文章將為您揭示六種超詳細的上網行為監控方法,幫助您找到最適合自己企業的解決方案。
方法一:部署專業的終端監控系統
功能:
此方法透過在員工電腦上安裝客戶端軟體,實現對電腦操作的全面記錄和精細化管理。它不僅能監控網路行為,還能深入文件操作、軟體使用、硬體設備等多個維度,提供「一站式」的綜合解決方案。
詳解:
專業的終端監控系統是目前市面上功能最全面的監控方案之一。它可以:
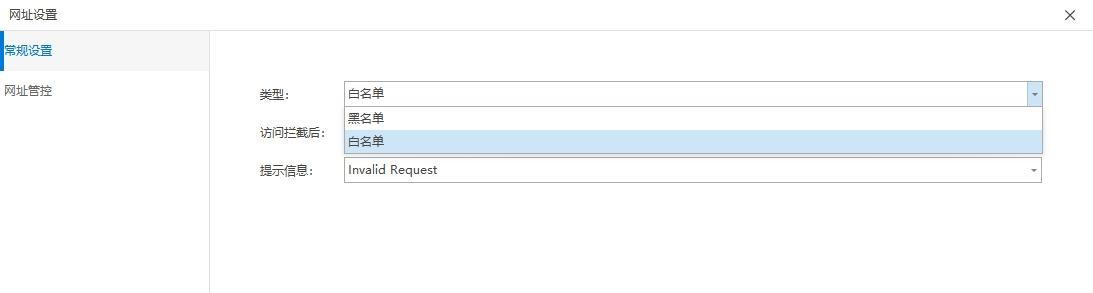
網站訪問管控:設定網址黑白名單,記錄訪問歷史,分析上網時長。
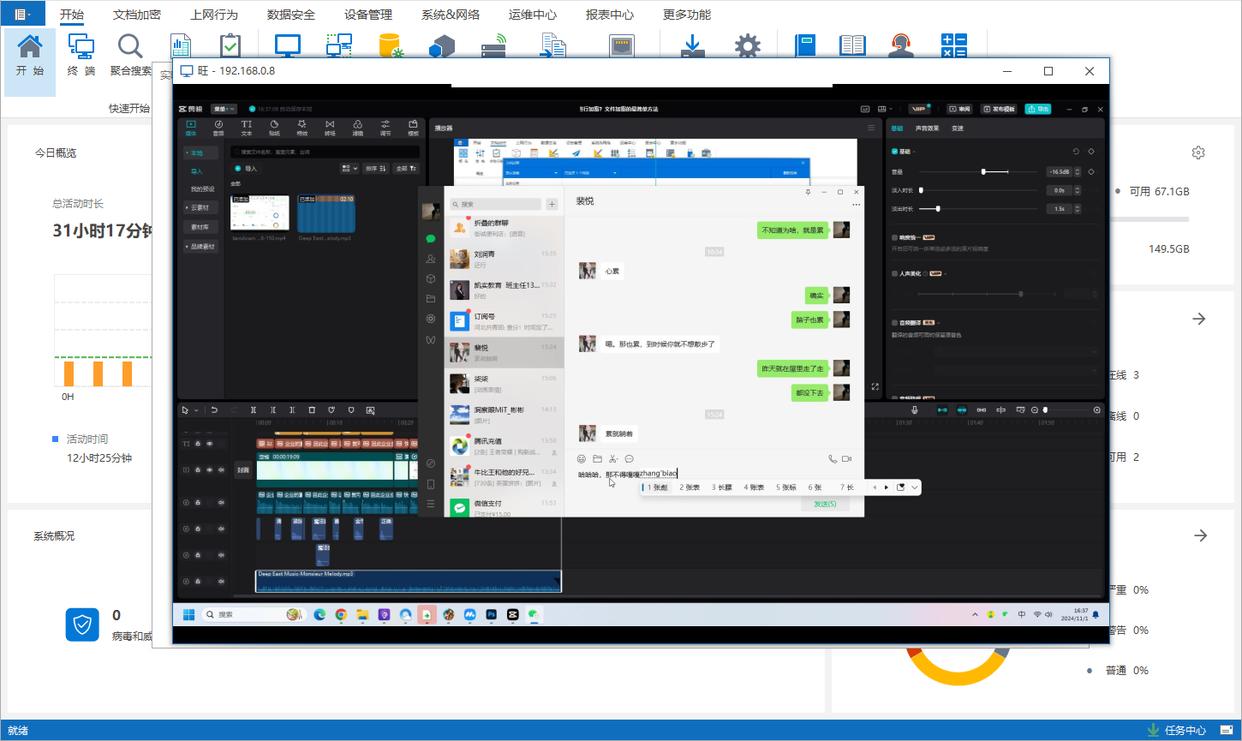
即時通訊審計:記錄主流聊天軟體(如微信、QQ等)的聊天內容,防止透過私聊洩密或處理私事。
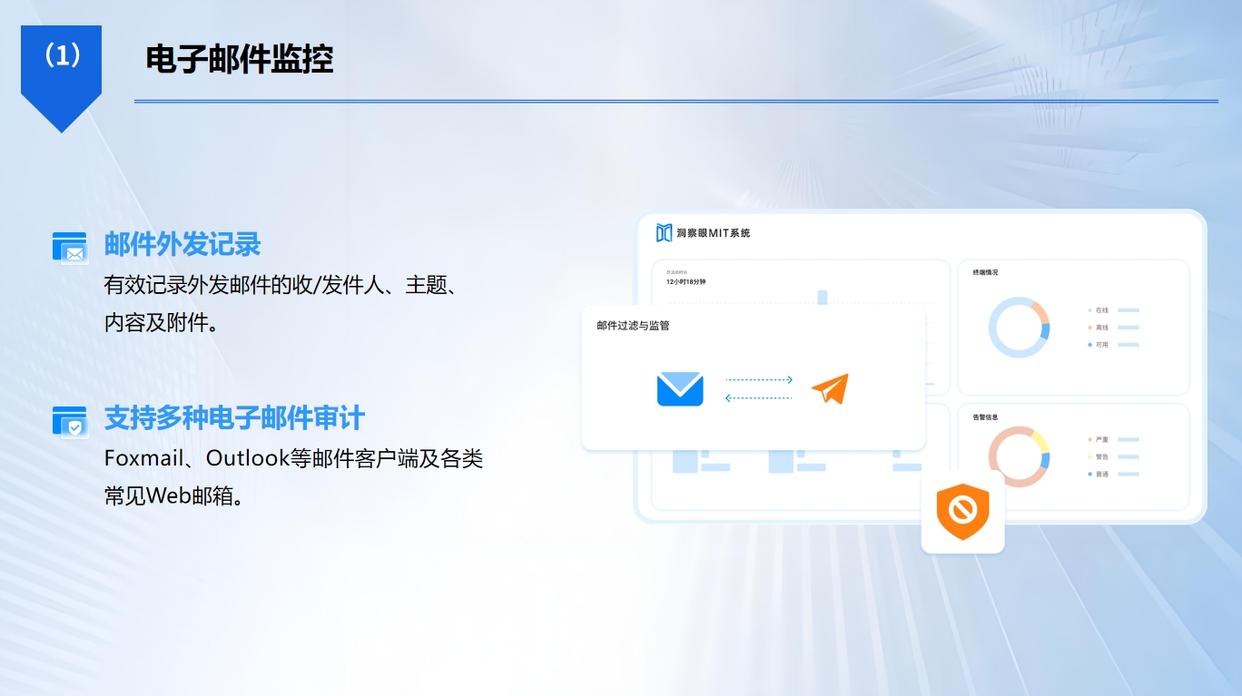
郵件內容監控:透過客戶端收發的郵件進行備份和內容審查,防止核心資料透過郵件外洩。
文件操作追蹤:詳細記錄檔案的建立、複製、移動、刪除、外發等所有操作,尤其能管控通過U盤、網盤、藍牙等途徑的洩密行為。
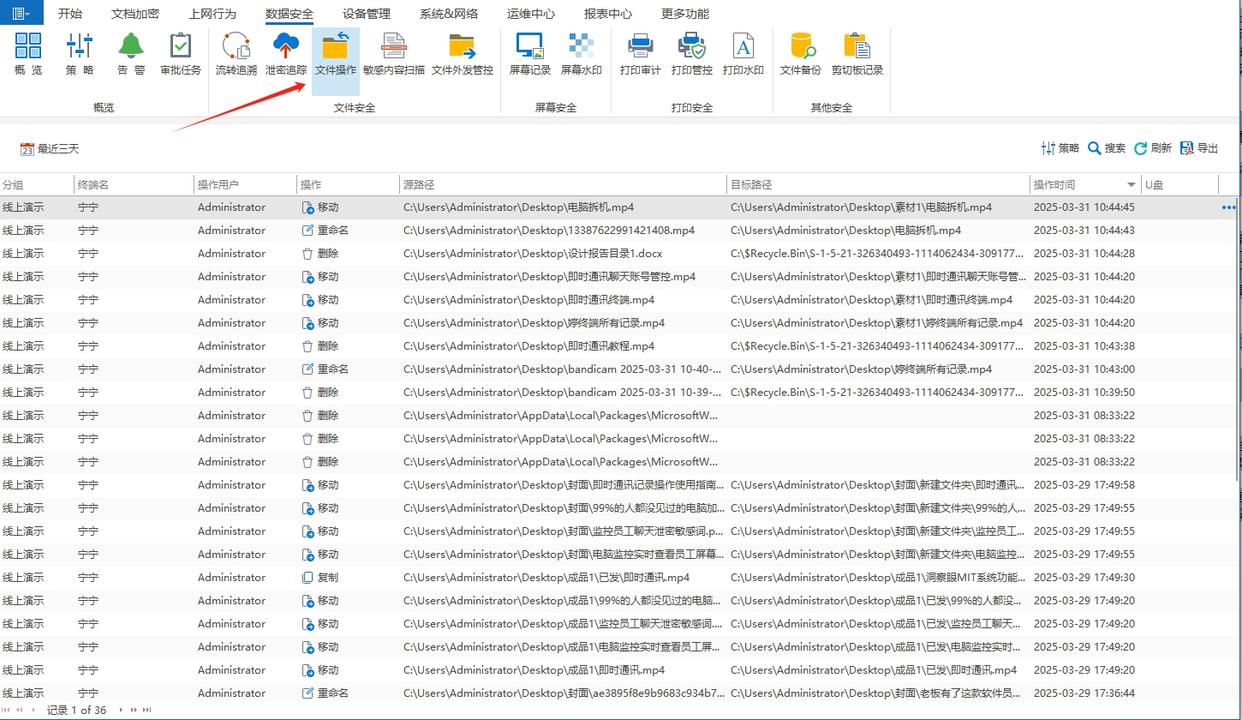
解決方案範例:
以市面上較為成熟的洞察眼MIT系統為例,它就屬於這類專業的終端監控系統。透過其強大的功能模組組合,管理者可以輕鬆實現對員工上網行為乃至整個終端操作的全面感知和控制。無論是想提高工作效率,防止員工“摸魚”,還是想保障核心資料安全,防止“飛單”和舞弊行為,這類系統都能提供強有力的技術支撐,幫助企業構築堅固的內部資訊安全防線。
方法二:透過路由器進行行為管理
功能:
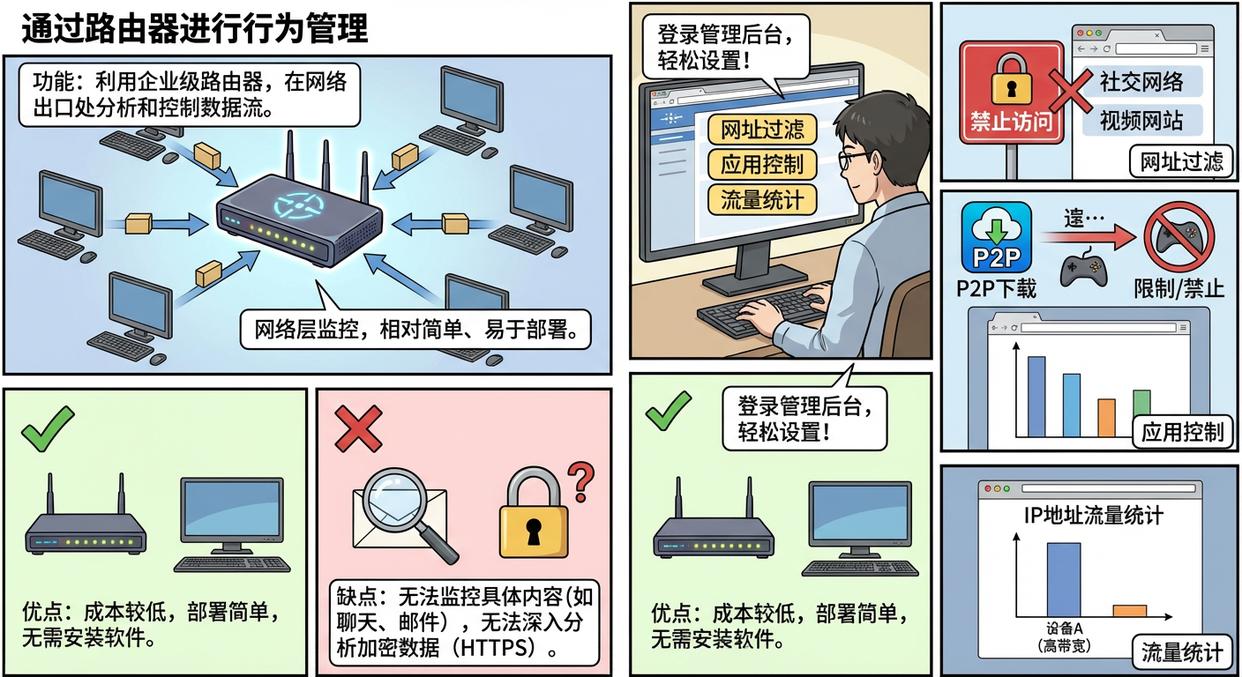
利用企業級路由器自帶的上網行為管理功能,在網路出口處分析資料流。這是一種相對簡單、易於部署的網路層監控方式。
詳解:
許多現代的企業級路由器都整合了一些基礎的上網行為管理功能。管理員登入路由器的管理後台,就可以進行對應設定。其主要功能通常包括:
網址過濾:可以設定禁止存取某些類型的網站,例如社群網路、影片網站等。
應用控制:能夠辨識並限制特定網路應用程式(如P2P下載軟體、網路遊戲)的頻寬或直接禁止其使用。
流量統計:可以查看網路內每個IP位址的流量使用情況,找出佔用頻寬最多的設備。
這種方法的優點是成本較低(通常是路由器自帶功能),部署簡單,無需在員工電腦上安裝任何軟體。但缺點也同樣明顯,它通常無法監控到特定的聊天內容、郵件正文等,也無法對透過加密頻道(HTTPS)傳輸的資料進行深入分析。
方法三:使用網路代理伺服器(Proxy Server)
功能:
讓所有員工的上網請求都透過一台代理伺服器轉發,透過在這台伺服器上進行日誌記錄和規則設置,來達到監控和管理的目的。
詳解:
如何運作是,員工的電腦不會直接連接互聯網,而是將網路請求傳送給代理伺服器,代理伺服器再代替員工去存取互聯網,並將獲取到的內容回傳。在這個過程中,代理伺服器可以:
記錄訪問日誌:詳細記錄下每一個網路請求,包括誰(IP位址)、在什麼時間、存取了哪個網址。
內容快取:快取員工經常造訪的網頁內容,可以加快存取速度,節省頻寬。
存取控制:可以配置強大的存取規則,根據使用者、時間、目標網站等多種條件進行靈活的控制。
使用代理伺服器是一種傳統且有效的監控方法,但它需要專門的硬體和軟體配置,對IT人員的技術要求較高。同時,對於加密的聊天內容、檔案傳輸等,其監控能力也有限。
方法四:利用防火牆或上網行為管理網關
功能:
在企業網路的出口處串聯一台專用的硬體設備(上網行為管理閘道或新一代防火牆),對所有進出的網路流量進行深度檢測和分析。
詳解:
這是一種比路由器功能更強大、更專業的網路層解決方案。這類專用設備擁有更強的處理性能和更智慧的識別引擎,能夠:
深度包檢測(DPI):不僅能看到流量的目的IP和端口,還能辨識出流量屬於哪種特定應用,即使應用使用了非常規端口。
應用行為識別:能辨識出使用者是在“發文”還是在“瀏覽”,是在“傳文件”還是在“閒聊”。
產生專業報表:可以從多個維度(使用者、應用程式、流量、時間等)產生詳細的統計分析報表,為管理決策提供資料支援。
這種方案的監控能力遠強於一般路由器,但採購和維護成本也相對較高,適合對網路行為管理有較高要求的中大型企業。
方法五:透過DNS進行流量引導和過濾
功能:
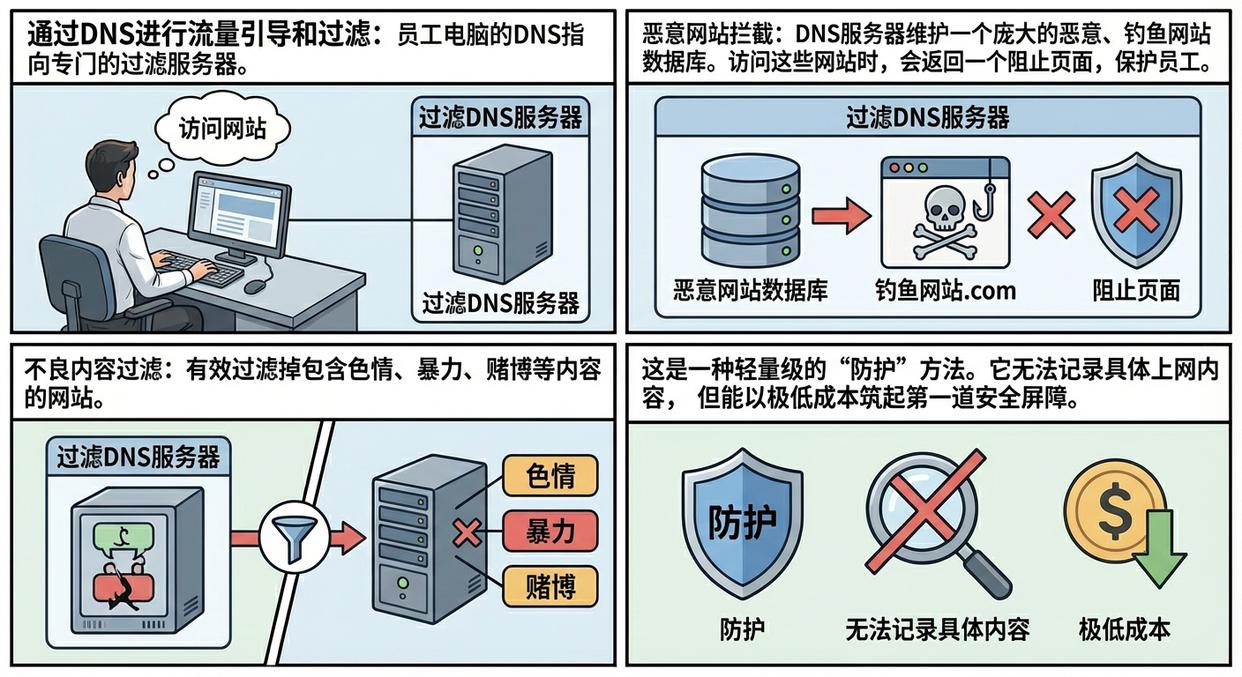
透過將員工電腦的DNS伺服器指向一台專門用於內容過濾的DNS伺服器,來實現對惡意網站和不良網站的存取封鎖。
詳解:
當員工嘗試存取一個網址時,電腦會先向DNS伺服器查詢這個網址對應的IP位址。透過自建或使用第三方提供的內容過濾DNS服務,可以在這個環節進行控制。
惡意網站攔截:DNS伺服器會維護一個龐大的惡意網站、釣魚網站資料庫,當員工嘗試造訪這些網站時,DNS伺服器會傳回一個錯誤的或封鎖的頁面,從而保護員工免受網路攻擊。
不良內容過濾:可以有效過濾掉包含色情、暴力、賭博等內容的網站。
這是一種輕量級的「監控」方法,其主要目的在於「防護」而非「審計」。它無法記錄員工的具體上網內容,但能以極低的成本和極簡的配置方式,為企業網路築起第一道安全屏障。
方法六:部署資料防外洩(DLP)系統
功能:
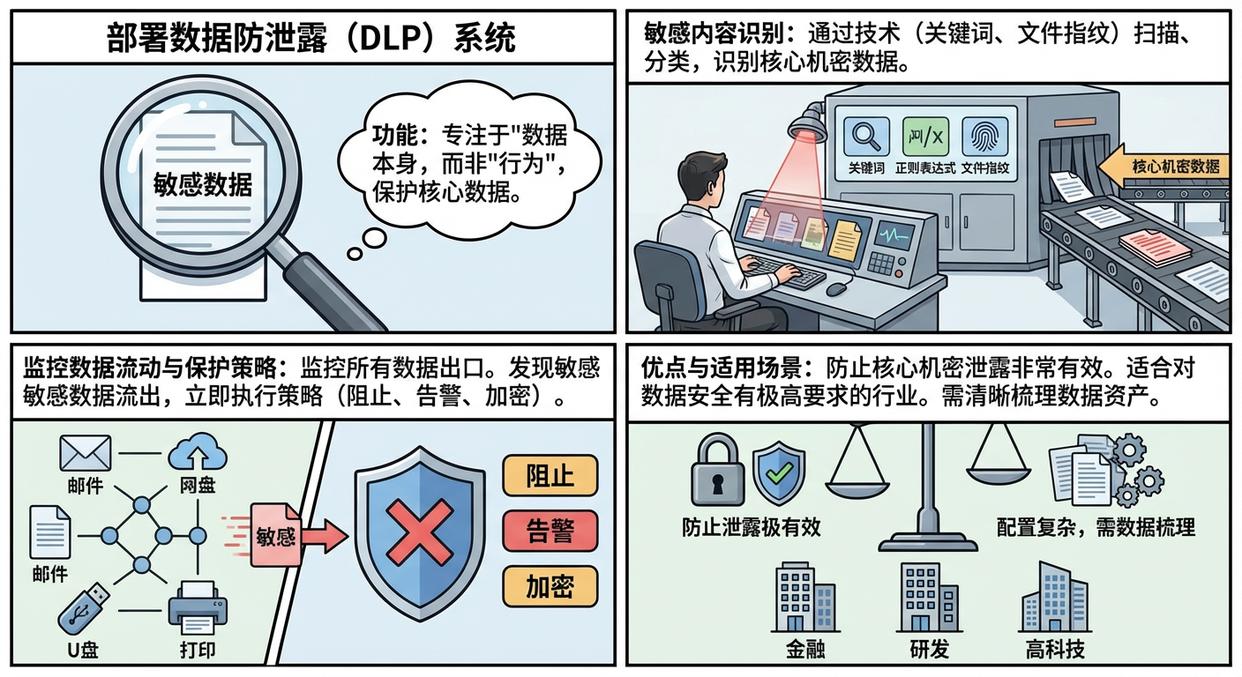
專注於“資料”本身,而非“行為”,透過對企業內部的敏感資料進行識別、監控和保護,防止其被非法洩露。
詳解:
DLP系統是一種以保護核心資料為目標的解決方案。它的運作方式是:
敏感內容識別:系統首先會對資料進行掃描和分類,透過關鍵字、正規表示式、文件指紋等技術,辨識出哪些是公司的核心機密資料。
監控數據流動:DLP系統會監控所有可能的資料出口,包括網路(郵件、IM、網盤)、外部設備(USB)、列印等。
執行保護策略:一旦發現有被標記為「敏感」的資料正試圖透過非授權管道流出,系統會根據預設的策略進行回應,例如「阻止」、「警告」或「加密」。
DLP系統對於防止核心機密外洩非常有效,但其配置相對複雜,需要對企業的資料資產有清晰的梳理,更適合對資料安全有極高要求的金融、研發、高科技等產業。
結語
有效的上網行為監控,從來不是為了監視員工,而是為了保護企業的核心利益,並保障每一位努力工作的員工的勞動成果。
從輕量級的DNS過濾,到網路層的網關審計,再到功能全面的終端監控系統,每種方法都有其獨特的優點和適用場景。企業管理者需要做的,是清楚地體認到自身的核心管理訴求:是為了提升效率,還是為了保障資料安全?是為了合規性審計,還是為了進行IT資產管理?
只有明確了目標,才能在上述六種方法中,選擇最適合自己的那一種或幾種進行組合,從而在員工、效率與安全之間,找到最佳的平衡點,讓企業在數位化的浪潮中行穩致遠。


 洞察眼MIT系統


 冀公網安備13019902001038號

