
文章摘要:圖面作為眾多企業與設計單位的核心資產,承載著創意、技術以及重要的商業機密,其安全性關乎企業的生存與發展。一旦圖紙發生洩密事件,不僅會使企業辛苦累積的競爭優勢蕩
圖紙作為眾多企業與設計單位的核心資產,承載著創意、技術以及重要的商業機密,其安全性關乎企業的生存與發展。
一旦圖紙發生洩密事件,不僅會使企業辛苦累積的競爭優勢蕩然無存,還可能面臨巨大的經濟損失和法律風險。
因此,採取有效的防洩密措施,為圖面設計築牢安全防線,已然成為各相關主體面前的重要課題。
以下就為大家詳細介紹八種在2025 年實用且有效的圖面設計防洩密方法,協助大家守護好珍貴的圖面資源。
一、部署洞察眼MIT 系統
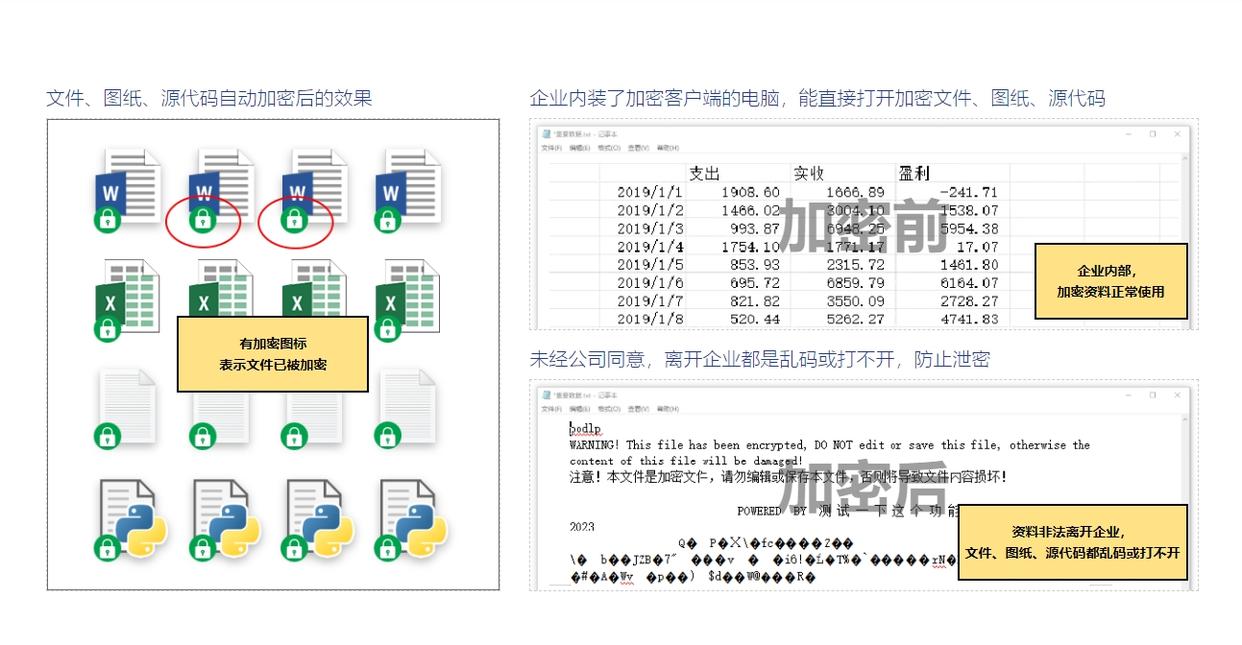
透明加密:可自動適配AutoCAD、SolidWorks、UG、Revit 等主流設計軟體。設計師新建或編輯圖面時,系統會在背景靜默加密,儲存即加密,無需額外操作。在授權環境內可正常進行設計工作,一旦離開授權環境,檔案立刻變成亂碼狀態。
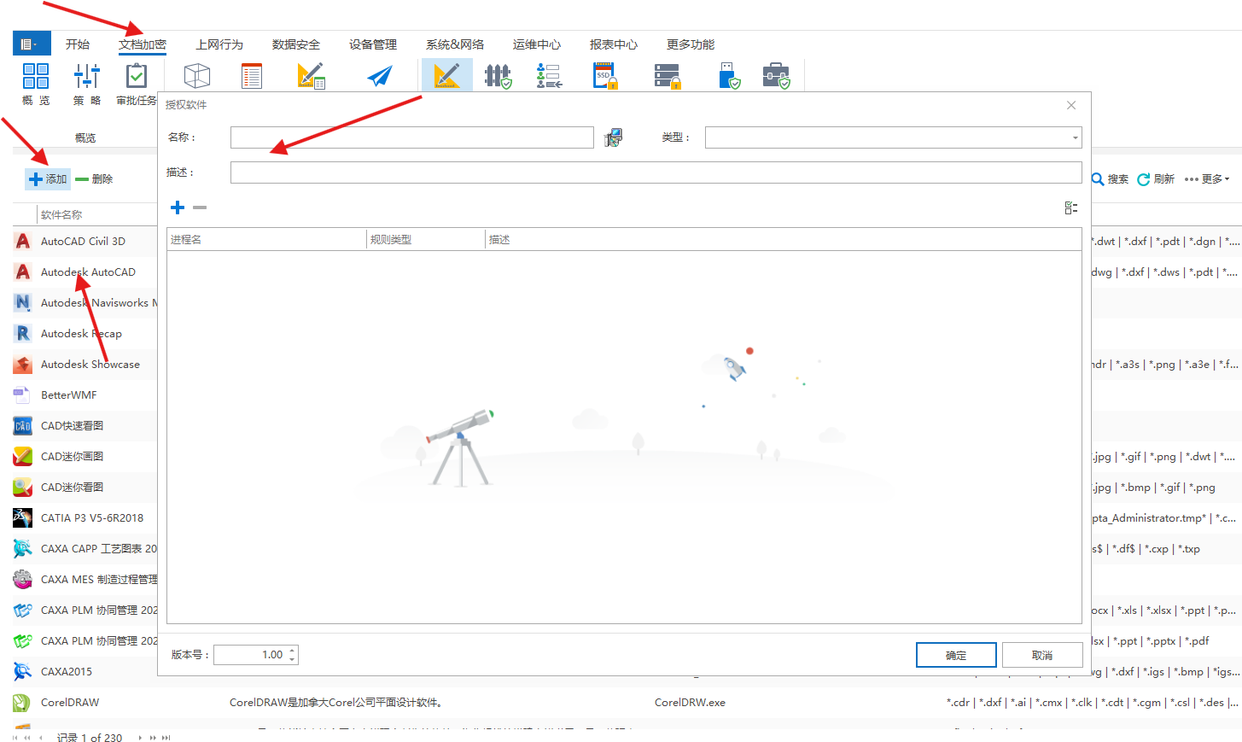
軟體相容與格式支援:支援多種主流圖面設計軟體,如AutoCAD、SolidWorks、Pro/E、CATIA 等,以及DWG、DXF、SLDPRT、PRT 等多種圖面格式,確保不同類型的圖面在設計、編輯過程中都能得到有效的加密保護。
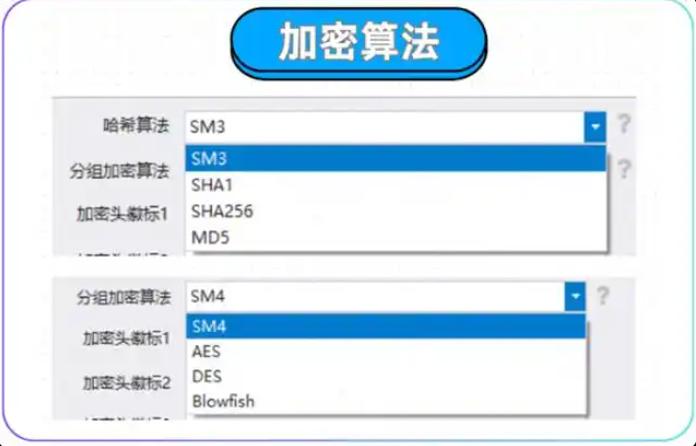
多種加密演算法:採用AES、RSA 等加密演算法,將圖面檔案在傳輸和儲存過程中進行加密,即使硬碟被拷貝或傳輸連結被截取,擷取者也只能得到密文,無法開啟檢視。
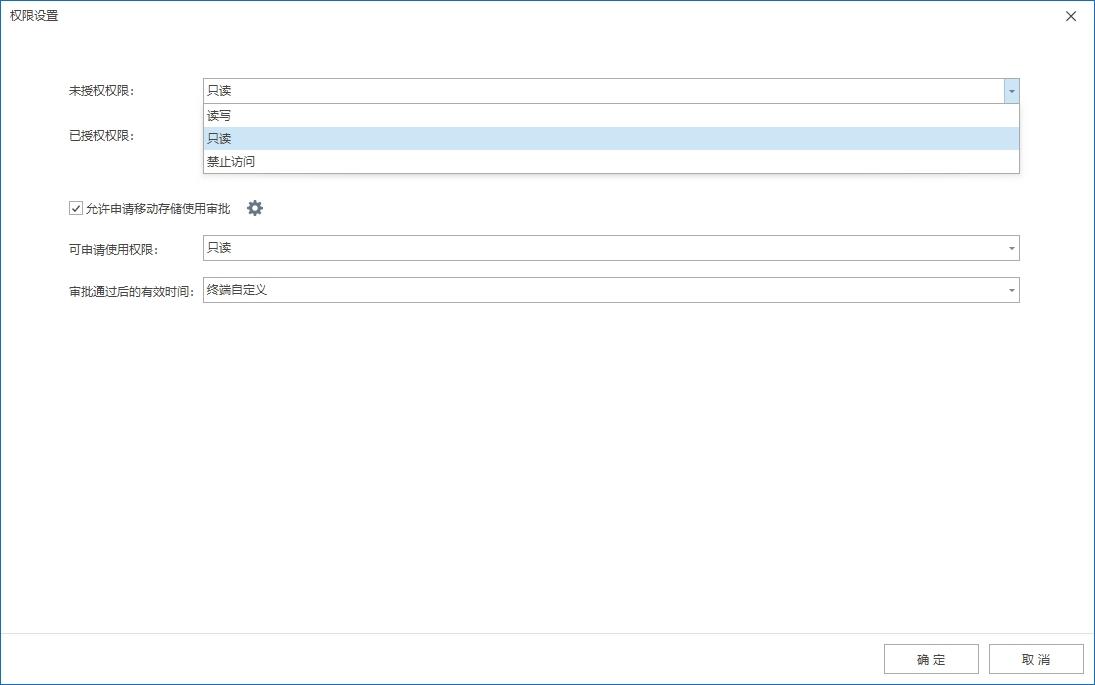
精細權限控制:可依照職位、部門、專案來劃分圖面存取權限,包括讀取、編輯、列印、複製、截圖等。例如一般設計師僅能編輯本項目圖紙,客戶僅能查看輕量化模型,越權存取就會直接被攔下。
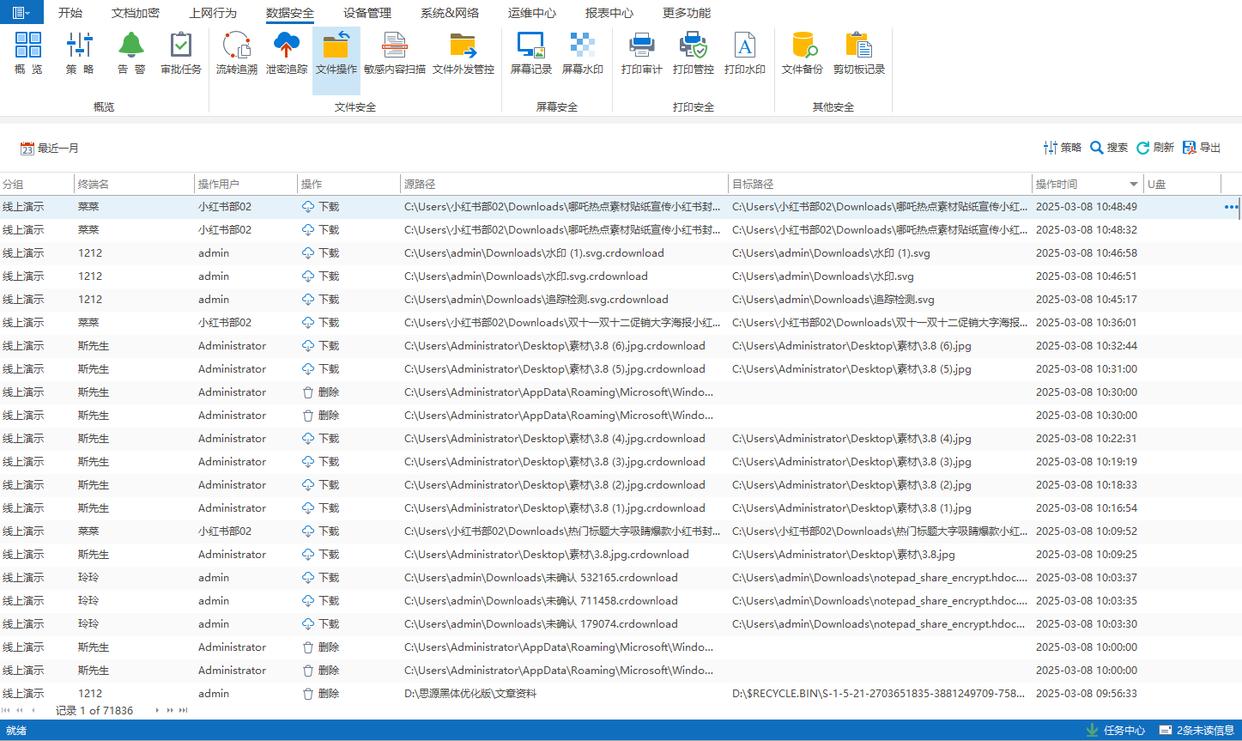
行為審計:系統會即時記錄員工對圖面檔案的關鍵操作,如開啟、編輯、列印、複製、刪除等,每個操作都有時間軸。出現可疑行為會自動告警,並且能連動即時阻斷,方便事後追責和還原文件流向。
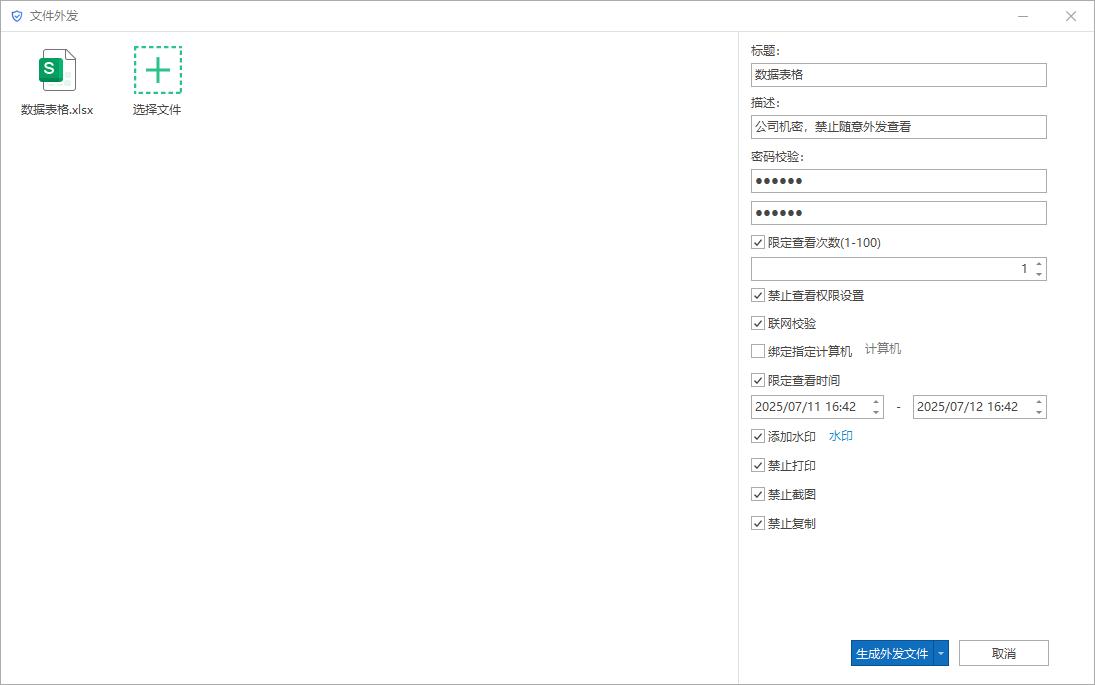
外發管控:支援將外發圖面製作成“加密外發包”,可精細設定權限,如開啟次數、有效時間段、是否允許列印/ 複製/ 截圖等,還能加口令並綁定裝置機器碼,換設備則無法開啟。到期或次數用完,文件自動失效。
二、採用區塊鏈技術進行圖面管理
儲存這塊,不必追求華麗的詞兒,核心就兩點:加密和可追溯。圖紙先用公鑰加密(誰有對應私鑰,誰看得到),再把關鍵元資料和操作記錄寫進鏈上。順帶一提,實際落地一般不會把整份大檔案硬塞到鏈裡——通常是把加密後的檔案放在分散式儲存(例如物件儲存或去中心化儲存),鏈上留指紋(雜湊)、索引和權限策略,這樣既穩又省成本。
它的好處,簡單說就是兩頭硬:一頭是去中心化,沒有單點崩盤的風險;另一頭是審計鏈條完整,創建、修改、訪問,每一步都留下時間戳和簽名。就算只是某次異常的夜間訪問,事後也能順著鏈路把人和動作捋清楚。我個人的體感是,這類方案對版權敏感、外包協作又頻繁的團隊尤其友好,外髮也不太心虛。
三、限制行動儲存裝置的使用
做法不複雜,但要下定決心:在終端管理或網路策略裡,直接管住USB 等行動儲存。要嘛全部停用,要嘛開白名單(只認公司統一發的加密U 盤,序號對得上才能接)。這樣做的實際效果很直接——「想順手拷一份帶走」的路徑被掐住了。
別光禁,還得看:接入了什麼設備、拷了哪些文件、什麼時候拔插,都要有審計。遇到異常(例如短時間大量複製核心目錄),即時警報、自動斷開,這才叫可控。有一次我們做演練,插上非白名單設備,桌面立刻彈出阻斷提示,這種「可見的安全」會讓人收斂很多。
四、運用數位浮水印技術
水印要趁早加-生成或儲存時就帶上,資訊別省:版權、公司識別、使用者、保密等級都可以塞進去。可見水印對外交流很好用,有點「請自覺」的提示意味;內部核心圖更建議上不可見浮水印,平常看不出,但真要溯源,一抽就出來。
它的價值在事後也不打折:印刷、截圖、二次轉存,只要水印在,就能追到來源和責任人。說句實在話,很多人不是不懂保密,只是覺得「查不到」。水印讓這件事變得“查得到、查得快”,威懾力馬上就有了。
五、限制圖面檔案的列印權限
具體操作很接地氣:在常用軟體裡(PDF 的Adobe、各類CAD),直接把列印權限控起來。禁打、限打、只給某些人打,甚至限制份數,都可以依項目或等級細化。對機密件,預設不列印,確需列印走審批,這套流量轉清清楚楚。
網路側也別放鬆:給印表機做存取控制,只有授權的人和設備能連接。我們試過在高保密區用單獨的列印VLAN,未授權設備即使拿到網路線也動不了,這種「實體+邏輯」的雙保險,場景裡很管用。
六、運用文件加密網關進行防護
把網關放到關鍵出入口,讓它自動辨識圖面並加解密:內部外發時,依策略自動加密、帶金鑰管理;外部進來的文件,先驗簽、再解密,隔離就隔離。使用者的感受更像“多了一層透明保護膜”,流程不變,安全加碼。
好處在集中化:規則統一下發,金鑰集中託管,傳輸全程可審計。需要的話還可以疊加一些細粒度能力,例如有效期限、撤銷存取、只讀防拷貝(具體看產品支援程度),對供應鏈協作很友好,臨時夥伴到點就失效,省去後患。
七、建立圖面使用的審計追蹤機制
從建立、開啟、編輯、儲存、外發,到列印、複製——每一步都記帳:時間、人員、動作、對象,一項不落。很多系統自備審計,專業審計平台也更細,關鍵在於把日誌留夠、留全。
留完要用起來。定期做分析:異常時段存取、存取頻率突增、資料量異常、跨區域登陸,這些都能拉出模型來「點燈」。一旦燈亮,先降權限、再核查,必要時凍結帳號。我個人建議把高風險圖做成周報清單,十分鐘掃一眼,誰動了什麼,一目了然。
八、進行定期的安全漏洞掃描
範圍別縮水:與圖面相關的終端機、伺服器、網路設備、應用軟體(尤其是CAD/PLM 等專業軟體),都在掃描清單裡。系統補丁、應用元件、協定堆疊問題,一個都不能遺漏。工具選成熟的,內外網分開跑,避免盲點。
發現漏洞,動作要快:能打補丁就打,能升級就升級;暫時無解的,立刻加上臨時防護-例如限制有風險的軟體存取核心庫、把高危險埠先收緊。還有個小經驗:先在測試環境驗證修補程式和相容性,再推生產,既不拖更,也不影響設計進度。


 洞察眼MIT系統


 冀公網安備13019902001038號

