
文章摘要:資料已成為企業的核心資產,資料外洩可能為企業帶來巨大的經濟損失和聲譽損害。如何有效防止公司資料外洩,成為企業面臨的重要課題。資料防洩漏(DLP)軟體透過內容識別
資料已成為企業的核心資產,資料外洩可能為企業帶來巨大的經濟損失和聲譽損害。
如何有效防止公司資料外洩,成為企業面臨的重要課題。
資料防洩漏(DLP)軟體透過內容辨識、行為監控、加密控制和稽核追溯等技術,為企業資料安全提供了有力保障。
本文將為您盤點2025 年最新的五款DLP 資料防洩漏軟體,協助企業選擇適合的資料安全解決方案。
一、洞察眼MIT 系統
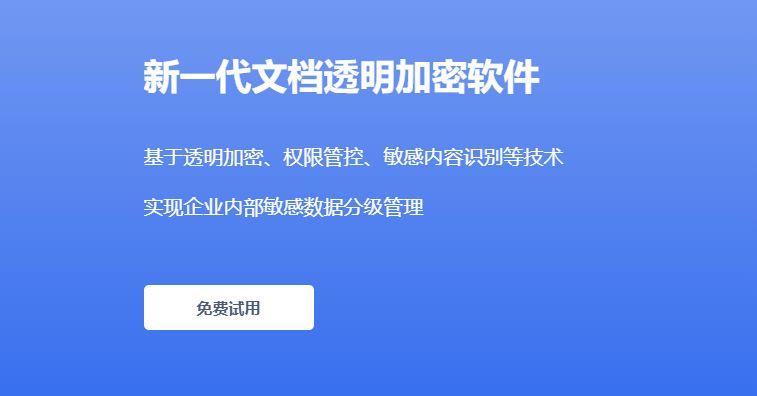
透明加密:採用核心驅動層透明加密技術,對指定類型的檔案自動加密。文件的加密和解密過程在後台自動進行,無需員工手動幹預,不影響正常工作效率和習慣。
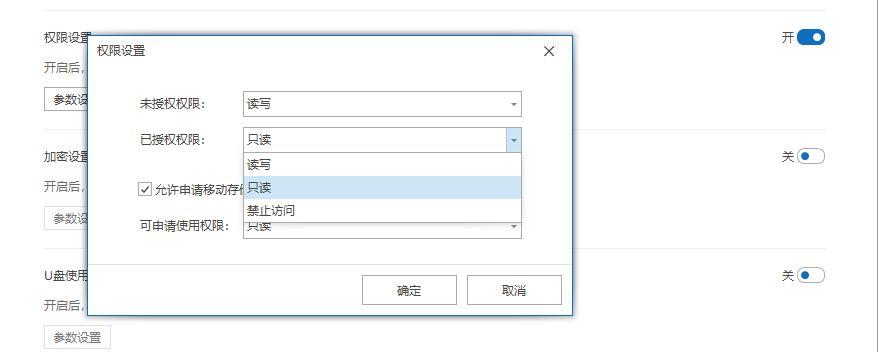
權限細分:可針對不同部門、職位甚至具體用戶,精確設定對檔案和資料的存取權限,如讀取、寫入、修改、刪除、列印、複製等,防止資料被越權存取。
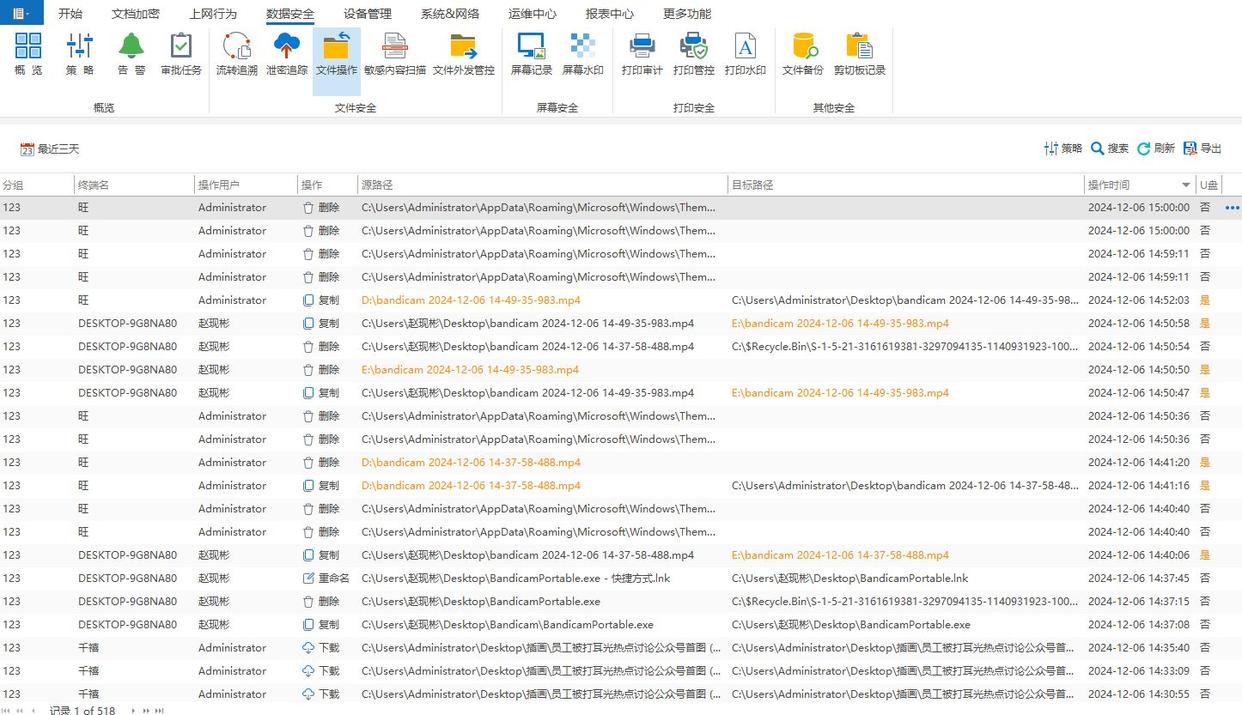
操作日誌記錄:詳細記錄員工對文件和資料的每一次操作行為,包括訪問時間、操作類型、文件名稱、操作結果等信息,便於事後追溯和審計,快速定位數據異常情況的涉事人員和操作環節。
外發限制:對需要外發的資料進行嚴格管理,可禁止指定程序外發文件,或對外發的文件設定開啟次數、有效期限天數、禁止列印、禁止複製、禁止截圖等限制條件。
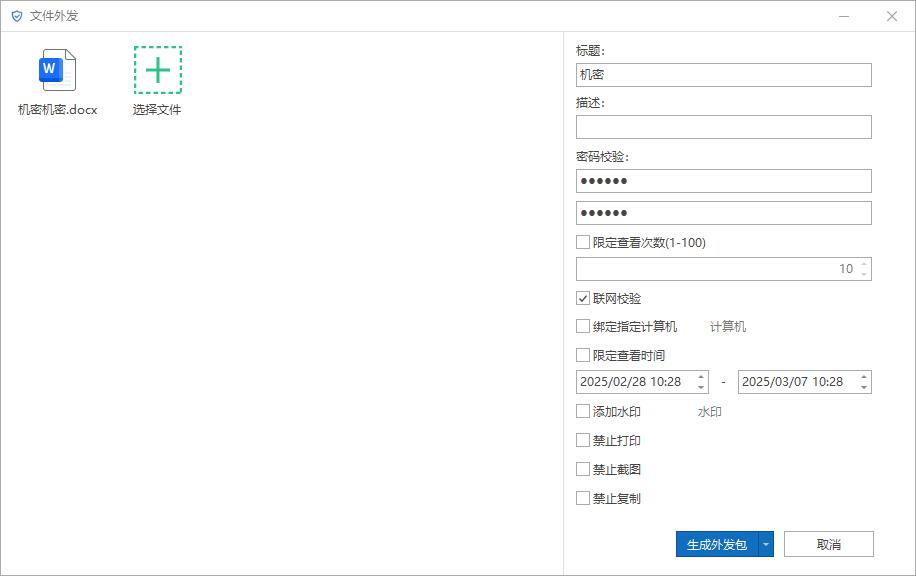
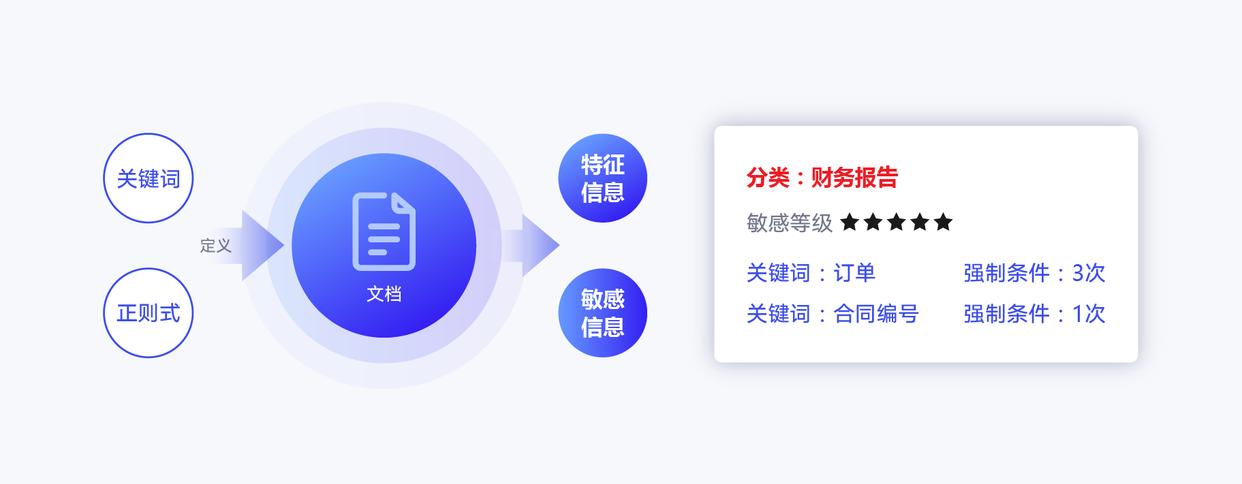
敏感內容識別:基於人工智慧與機器學習技術,利用敏感內容識別引擎,支援關鍵字、正則式、文件指紋等規則精準識別敏感數據,對數據進行智慧歸類,實現動態數據、靜態數據的分類分級,以滿足不同場景下的數據加密、脫敏、審計管理需求。
二、SecureFlow
外發控制:這套更像專攻「出站口」的門禁。文件一旦要發出去,就會自動套上加密殼,讀取權限、有效期限、閱讀次數都能細到分鐘;需要的話,閱後自毀,甚至打開前再來一道二次驗證。我試過把標書發給外包商,倒數計時一到,對方那邊直接失效,挺省心的。
安全協作:給外部夥伴單獨劃個安全協作區,用完就關,權限和日誌都跟著走。臨時專案常見的「拉群發文件」改成了受控空間,連結有期限,夜裡自動轉只讀,避免有人在非工作時段悄悄拷走。
浮水印與螢幕保護程式:文件裡會嵌動態浮水印-姓名、時間、IP 都在,半透明不紮眼。截圖時畫面自動變灰或黑屏,拍照也會留下明顯標識,基本上堵上了「截圖走私」的小路子。
三、WatchDog
行為分析:更像一位盯著行為軌蹟的安保隊長,誰在異常批量導出、誰突然訪問了不該看的表,都會被實時拉響提示並自動攔截。那天同事誤觸發了批量導出,托盤立刻彈泡泡提醒,後台把動作切斷了。
權限動態調整:權限不是一刀切,而是跟著風險「呼吸」。平時放寬,出現可疑操作就收緊-像閘門一樣,隨風險高低自動調整。
安全事件溯源:出事後不再翻日誌翻到懷疑人生,有完整時間軸、物件、操作細節可回放。我個人感覺這種取證視圖對於複盤責任和堵漏洞,確實更有效率。
四、InfoKeeper
終端資料保護:主打終端側防護,檔案自動加密、定時備份到企業存儲,藍色畫面或誤刪也不太慌。很多細節做得順手,例如靜默備份不打擾前台工作。
設備遺失防護:電腦或手機弄丟了,可以遠端定位、鎖定,必要時一鍵抹除。我出差時試過演練版,幾分鐘內設備就只剩下登入介面。
USB 與網路分享監控:插入磁碟機會彈策略提示,可寫入、唯讀或禁止都能按人按場景下發;網路共享同樣有監控,異常拷貝流量會被限速甚至阻斷,日誌也跟著落地。
五、SafeNet
結構化資料保護:盯的是資料庫裡的敏感字段,先發現再脫敏。像工資或身分證號,查詢出來預設就是打星的,授權後才還原,很多時候「看得到結構,看不到明文」就夠用了。
訪問審計:誰在何時查了哪張表、跑了哪一條語句,都被完整記賬;遇到異常查詢模式會及時警報。我個人覺得這對排查越權訪問特別有用。
權限管控:先分好類別分好等級,再給權限-從「公開、內部、敏感、機密」一路到細粒度欄位控制。臨時授權有時限,到點自動回收,避免「臨時權限變永久」的老問題。


 洞察眼MIT系統


 冀公網安備13019902001038號

