
文章摘要:資料防洩密有哪些方法?教你五種資料防洩密方法,全面保護資料安全!然而,資料洩密風險也如影隨形,一旦發生資料外洩事件,不僅會給相關方帶來難以估量的經濟損失,還可能
資料防洩密有哪些方法?教你五種資料防洩密方法,全面保護資料安全!
然而,資料洩密風險也如影隨形,一旦發生資料外洩事件,不僅會為相關方帶來難以估量的經濟損失,還可能損害其聲譽,甚至面臨法律責任。因此,掌握有效的數據防洩密方法迫在眉睫。
以下便是五種實用的資料防洩密方法,幫助您築牢資料安全的堅固防線。
方法一、部署洞察眼MIT 系統
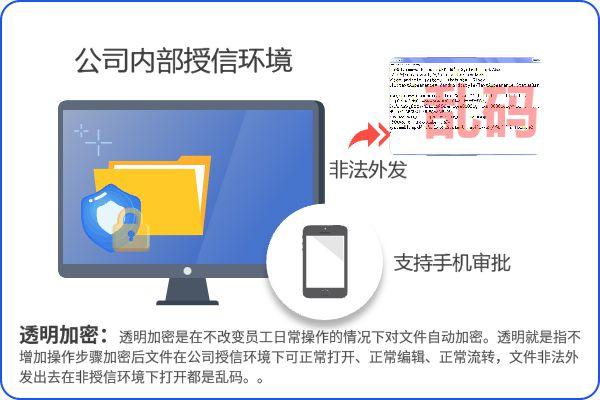
透明加密:採用透明加密技術,在不影響員工日常操作的前提下,自動對敏感資料進行加密處理。如對指定類型文件,像Office、CAD、PDF 等,在儲存時自動加密,員工開啟時自動解密。
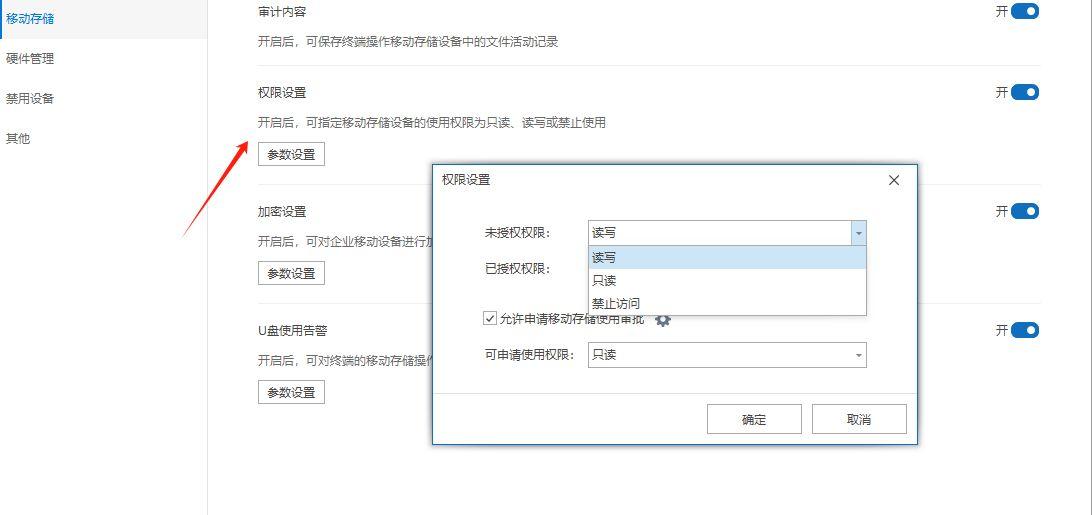
精細權限控制:可依不同使用者角色設定存取權限,為不同部門、職位員工指派檔案讀取、編輯、刪除等權限以及特定時段存取權限,防止越權存取。
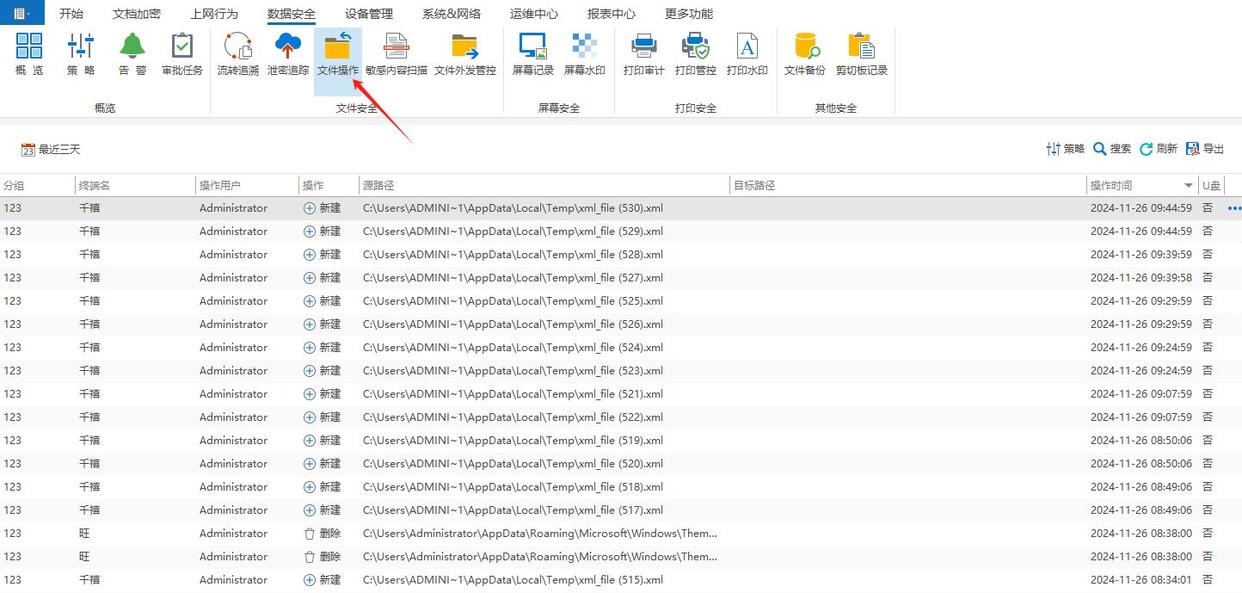
操作審計:具備詳盡細緻的操作審計功能,能完整記錄文件從創建到刪除的全生命週期操作,以及透過各種工具傳播的過程,還能對修改、刪除等可能導致文件洩露的操作提前備份,便於事後追查責任,及時發現潛在風險。
外發文件控制:員工外發文件時必須經過嚴格的審核流程,系統可以對要外發的文件進行加密處理,設定特定的開啟權限,如限定接收方的開啟次數、閱讀時長、是否允許列印或轉送等。
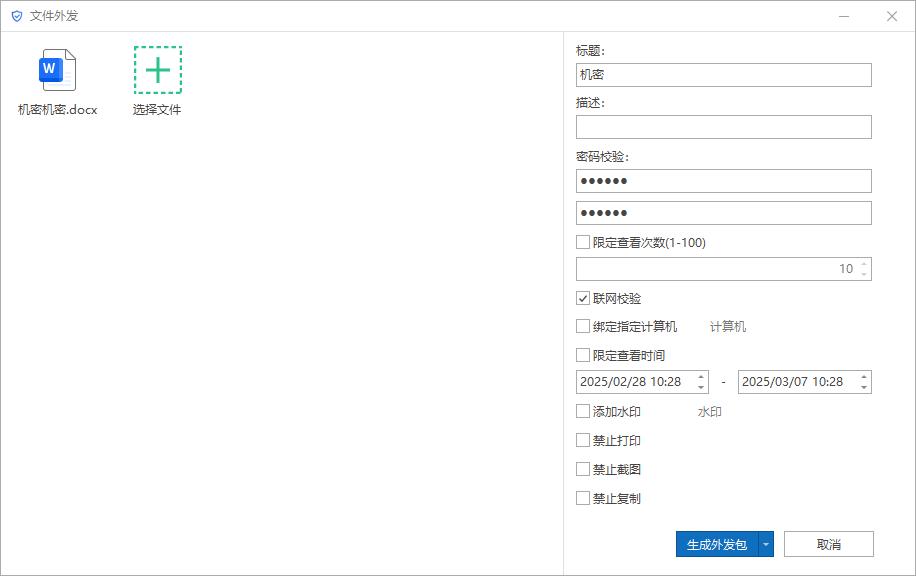
敏感資料識別:運用AI 識別技術自動掃描並標記身分證號、銀行帳戶等關鍵訊息,一旦識別到敏感資訊未經允許就透過網路活動向外傳送,會立即攔截並提醒管理員。
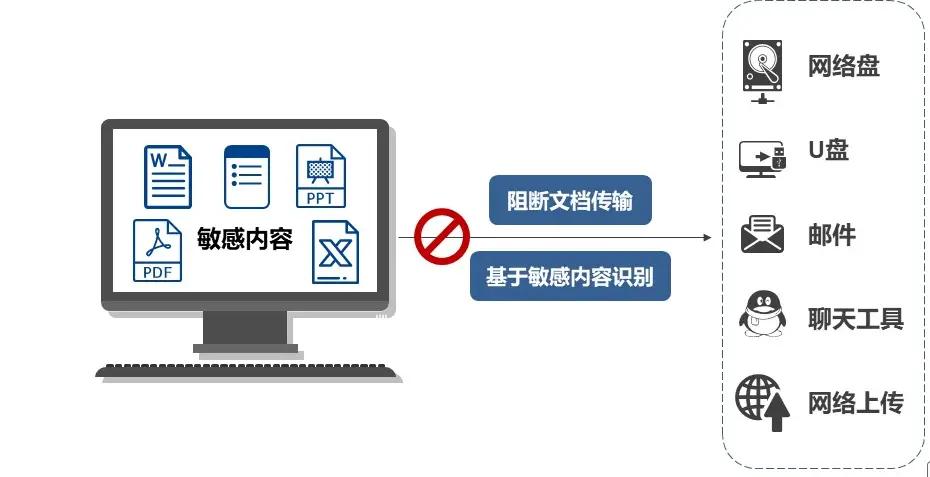
方法二、運用資料加密代理伺服器
在資料傳輸過程中,設定資料加密代理伺服器作為資料流動的「安全中轉站」。當內部網路中的資料需要向外傳輸,或外部資料傳入時,都要先經過代理伺服器進行加密處理。代理伺服器會依據資料的來源、去向以及重要程度等因素,採用對應強度的加密演算法進行加密。例如,對於涉及核心業務的資料傳輸,會使用高強度的對稱加密與非對稱加密相結合的方式,確保資料在網路傳輸過程中即使被截獲,也無法被破解,從而有效防止資料在傳輸環節出現洩密情況。
方法三、設定資料存取時間戳記限制
透過為資料存取設定時間戳限制來進一步管控資料洩密風險。例如,規定某些重要資料只能在特定的工作時間段內被訪問,或針對臨時授權的資料訪問,設定一個明確的有效時長,一旦超出規定時間,即使擁有相應權限,也無法再對資料進行操作。同時,系統會記錄每次資料存取的時間戳信息,方便後續審計追踪,透過這種時間維度的限制,減少因權限長期開放而可能導致的資料洩密漏洞。
方法四、實施資料存取行為分析與預警
透過大數據分析和人工智慧技術,對使用者的資料存取行為進行深度分析,建立行為模型。透過持續監測使用者的日常存取習慣、操作頻率、資料存取路徑等行為特徵,當發現出現明顯偏離正常行為模式的異常情況時,如某個員工突然存取大量與其工作無關且高度敏感的數據,系統會自動發出預警訊息,提示管理人員及時關注並排查是否存在資料洩密風險,提前介入處理,避免資料外洩事件的發生。
方法五、運用資料加密檔案系統
採用具備加密功能的資料加密檔案系統來儲存數據,這種檔案系統在底層就對存入的資料進行加密處理,使得資料在儲存媒體上始終以密文形式存在。它將加密過程與檔案系統的操作緊密結合,使用者在常規的檔案讀寫、複製、移動等操作時,系統會自動進行相應的加密和解密動作,而無需額外的手動操作。並且,檔案系統透過嚴格的金鑰管理和權限控制機制,確保只有經過授權的使用者在合法的裝置上才能正確存取數據,從儲存層面為資料安全築牢堅固的防線,防止因儲存裝置遺失或被非法存取而導致的資料洩密。


 洞察眼MIT系統


 冀公網安備13019902001038號

