
文章摘要:在數位化浪潮席捲全球的今天,數據已成為企業最核心的資產。然而,與機會並存的是無所不在的風險。您是否想過,一份關鍵的報價單、一張核心的設計圖、一份詳細的客戶名單,
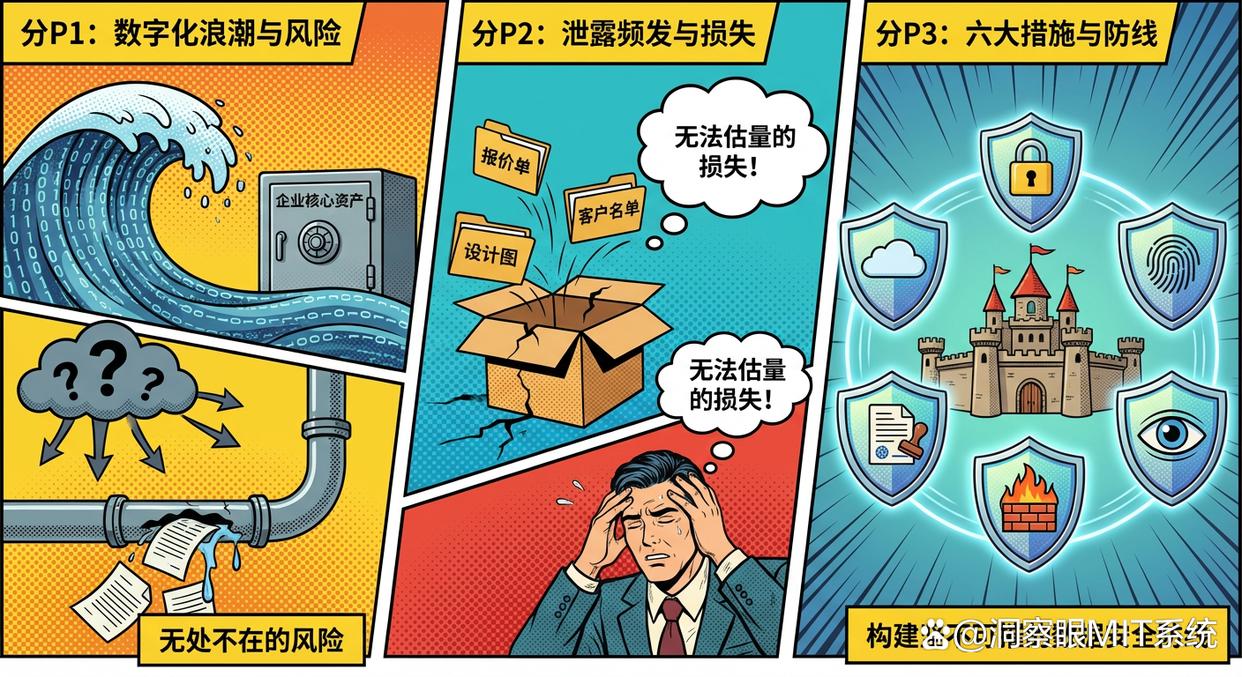
在數位化浪潮席捲全球的今天,數據已成為企業最核心的資產。然而,與機會並存的是無所不在的風險。您是否想過,一份關鍵的報價單、一張核心的設計圖、一份詳細的客戶名單,一旦洩露,可能會給企業帶來無法估量的損失,甚至導致在激烈的市場競爭中一敗塗地。
資料外洩事件頻傳,從知名大廠到新創公司,無人能倖免。這並非危言聳聽,而是每個企業家和管理者都必須正視的嚴峻現實。與其事後補救,不如事前防禦。今天,我們就來分享六大文件防洩密措施,幫助您建立堅不可摧的資料安全防線。
一、建立健全的資料安全管理制度
場景故事:
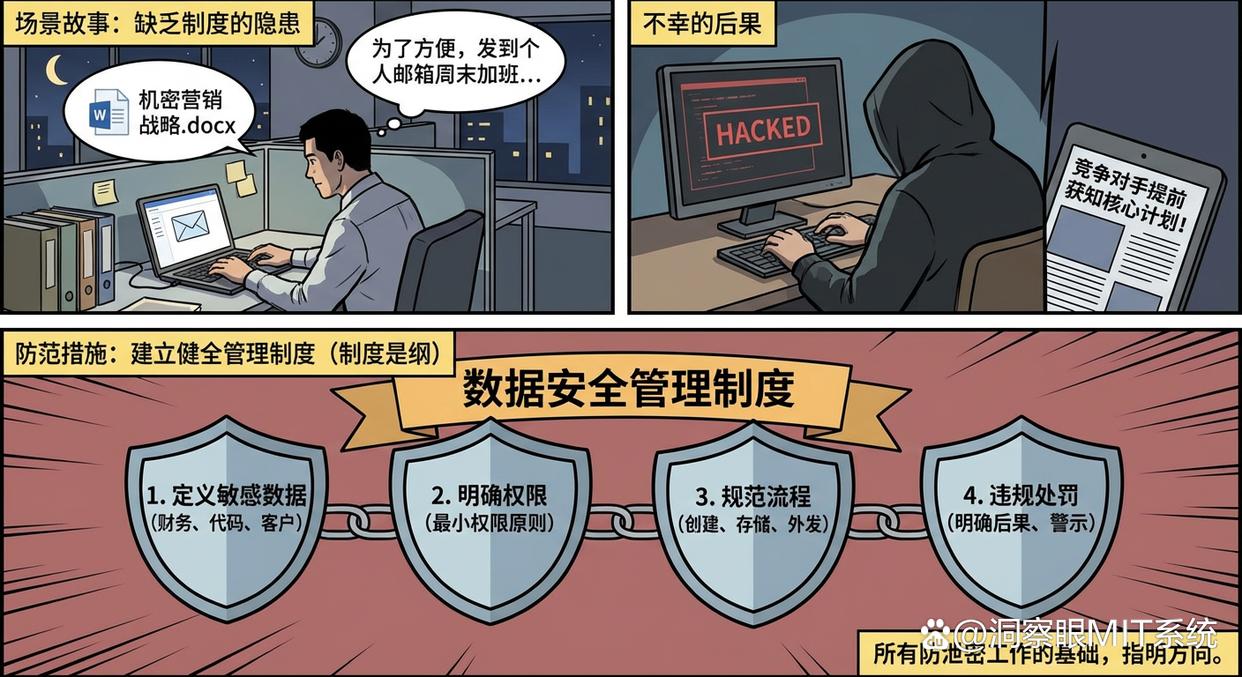
一家快速發展的科技公司,技術實力雄厚,但內部管理制度尚未跟上。一位行銷部經理為了方便,習慣性地將包含下一季行銷策略和預算的機密文件透過個人信箱發給自己,準備週末在家加班。他的行為並無惡意,但公司從未有過明確規定禁止此類操作。不幸的是,他的個人郵箱不久後被駭客入侵,導致公司核心商業計劃被競爭對手提前獲知。
防範措施:
技術手段是盾,管理制度是綱。在部署任何昂貴的安全軟體之前,首要任務是建立一套清晰、可行的資料安全管理系統。這套制度應明確定義:
什麼是敏感數據:對公司的核心資料資產(如財務報表、研發代碼、客戶資料)進行識別與界定。
誰有權訪問:根據“最小權限原則”,為不同職位和級別的員工分配相應的資料存取權限。
如何使用和流轉:規定敏感文件的建立、儲存、分享、外發的流程和規格。
違規的後果:明確違反安全規定的處罰措施,以起警示作用。
這是所有防洩密工作的基礎,為後續的技術防護和員工訓練指明了方向。
二、加強員工的安全意識培訓
場景故事:
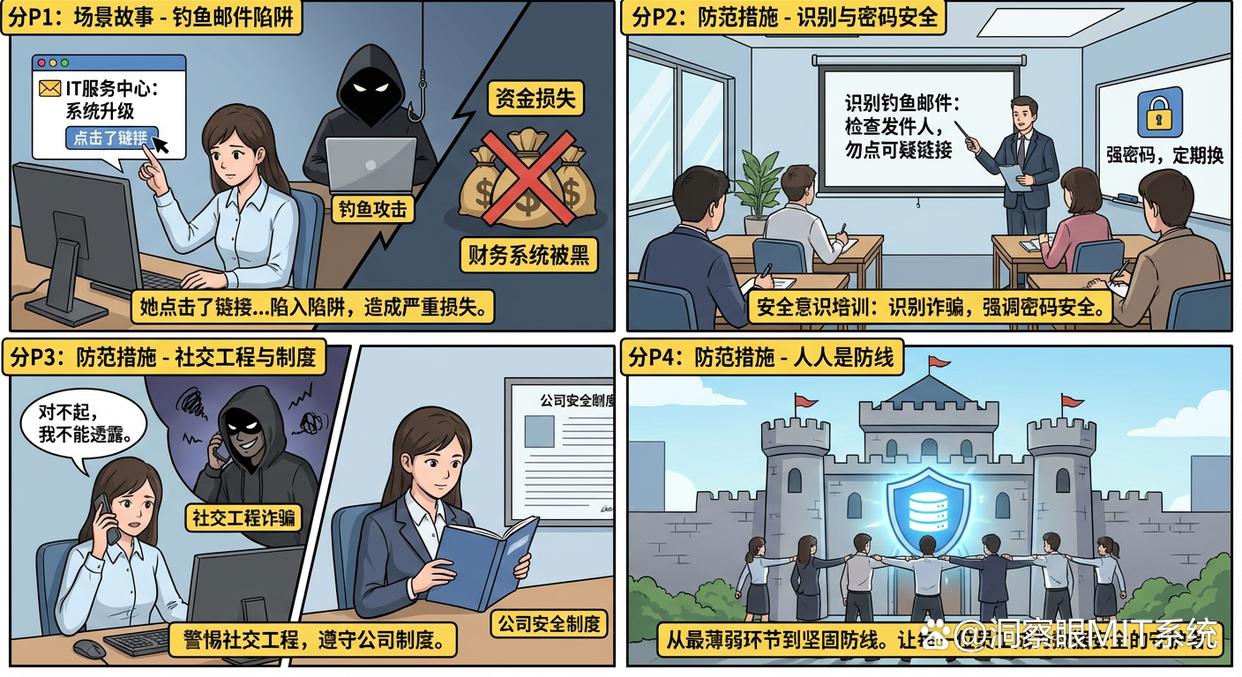
某公司財務部門的一名員工收到一封看似來自「IT服務中心」的郵件,聲稱系統需要緊急升級,要求其點擊連結並輸入使用者名稱和密碼。該員工未加思索便照做了,結果陷入了釣魚郵件的陷阱,攻擊者輕易竊取了她的登入憑證,獲得了存取公司財務系統的權限,造成了嚴重的資金損失。
防範措施:
再堅固的城堡,也可能從內部被攻破。員工是企業的第一道防線,但如果缺乏安全意識,他們也可能成為最薄弱的環節。定期的、有針對性的安全意識培訓至關重要。培訓內容應涵蓋:
識別釣魚郵件和網路詐騙:學習辨別虛假連結、可疑附件和詐騙話術。
密碼安全:強調使用強密碼、定期更換密碼的重要性。
社交工程防範:警惕他人透過電話、社群媒體等方式套取敏感資訊。
遵守公司安全制度:將第一點提到的管理制度內化為員工的日常工作習慣。
透過培訓,將“要我安全”轉變為“我要安全”,讓每位員工都成為企業資料安全的守護者。
三、實施嚴格的實體環境存取控制
場景故事:
一家製造業的伺服器機房門禁鬆懈,清潔人員可以在無人監督的情況下自由出入。有一天,一名心懷不滿的離職員工利用下班時間,尾隨清潔人員輕鬆進入機房,用一個U盤拷貝了公司所有的產品設計圖紙,隨後高價賣給了競爭對手。
防範措施:
數位資訊的安全,離不開對其實體載體的保護。如果任何人都可以輕易接觸到公司的伺服器、員工電腦或網路設備,那麼再強大的軟體防禦也形同虛設。嚴格的實體環境存取控制包括:
關鍵區域管控:對伺服器機房、檔案室等核心區域實施嚴格的門禁管理,只允許授權人員進入。
訪客管理:建立完善的訪客登記和陪同製度,嚴禁外部人員在無人監督的情況下在辦公區活動。
“乾淨桌面」政策:請員工在離開座位或下班時,將紙本文件和便攜式儲存設備鎖入抽屜,並鎖定電腦。
設備報廢管理:確保淘汰的電腦、硬碟、印表機在丟棄前經過專業的資料銷毀處理。
四、部署專業的網路邊界安全防護
場景故事:
某公司為了節省成本,僅使用了基礎的路由器自備防火牆功能。駭客透過自動化工具掃描,發現該公司網路存在一個未及時修復的系統漏洞,隨即輕鬆繞過簡陋的防火牆,侵入公司內網,橫向移動,最終竊取了大量內部資料。
防範措施:
網路邊界是抵禦外部網路攻擊的第一道屏障。建構堅固的網路邊界防禦體系,可以有效阻擋絕大多數來自網路的威脅。專業的網路安全防護應至少包括:
新一代防火牆(NGFW):它不僅能基於IP和連接埠進行存取控制,還能對應用程式層流量進行深度偵測,並辨識並阻止惡意應用和攻擊。
入侵偵測/防禦系統(IDS/IPS):即時監控網路流量,發現可疑的攻擊行為(如病毒傳播、漏洞利用)並及時告警或阻斷。
網路隔離:根據業務重要性,將公司網路劃分為不同的安全區域,如研發區、辦公區、訪客區,並限制它們之間的非必要存取。
五、規範文件的全生命週期管理
場景故事:
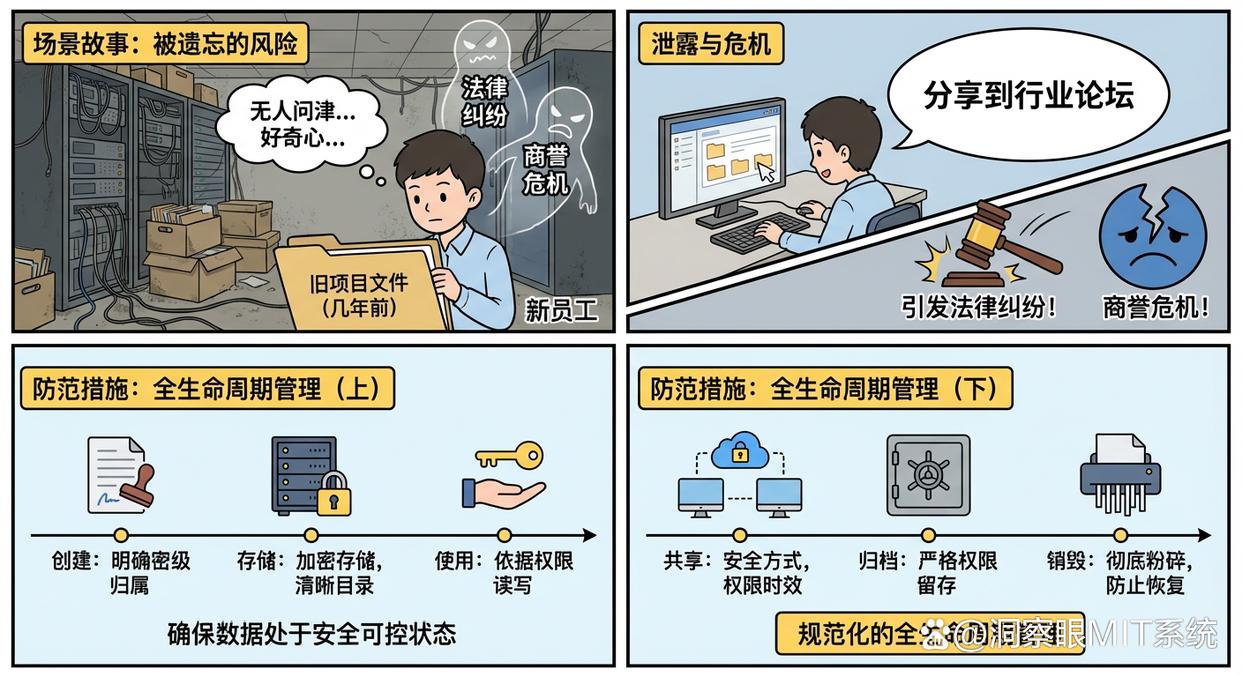
在一個重要的合作項目結束後,所有相關的合約、草案、中間資料等文件都被隨意地存放在共享伺服器的某個資料夾中,無人問津。幾年後,一位新員工在整理文件時無意中發現了這些資料,出於好奇,他將部分內容分享到了一個行業論壇上,引發了法律糾紛和商譽危機。
防範措施:
資料和文件如同商品,也有其生命週期。從創建到銷毀,每一個環節都應有章可循。規範化的全生命週期管理能夠確保資料在任何階段都處於安全可控的狀態。
創建:明確文件的密級和歸屬。
儲存:使用安全的伺服器和加密的儲存方式,並建立清晰的目錄結構。
使用:依據權限進行文件的讀寫和編輯。
共享:採用安全的共享方式(如透過企業網盤而非社群軟體),並進行權限和時效控制。
歸檔:對於不再頻繁使用但需留存的文件,應進行歸檔處理,並設定更嚴格的存取權限。
銷毀:對於確定不再需要的敏感文件,應採用文件粉碎等技術手段進行徹底銷毀,以防止被恢復。
六、採用技術手段實現智慧防洩密
場景故事:
一家公司已經制定了詳盡的安全制度,也進行了員工培訓,但管理者發現,執行起來困難重重。他們無法24小時監控員工是否違規使用U盤,無法審計郵件中是否夾帶了機密圖紙,更無法阻止員工用手機拍攝螢幕上的核心代碼。僅依靠制度和自覺性,防洩密終究是「防君子不防小人」。
防範措施:
當管理制度遇到執行瓶頸,就需要專業的技術工具來落地和固化。一套現代化的終端資料防洩密(DLP)系統,能夠將上述多項管理措施自動化、智慧化,真正做到防患於未然。
解決方案:
以市面上成熟的 洞察眼MIT系統 為例,它提供了一整套立體化的文件防洩密解決方案,能夠將複雜的管理需求轉化為精準的技術管控:
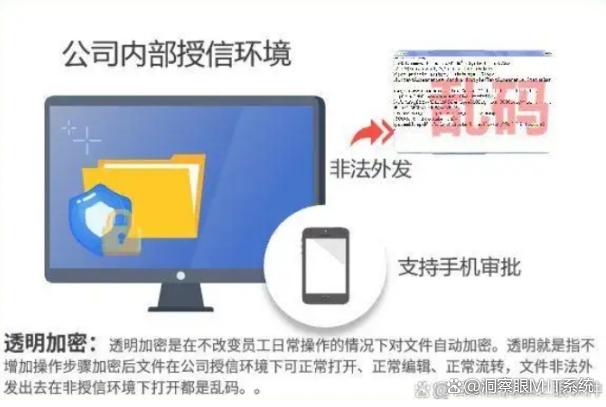
從根源加密:其 “透明加解密” 功能,能在不影響員工操作習慣的前提下,對核心文件進行強制加密。文件一旦離開公司環境,在外部開啟即是亂碼。
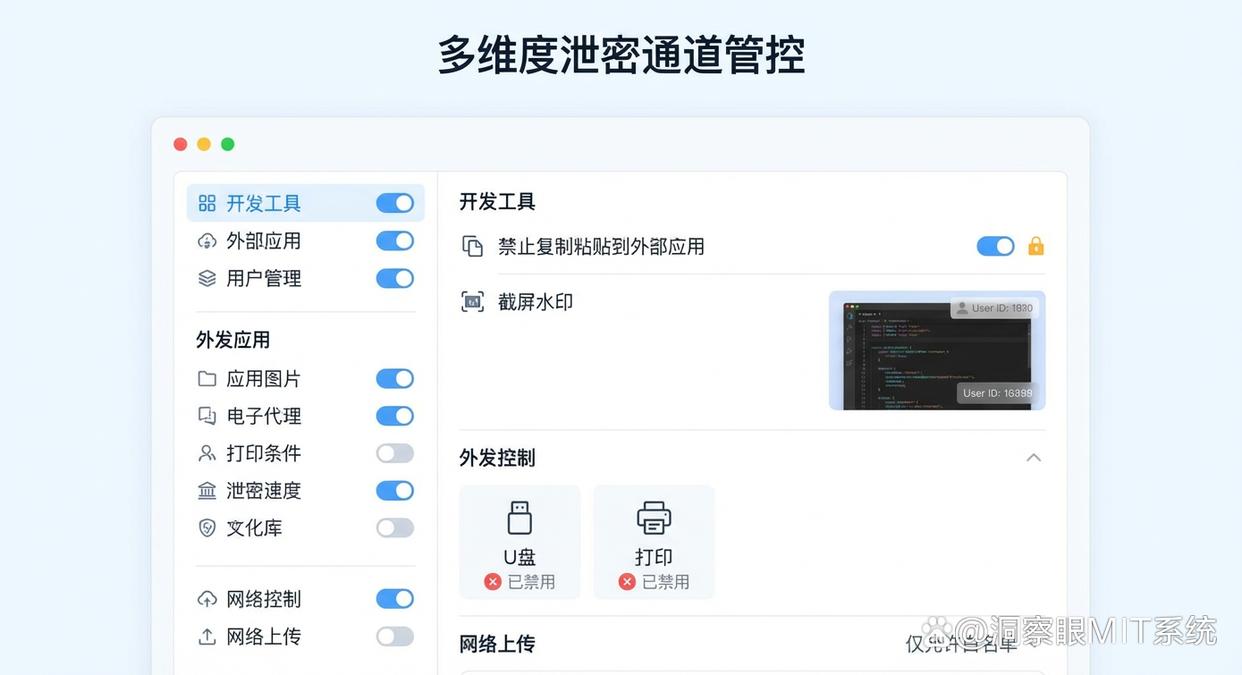
堵塞洩密渠道:透過 “行動儲存管控” 和 “文件外發管控”,可以精細化管理U盤、行動硬碟的使用權限,並對透過聊天軟體、郵件、網盤等外發的行為進行審計、阻斷。
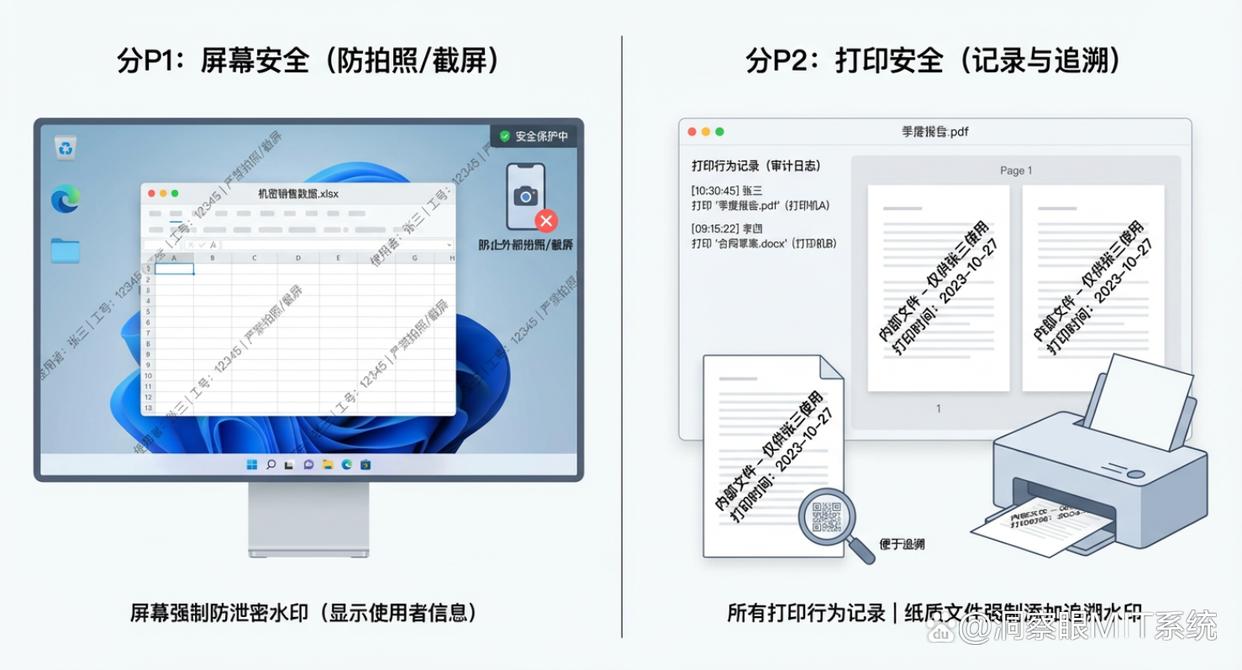
威懾可視洩密:強大的 “螢幕浮水印” 與 “列印浮水印” 功能,可以在電腦螢幕和列印的紙本文件上強制添加包含使用者資訊的水印,有效震懾透過拍照、影印等方式的洩密行為。
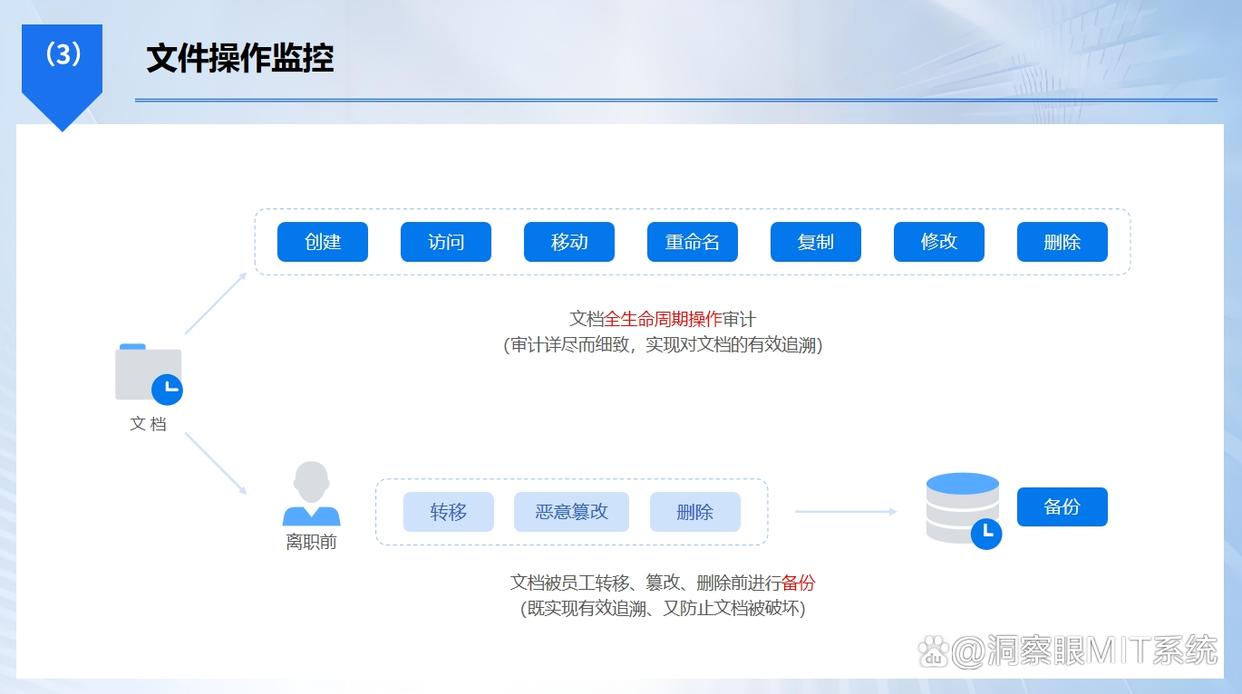
全程行為追溯:系統能夠詳細記錄所有文件的操作日誌、列印記錄、外發記錄等,一旦發生洩密事件,可以快速追溯源頭,提供確鑿證據。
結語
資料安全是一項系統工程,需要管理、技術和人員意識多管齊下。建立制度、加強訓練、鞏固實體和網路防線是不可或缺的基礎,而採用像 洞察眼MIT系統 這樣的專業技術平台,就是將安全策略真正落實、實現高效率智慧防護的關鍵。檢視您企業目前的文件防洩密體系,從今天起,建構真正屬於您企業的金鐘罩、鐵布衫,就是在守護企業的未來。


 洞察眼MIT系統


 冀公網安備13019902001038號

