
文章摘要:各位老闆、管理階層的老夥伴們,咱們今天得聊點掏心窩子的話。我在這行摸爬滾打了幾十年,見過太多因為核心程式碼被「順走」而一夜崩盤的慘劇。你半夜驚醒,是不是就怕那幾百萬
各位老闆、管理階層的老夥伴們,咱們今天得聊點掏心窩子的話。我在這行摸爬滾打了幾十年,見過太多因為核心程式碼被「順走」而一夜崩盤的慘劇。你半夜驚醒,是不是就怕那幾百萬行核心代碼,被一個U盤拷走,或是一個離職員工打包發給競爭對手?別慌,這病,能治。今天咱們不整虛的,就聊聊怎麼給咱的「命根子」——原始碼,焊死幾道鎖。
代碼保衛戰:4招鎖死核心資產,讓洩密成為「不可能”
1.部署洞察眼MIT系統
 做這行二十年,我敢拍著胸脯說,對於中大型企業,最省心、最高效、最能把「防洩密」落地到每個字節的方案,就是上這套系統。這不是軟體,是給程式碼庫請的24小時貼身保鑣。它牛在哪裡?咱們拆開看:
內核級透明加密,強制防拷貝:這玩意兒不是普通加密,它是深入到系統底層的「透明」加密。員工日常開發,程式碼在內部流轉,該編譯編譯,該調試調試,他壓根感覺不到。但只要他想透過微信、U盤、郵件往外發,發出去的全是亂碼。我們管這叫「內網暢通,外網封死」。我一個客戶,之前核心技術骨幹被挖,臨走拷了全盤代碼,結果對方技術總監打開一看,全是加密文件,直接退貨。這就是落地效果。
外發流程審批,杜絕「合法」洩露:很多時候洩密是打著「工作需要」的旗號。這系統能強制攔截所有外發行為。員工想發程式碼給合作夥伴?行,系統自動產生審核單,老闆或技術總監手機上一點,同意才能發。發的文件還能設定開啟次數、有效期限,甚至綁定對方電腦,就算他轉給第三人,也打不開。這就叫把洩密扼殺在流程裡。
權限最小化,斬斷伸向核心庫的手:很多公司喜歡給所有人開「超級管理員」權限,這等於把金庫鑰匙掛在大門上。這系統能精細到,誰、在什麼時間、能存取哪個程式碼庫的哪個分支。測試人員只能看測試庫,維運只能碰部署腳本,核心演算法庫只有架構師能動。即使員工帳號被盜,駭客拿到的也只是“觀察窗”,動不了核心資產。
全行為審計,讓「內鬼」無處遁形:別指望員工自覺。這個系統能記錄每個開發人員對程式碼的所有操作:誰開啟了哪個檔案、複製了多少行程式碼、插拔了USB、用了什麼聊天軟體發送。配合螢幕錄像,一旦出現洩密,你能像看監控回放一樣,把洩密路徑扒得清清楚楚。有次幫客戶複盤,半小時就揪出了那個偷偷截圖發郵件的實習生。
水印溯源,讓截圖不敢外傳:即使有人鋌而走險,對著螢幕拍照,系統會在程式碼背景中植入肉眼看不見的「數位浮水印」或顯眼的「明水印」。水印裡包含工號、IP、時間。照片一旦流出,把圖片往系統裡一拖,幾秒鐘就能定位到是誰、在什麼時間、哪台設備上乾的。這威懾力,比簽十份保密協議都管用。
2.程式碼混淆與虛擬化
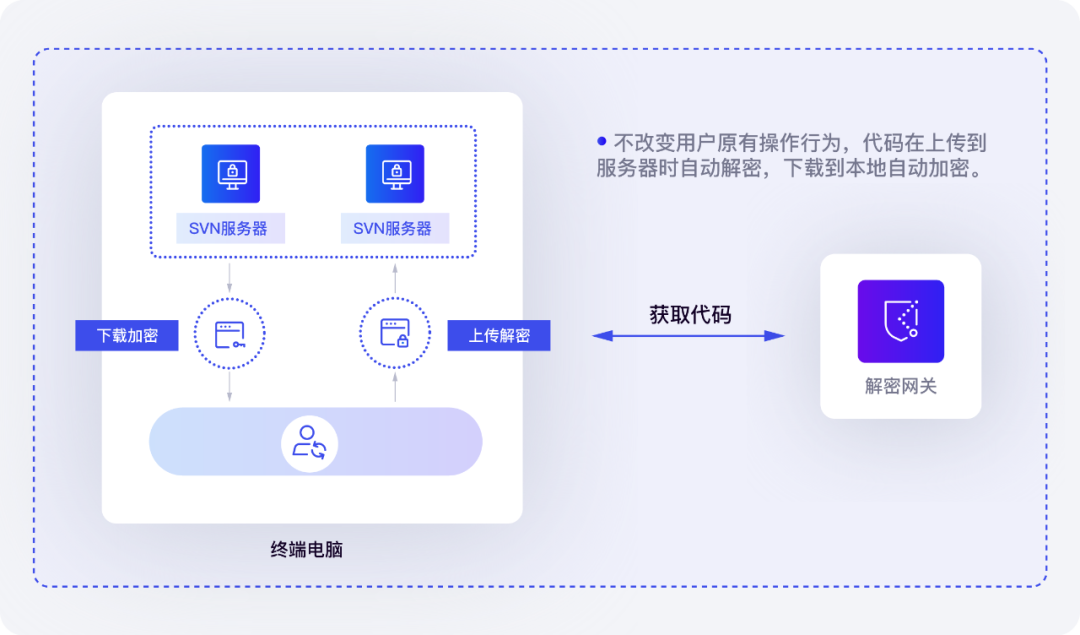 這招適合對外交付的軟體產品。核心邏輯是,透過程式碼混淆工具(例如針對Java的ProGuard,針對.NET的Dotfuscator這類),把變數名稱、類別名稱、控制流攪成一鍋粥,讓逆向工程的人看得想吐。高階點的是把核心演算法部署在雲端,或是用虛擬化技術把程式碼編譯成“安全指令”,本地只有執行環境,沒有明文程式碼。弊端是,這玩意對內部開發洩密基本上沒用,因為開發人員手上拿的還是原始碼。
3、私有化Git與物理隔離
 財大氣粗的玩法。搭建完全實體隔離的內網Git伺服器,例如GitLab企業版。研發大樓裡,電腦的USB口全用膠封死,無線網路卡拆掉,甚至研發區屏蔽手機訊號。開發、編譯、測試全在封閉內網完成。這法子最原始,但最有效。缺點是成本高、效率低,員工叫苦連天,一旦需要遠距辦公或跟外部合作,這套系統就抓瞎了,管理成本極高。
4.代碼級加密與合約鎖
 這是最基礎,但也是最容易被忽略的一環。在程式碼檔案本身套一層“殼”,例如用開源的VeraCrypt創建加密容器,所有原始碼都丟進去。或對核心程式碼段,用硬體加密鎖(加密狗)授權保護,沒插狗,程式碼跑不起來。同時,配合律師簽署極為嚴苛的《核心代碼保密協議》,明確洩密賠償金額(要寫到讓對方肉痛)。此方法適合新創團隊過渡,或作為輔助手段,但擋不住有心人截圖或繞過加密狗。
幹這行,別總想著用人性去對抗利益。核心程式碼就是企業的命,防洩密這事,一分錢的投入,未來可能省下一千萬的賠償。選方案,圖的就是個「穩」和「全」。老闆們,該動手了。
本文來源:企業資料安全聯盟、內部風險管理白皮書
主筆專家:李建軍
責任編輯:王海燕
最後更新時間:2026年03月23日


 洞察眼MIT系統


 冀公網安備13019902001038號

