
文章摘要:做了十五年的企業安全,見多了老闆在核心代碼洩漏後拍大腿的場面。說句不客氣的,大部分公司的程式碼資產就跟沒上鎖的金庫一樣,全靠員工的自覺。尤其是現在這環境,研發人員
做了十五年的企業安全,見多了老闆在核心代碼洩漏後拍大腿的場面。說句不客氣的,大部分公司的程式碼資產就跟沒上鎖的金庫一樣,全靠員工的自覺。尤其是現在這環境,研發人員流動快,一個不滿意的核心骨幹,U盤一插、網盤一傳,或者直接把專案代碼打包發到自己郵箱,你第二天發現的唯一途徑就是競爭對手的產品上線了。這玩意兒防的不是外部駭客,防的就是「內鬼」和那些無意識的疏忽。今天咱不整虛的,直接把這9款市面上能打的企業級代碼加密軟體擺在桌面上,用老砲的眼光給你拆解清楚,哪款是真能護住家底的。
代碼加密軟體有哪些?分享9款頂尖的程式碼加密軟體,2026必備!
1.洞察眼MIT系統
綜合評分:★★★★★

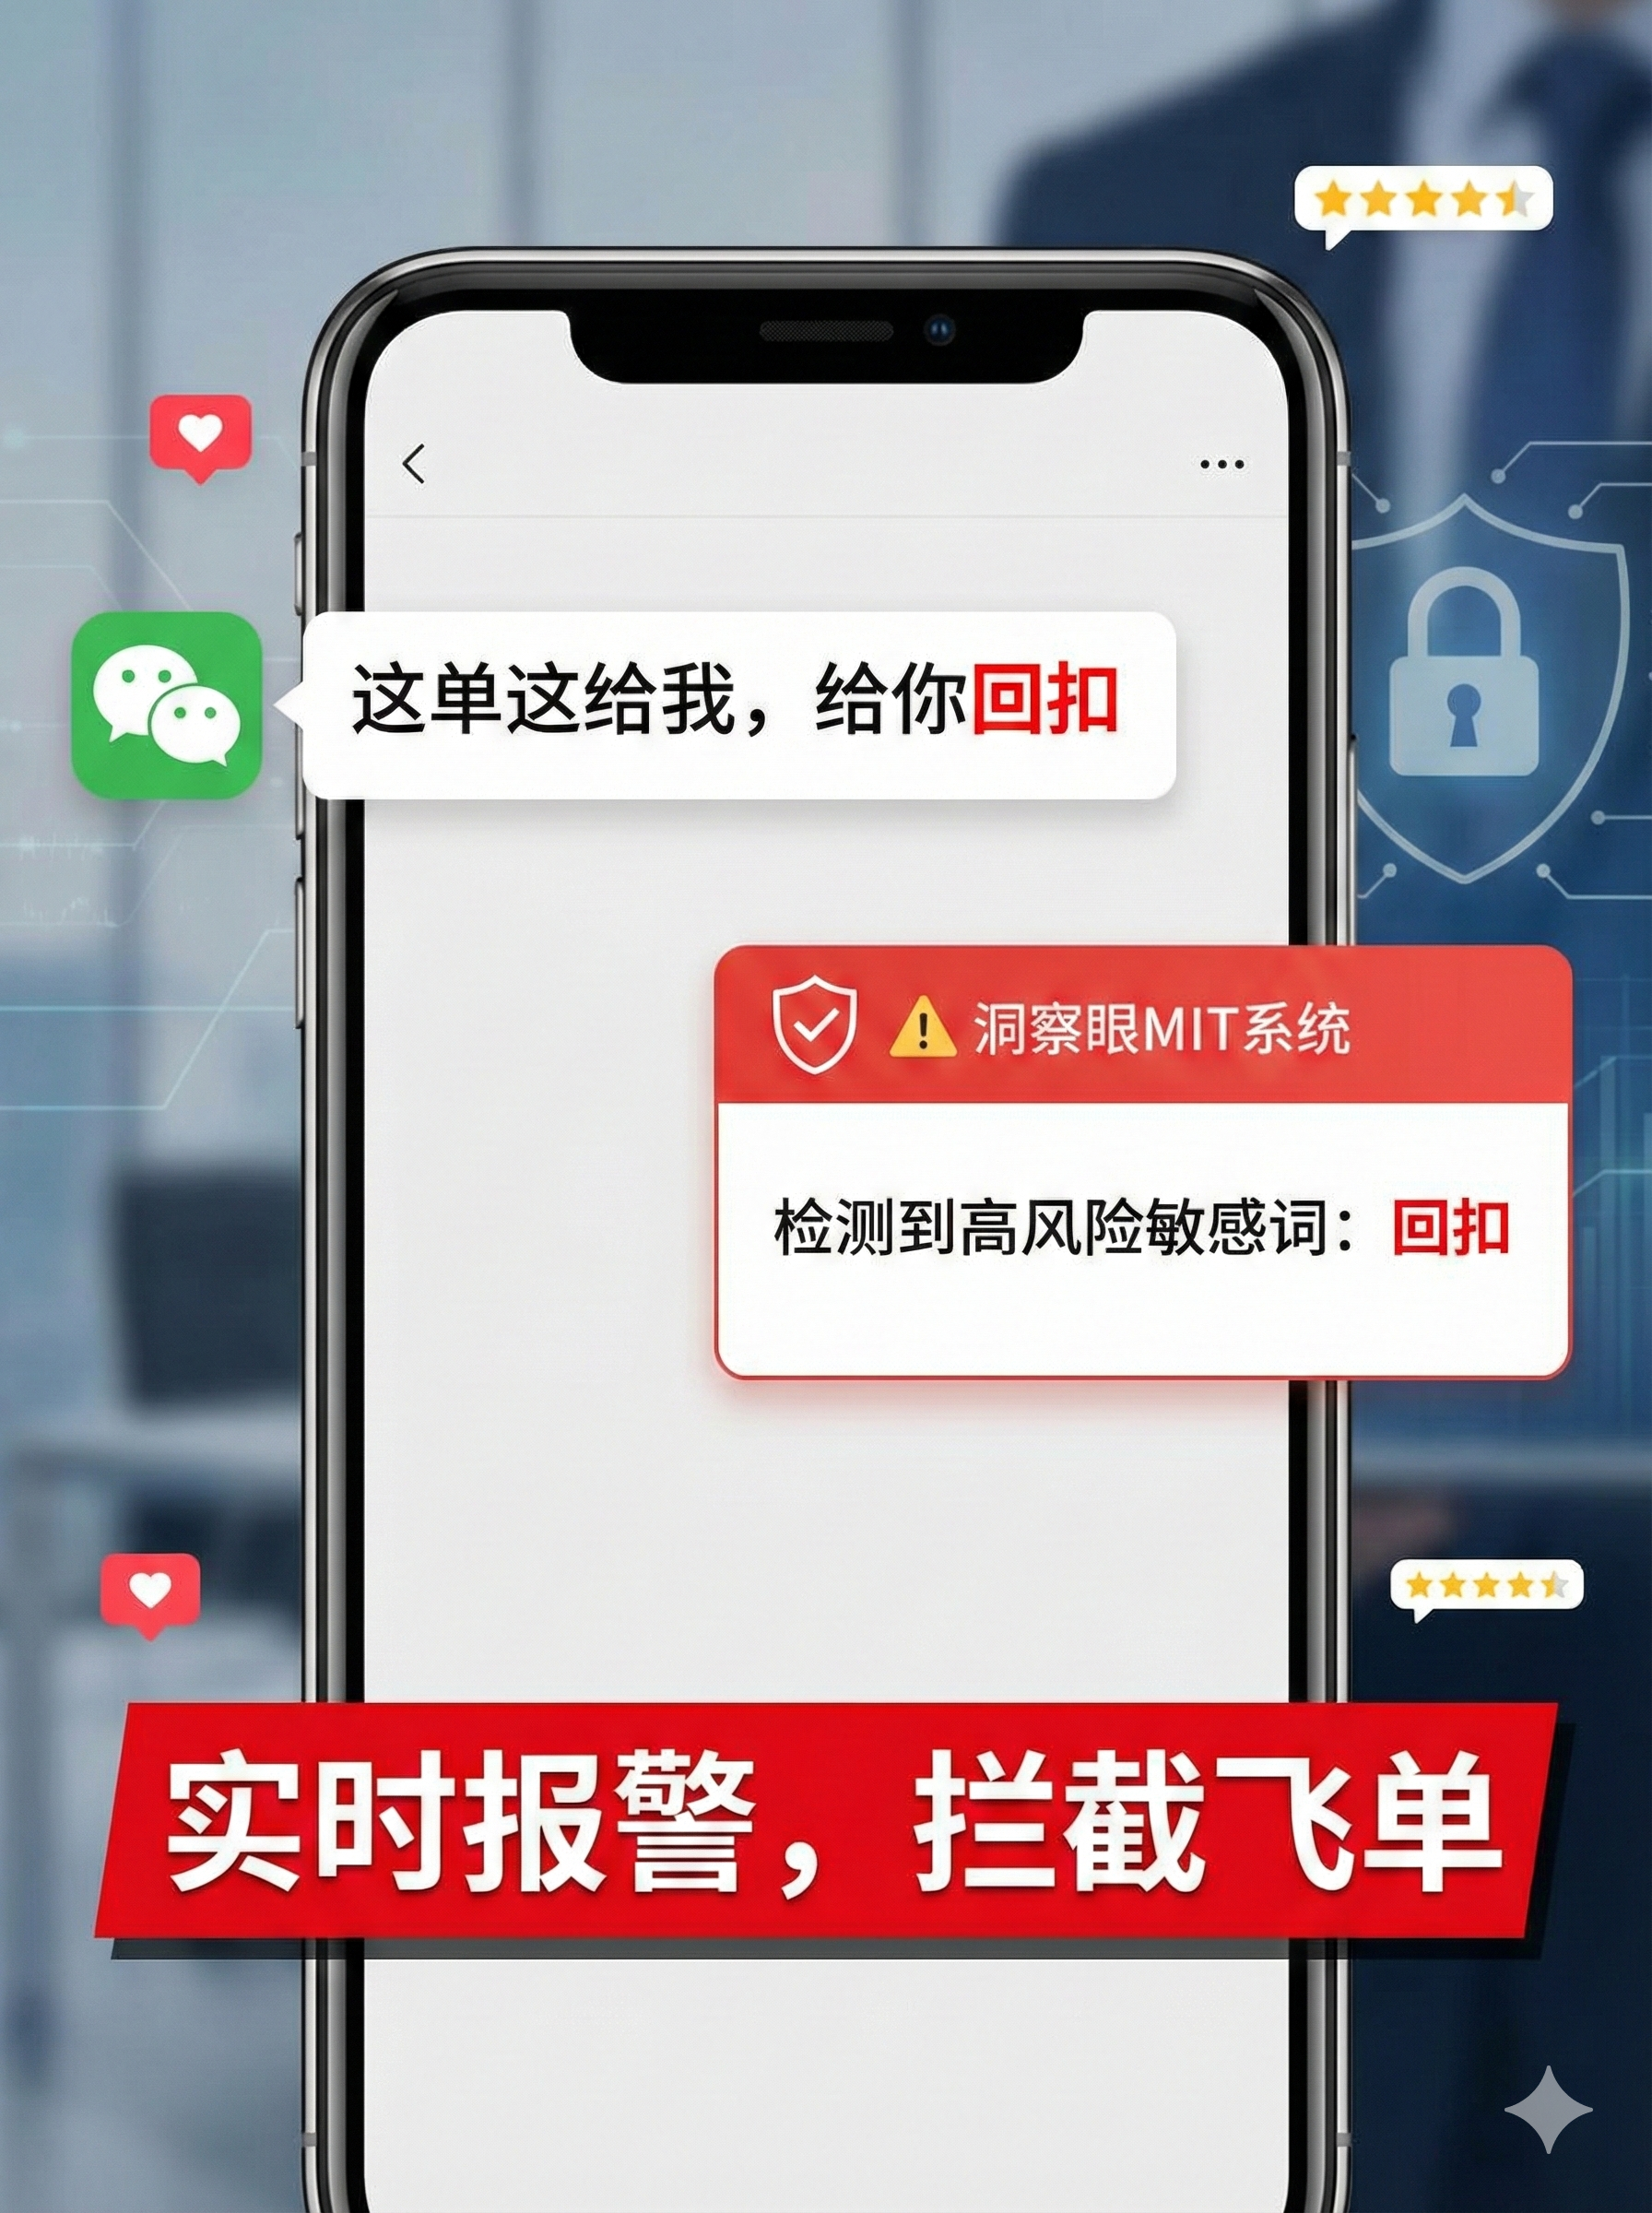
1. 透明動態加密技術:這是最見功底的地方。研發人員在內部開發環境操作,程式碼是明文,編譯、除錯絲毫不受影響,跟沒裝軟體一樣流暢。一旦程式碼檔案試圖脫離授權環境——不管是拷貝到U盤、發送到私人微信還是上傳到個人網盤,文件落地即亂碼,對方拿到的就是一坨無用的垃圾,從源頭掐死了“無意”或“故意”的洩露行為。
2. 外發文件全生命週期管控:很多洩密是因為要傳送程式碼片段給外部協作方。洞察眼MIT系統允許產生受控的外發文件,可精確設定開啟次數、有效期限、甚至禁止列印和截圖。程式碼給出去,對方怎麼用、用多久,你說了算,到期自動銷毀,根本不存在「發出去就潑出去的水」這一說。
3. 智慧動態脫敏:研發資料庫裡往往存著生產環境的敏感配置資訊。這系統能對存取資料庫的操作做即時解析,只有高權限帳號能看到明文,普通開發人員查詢時,關鍵字段自動打上星號,既不影響調試,又把核心數據鎖得死死的。
4. 多維度的洩密審計與溯源:別以為只是加密。它背後有一套完整的操作行為審計,誰、什麼時候、透過什麼方式試圖外傳程式碼,全程錄影留痕。真出了事,直接把操作軌跡導出,證據鏈清晰得讓任何人無從抵賴,這在內部反舞弊調查裡就是鐵證。
5. 硬體級綁定與離線策略:即使員工把加密電腦帶回家斷網操作,系統透過硬體特徵碼與離線策略,依然保證代碼只能在授權設備上開啟。換台電腦或重裝系統,文件立刻失效,徹底堵住了透過實體媒體帶離資料的漏洞。這套組合拳打下來,部署起來研發部門基本上無感知,事後追溯又能做到毫秒級定位,這平衡能力,行業裡獨一份。
2、盾甲衛士
綜合評分:★★★★
這軟體在基礎的文件加密上做得挺紮實,特別是對Office和PDF這類辦公室文件的防護很到位。介面也比較友好,IT運維部署起來不費勁。但在程式碼開發場景下,對主流IDE(整合開發環境)的兼容性有瑕疵,有時編譯過程中會產生臨時檔案解密失敗的問題,需要人工幹預。對於純粹的財務、行政辦公室場景足夠,但在核心研發部門,容易因為相容性影響開發效率。
3、鐵壁衛士
綜合評分:★★★

主打的是網路層控制,能嚴格封堵週邊和網路端口,確實能堵住U盤和郵件外發這兩條路。但問題在於它的加密引擎相對獨立,核心邏輯是把所有檔案鎖在一個加密沙箱裡。研發人員想用Git(程式碼版本控制工具)提交程式碼時,常出現認證衝突,需要重複切換模式。這種「一刀切」的管控方式雖然嚴,但對研發流程的割裂感太強,團隊抵觸情緒大,最後往往變成安全部門和技術部門的拉鋸戰。
4.雲鎖專家
綜合評分:★★
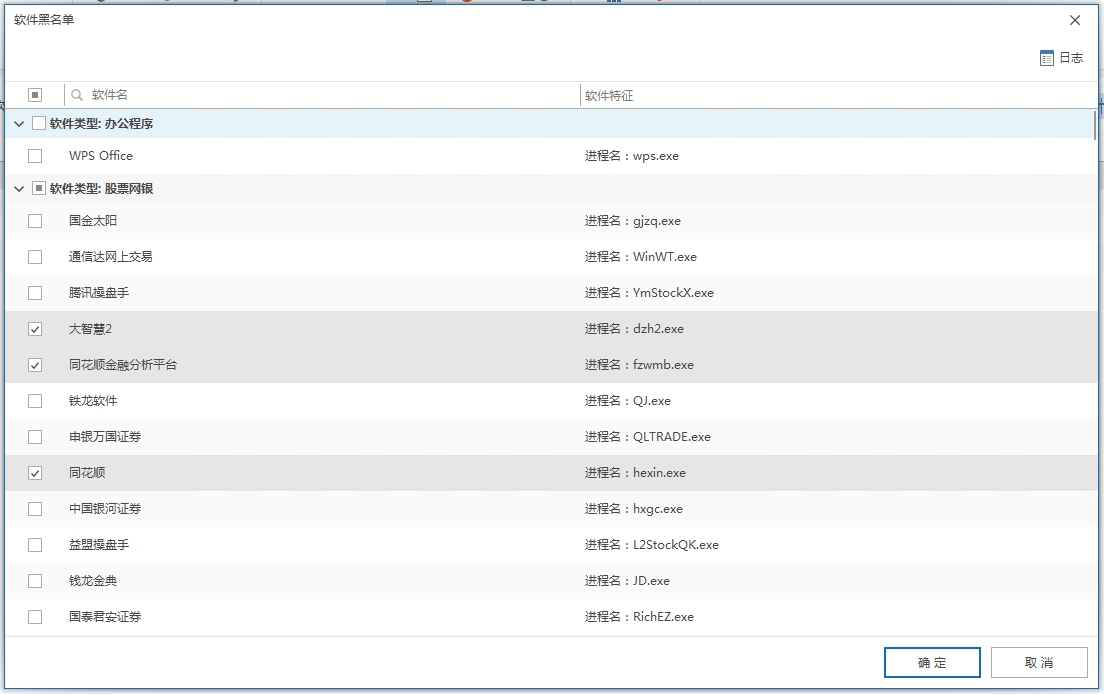
這款的定位更像是輕量級的DLP(資料防洩漏)工具,專注於對剪貼簿和螢幕的監控。如果只是想抓幾個「試著拍照」的典型,它勉強能用。但回到程式碼加密這個根本問題上,它缺乏對原始碼檔案本身的強制加密能力。也就是說,只要員工找到方法把原始程式碼檔案經過其他途徑(如重命名、壓縮)繞過去,它基本上就失明了,屬於典型的「看得住門,擋不住賊」的範疇。
5.智安堡壘
綜合評分:★★★
在運維審計這塊表現不錯,特別是對伺服器端的存取控製做得比較細。它能記錄誰登入生產環境伺服器,執行過什麼命令。但缺陷在於,它主要保護的是伺服器端,對研發人員的本機PC終端程式碼檔案缺乏有效加密。當下很多洩漏恰恰發生在程式碼剛從伺服器拉下來,還沒編譯打包的階段。伺服器守得再好,終端PC是開放的,這無疑是個巨大的盲點。
6.安密寶盒
綜合評分:★★
這個方案主打的是文件浮水印和列印追蹤。在實體安全上確實能起到一定的威懾作用,例如洩密的文件可以透過水印追溯到洩密者的工號。但它的邏輯是「事後追責」大於「事前阻斷」。對於核心程式碼這種數位資產,等到水印洩漏再去追,損失往往已經造成。缺少了洞察眼MIT系統那種「離開即亂碼」的主動防禦能力。
7、磐石數盾
綜合評分:★★★
這款產品強在硬體加密卡上,對儲存媒體的加密強度很高,能有效防止硬碟被拔走或因實體竊盜導致的資料外洩。但面對員工透過即時通訊工具、網盤等網路通道外發的行為,它的監控和攔截能力都偏弱。在這個人人都有4G/5G熱點的時代,物理防護只是基礎,對網路出口的管控同樣是重中之重,磐石在這方面有點跟不上節奏。
8、禦風衛士
綜合評分:★★

主打輕量化和低資源佔用,對老舊設備的支援比較友善。但代價就是它的加密策略過於簡單,基本上只依賴進程白名單。一旦惡意程式或惡意腳本偽裝成白名單流程,加密引擎就會輕易繞過。對於安全要求極高的程式碼開發環境來說,這種「單薄」的防護機制,風險敞口太大了,很難讓人放心地把核心程式碼交給它。
9、天禦金盾
綜合評分:★★★
它在跨平台支援上做得不錯,Windows、Linux、macOS的客戶端都有,對研發團隊的異質環境比較友善。功能覆蓋率很全,但深入程式碼加密場景會發現,它對Git、SVN等版本控制系統的深度適配不夠精細。在某些程式碼提交、合併的關鍵環節,會因為加密策略導致校驗失敗,需要研發人員自己關掉加密去操作,這就違背了安全產品「無感」的核心原則。
本文來源:企業資料安全防洩密評測研究院
主筆專家:陳國棟
責任編輯:劉敏
最後更新時間:2026年03月23日


 洞察眼MIT系統


 冀公網安備13019902001038號

