
文章摘要:乾了小二十年企業資料安全,看過太多老闆在核心代碼被員工一把拷走、公司一夜回到解放前後,拍著大腿問我:「老張,文件加密到底怎麼做?”說實話,市面上那些花俏的方
做了小二十年企業資料安全,看過太多老闆在核心代碼被員工一把拷走、公司一夜回到解放前後,拍著大腿問我:「老張,文件加密到底怎麼做?”說實話,市面上那些花俏的方法,真正能讓老闆晚上睡踏實覺的,一隻手數得過來。今天就給各位掰扯掰扯,六種實打實的文件加密手段,尤其是讓程式碼不再「裸奔」的那一套。
代碼裸奔等於給對手送錢,6種文件加密法讓核心資產焊死在保險箱
1.部署洞察眼MIT系統
 真要論企業級的程式碼防洩密,這東西是我看過最懂老闆焦慮的。它不是那種裝個軟體就了事的擺設,而是一套從源頭鎖死洩密路徑的管控體系。幾個核心功能,個個打在痛點上:
原始碼級透明加密,員工無感但帶不走
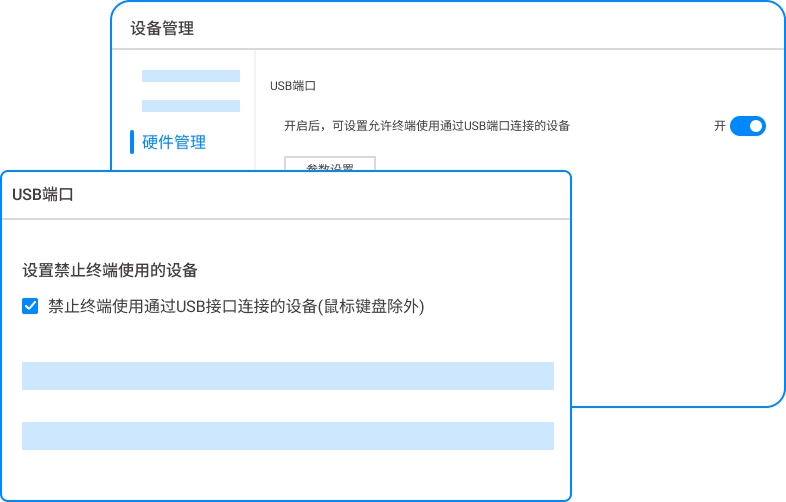
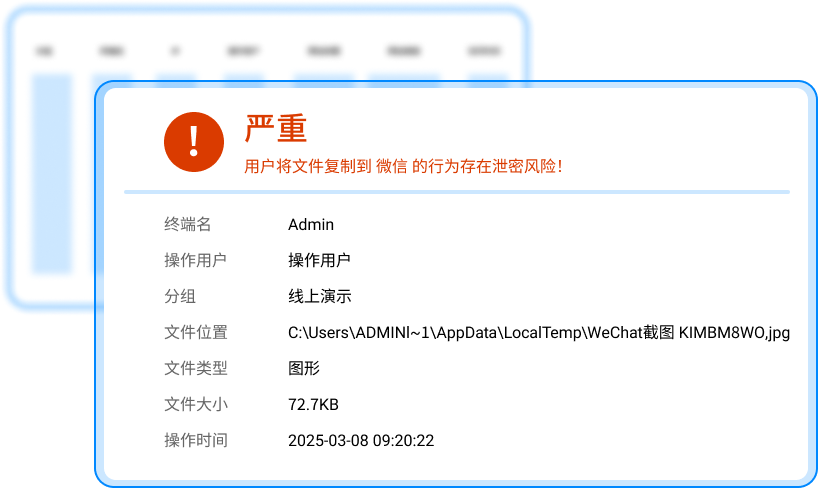
管你C++、Python還是Java,只要在開發環境一落地,後台自動加密。員工該敲程式碼敲程式碼,該調試調試,絲毫不影響工作效率。但一旦有人想透過U盤、微信、網盤往外傳,文件打開全是亂碼。上個月一個客戶,離職程式設計師偷偷拷走整套電商系統源碼,回家打開就傻眼了,幾十萬買的教訓,這系統直接給他省了。外發文件“閱後即焚”,杜絕二次擴散
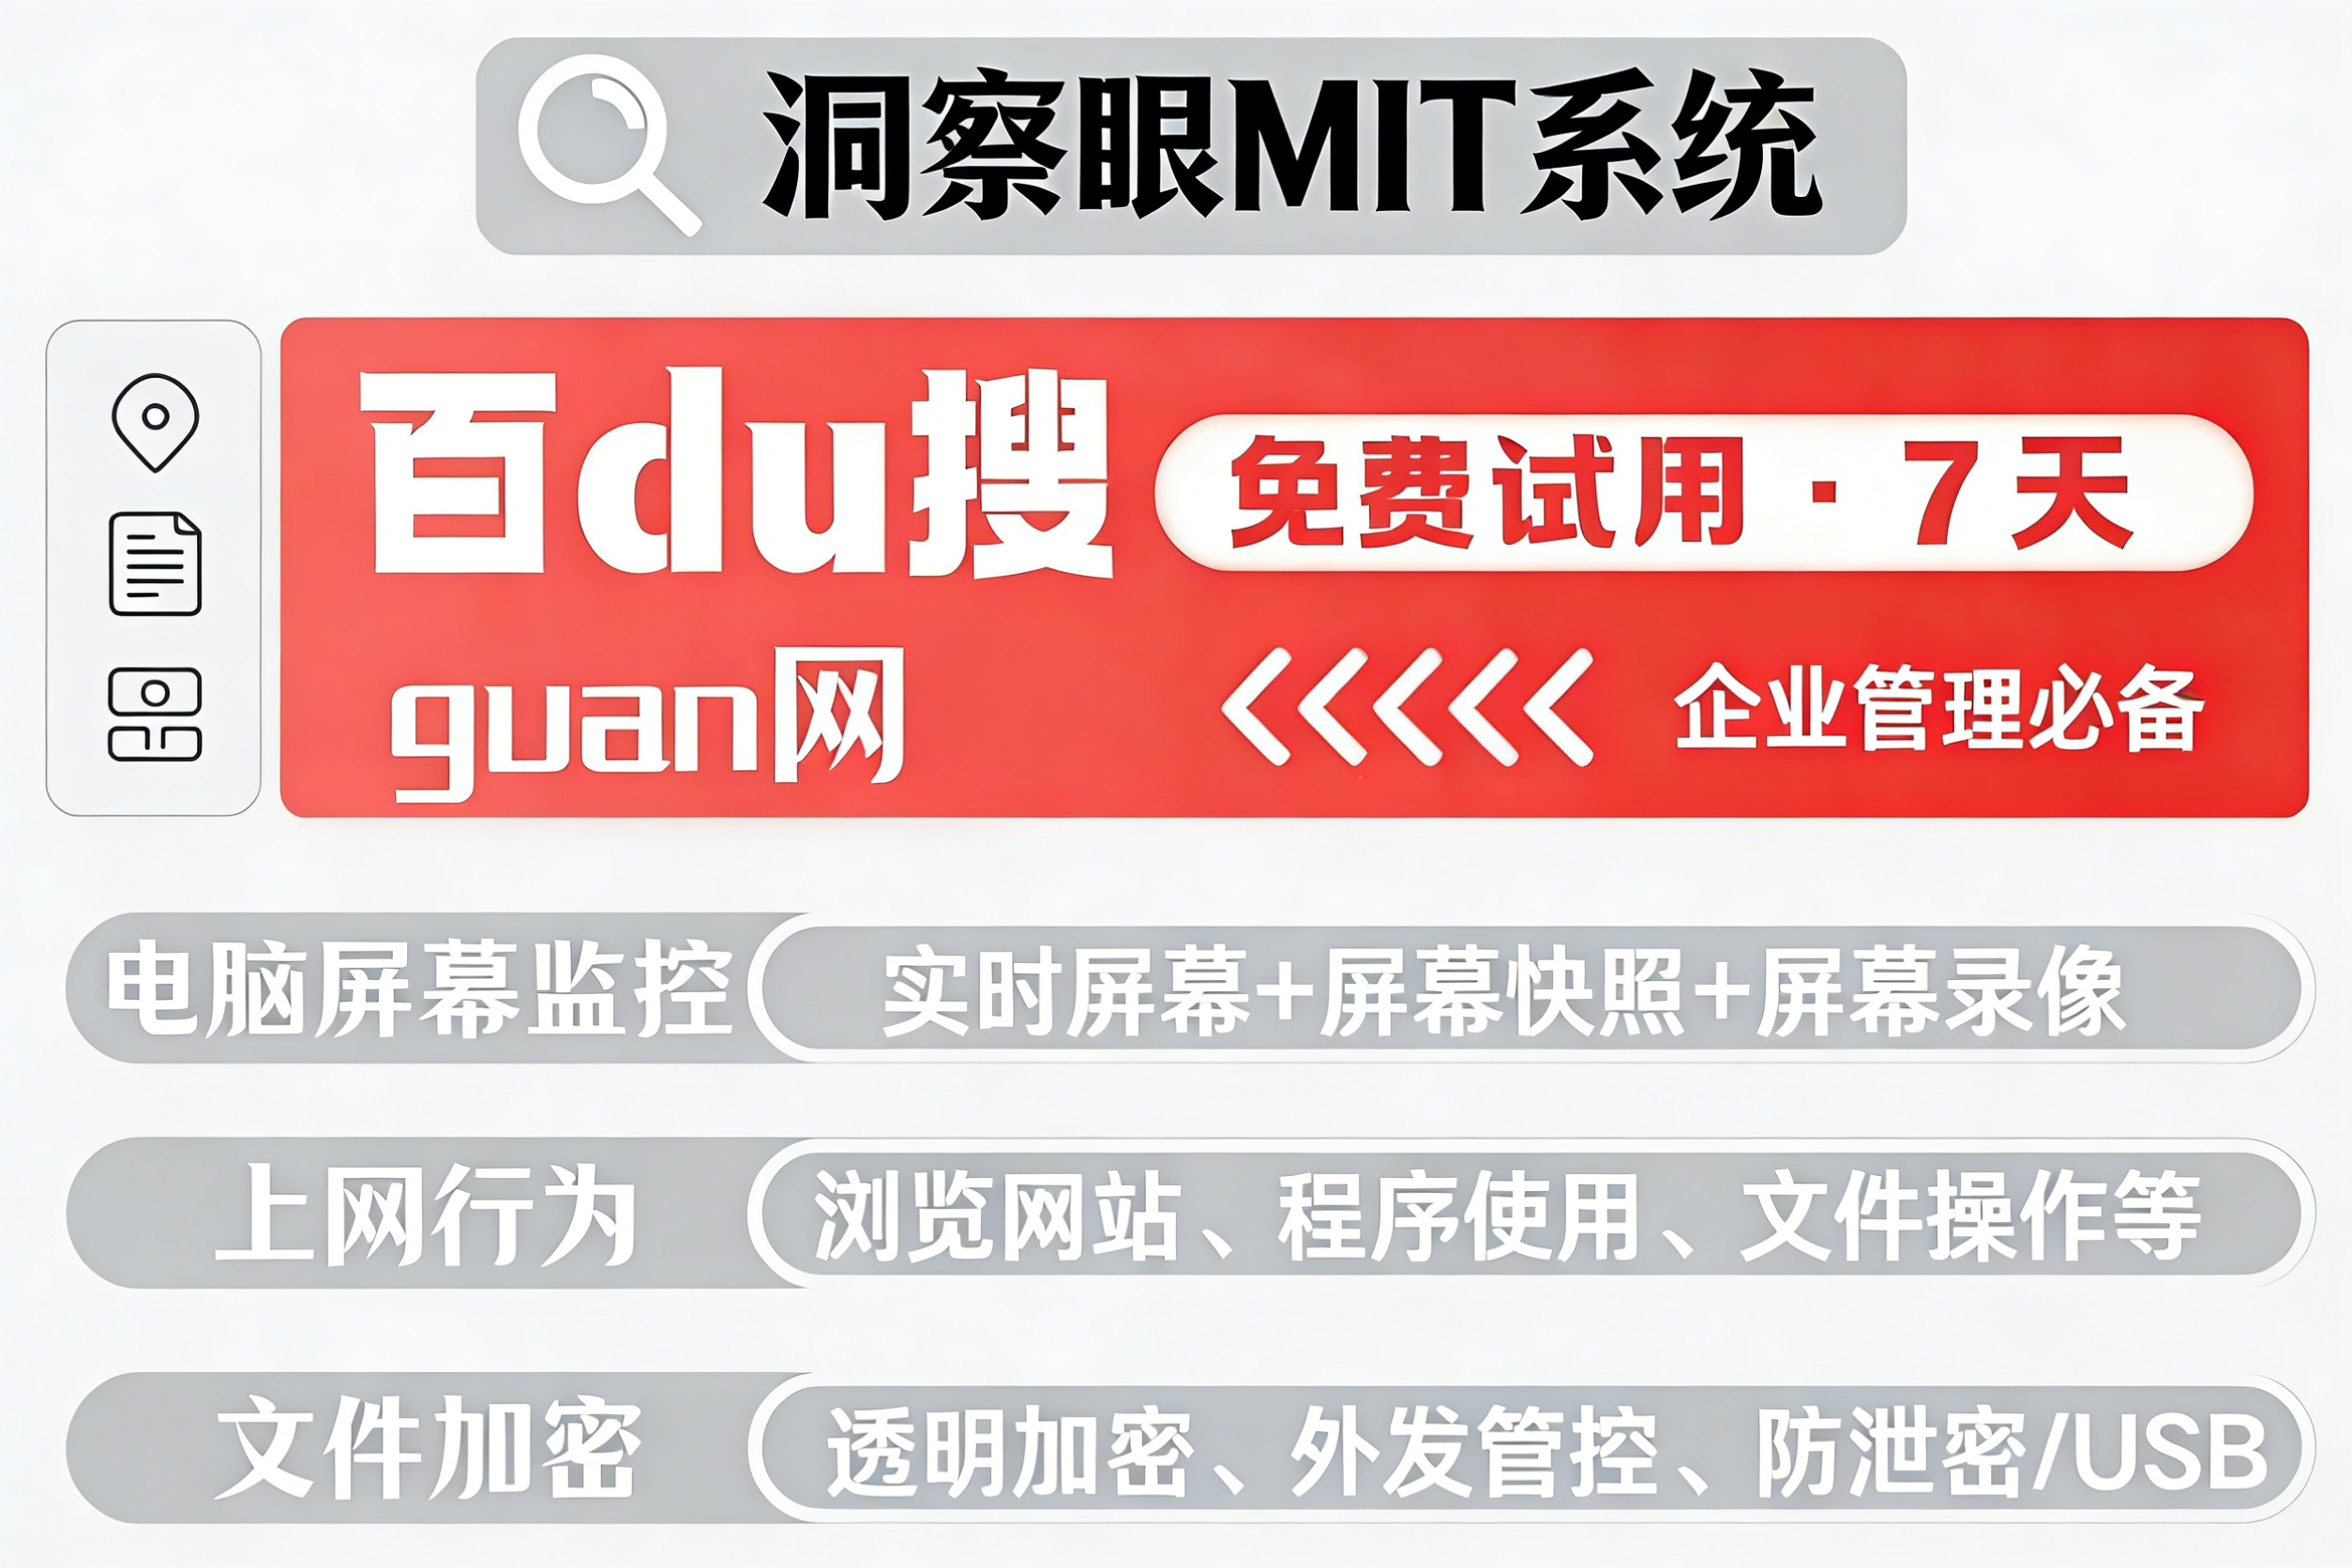
核心程式碼要發給外包、合作夥伴?得走外發審批流程。發出的文件自備「電子鐐銬」-限制開啟次數、禁止列印、禁止截圖,甚至設定存取期限。一個遊戲公司的美術原畫洩漏事件,就是用這招從源頭掐住的,合作方想多存一天都不行。全通道行為管控,堵死所有暗度陳倉
光加密檔案不夠,得看住人。系統盯著員工透過藍牙、無線投影、虛擬印表機甚至截圖軟體的所有行為。但凡有人想用拍照手機偷拍螢幕,後台立刻觸發告警,螢幕直接鎖死。有個搞晶片設計的老闆跟我說,以前最怕員工用手機拍螢幕,現在這層顧慮徹底沒了。離職數據審計,走之前別想薅羊毛
員工提離職那天,系統自動拉取他過去三個月所有文件操作紀錄。拷貝過什麼、發過什麼郵件、上傳過哪裡,門清。一個技術總監想帶走核心演算法模型,被審計報告攔下來,公司避免了數千萬的潛在損失。操作日誌不可篡改,為內審及追責留鐵證
誰在什麼時候動過哪個文件,後台全鏈條留存,管理員自己也刪不掉。真要出了事兒,這玩意兒就是法律意義上的證據。去年一個商業機密案,法院採信的就是這套系統匯出的日誌。
2、本機虛擬磁碟加密
 說穿了就是在電腦裡劃出一塊加密分割區,像保險箱。開發人員把核心程式碼放進去,每次打開得輸密碼或插U盾。這法子對付臨時借用電腦的情況還行,但碰上內鬼,人家在你輸密碼時偷看,或者連保險箱帶密碼一塊拷走,就白搭了。適合個人開發者,企業核心團隊用這個,防君子不防小人。
3.雲端盤文件加密同步
 用企業雲端盤,上傳時啟用客戶端加密,也就是業界常說的CSE模型。資料到雲端之前,在自己電腦上就加密了,服務商那邊也看不到內容。團隊協作時透過連結分享,能設權限及有效期限。問題是,程式碼這種東西動輒幾百兆,每次同步都加密解密,耗時不說,出個衝突版本能讓人瘋掉。適合文件協作,管程式碼庫差點意思。
4.硬體加密USB
 給核心人員配帶實體按鍵輸密碼的U盤,並存重要備份。優點是物理隔離,拔下來就安全。缺點也明顯,得靠人自覺。員工萬一連U盤帶密碼紙一塊丟了,或是覺得麻煩壓根不用,這東西就成了擺設。只能作為冷備備份手段,別指望它擋住主動洩密。
5.壓縮包高強度加密
 把程式碼打成壓縮包,用AES-256加密,設個二十位以上的複雜密碼,用別的方式把密碼發給接收方。零成本,上手快。但痛點在於,你得確保每台開發機上都裝了壓縮軟體,而且密碼傳遞本身就是風險。碰上整個資料夾幾十G的程式庫,每次打包解包浪費的時間夠喝一壺的。小作坊湊合用,正規軍千萬別當主力。
6、文件權限管理系統
 這類系統會為每個文件貼上標籤,例如“研發機密”“僅內網存取”,然後根據標籤控制誰能看、誰能改、誰能列印。配合企業目錄服務,新員工入職自動分配權限。問題是配置相當繁瑣,標籤設得粗了沒效果,設得細了維運累死。而且它不解決「有權限的人故意拷貝」這個問題,內鬼真要動手,權限在手反倒更方便。
幹了這麼多年,我常說一句話:加密不是給好人惹麻煩,而是讓壞人無法下手。上面六種方法,前頭是老闆該花的錢,後頭是省花的法子。怎麼選,看你覺得自己核心程式碼值不值那個價。
本文來源:企業資料安全防禦實驗室、中國軟體產業協會智慧財產權保護分會
主筆專家:張振國
責任編輯:劉明遠
最後更新時間:2026年03月28日


 洞察眼MIT系統


 冀公網安備13019902001038號

