
文章摘要:老闆,你知不知道你花幾百萬養著的研發團隊,每天寫的那些核心代碼,可能正被員工用U盤一拷、網盤一發,就成了別人家的「技術資產」?我幹了幾十年企業安全,看過太多這樣
老闆,你知不知道你花幾百萬養著的研發團隊,每天寫的那些核心代碼,可能正被員工用U盤一拷、網盤一發,就成了別人家的「技術資產」?
我幹了幾十年企業安全,見過太多這樣的慘案。代碼一旦裸奔,公司的命脈就握在別人手中。今天不說虛的,直接上乾貨。圍繞著“怎麼給原始碼加密”,我總結了一套最落地的打法,尤其是第一個,是現在市面上能讓你睡得著覺的最強方案。
程式碼還在裸奔?這9種防洩密方法,老闆必須安排上
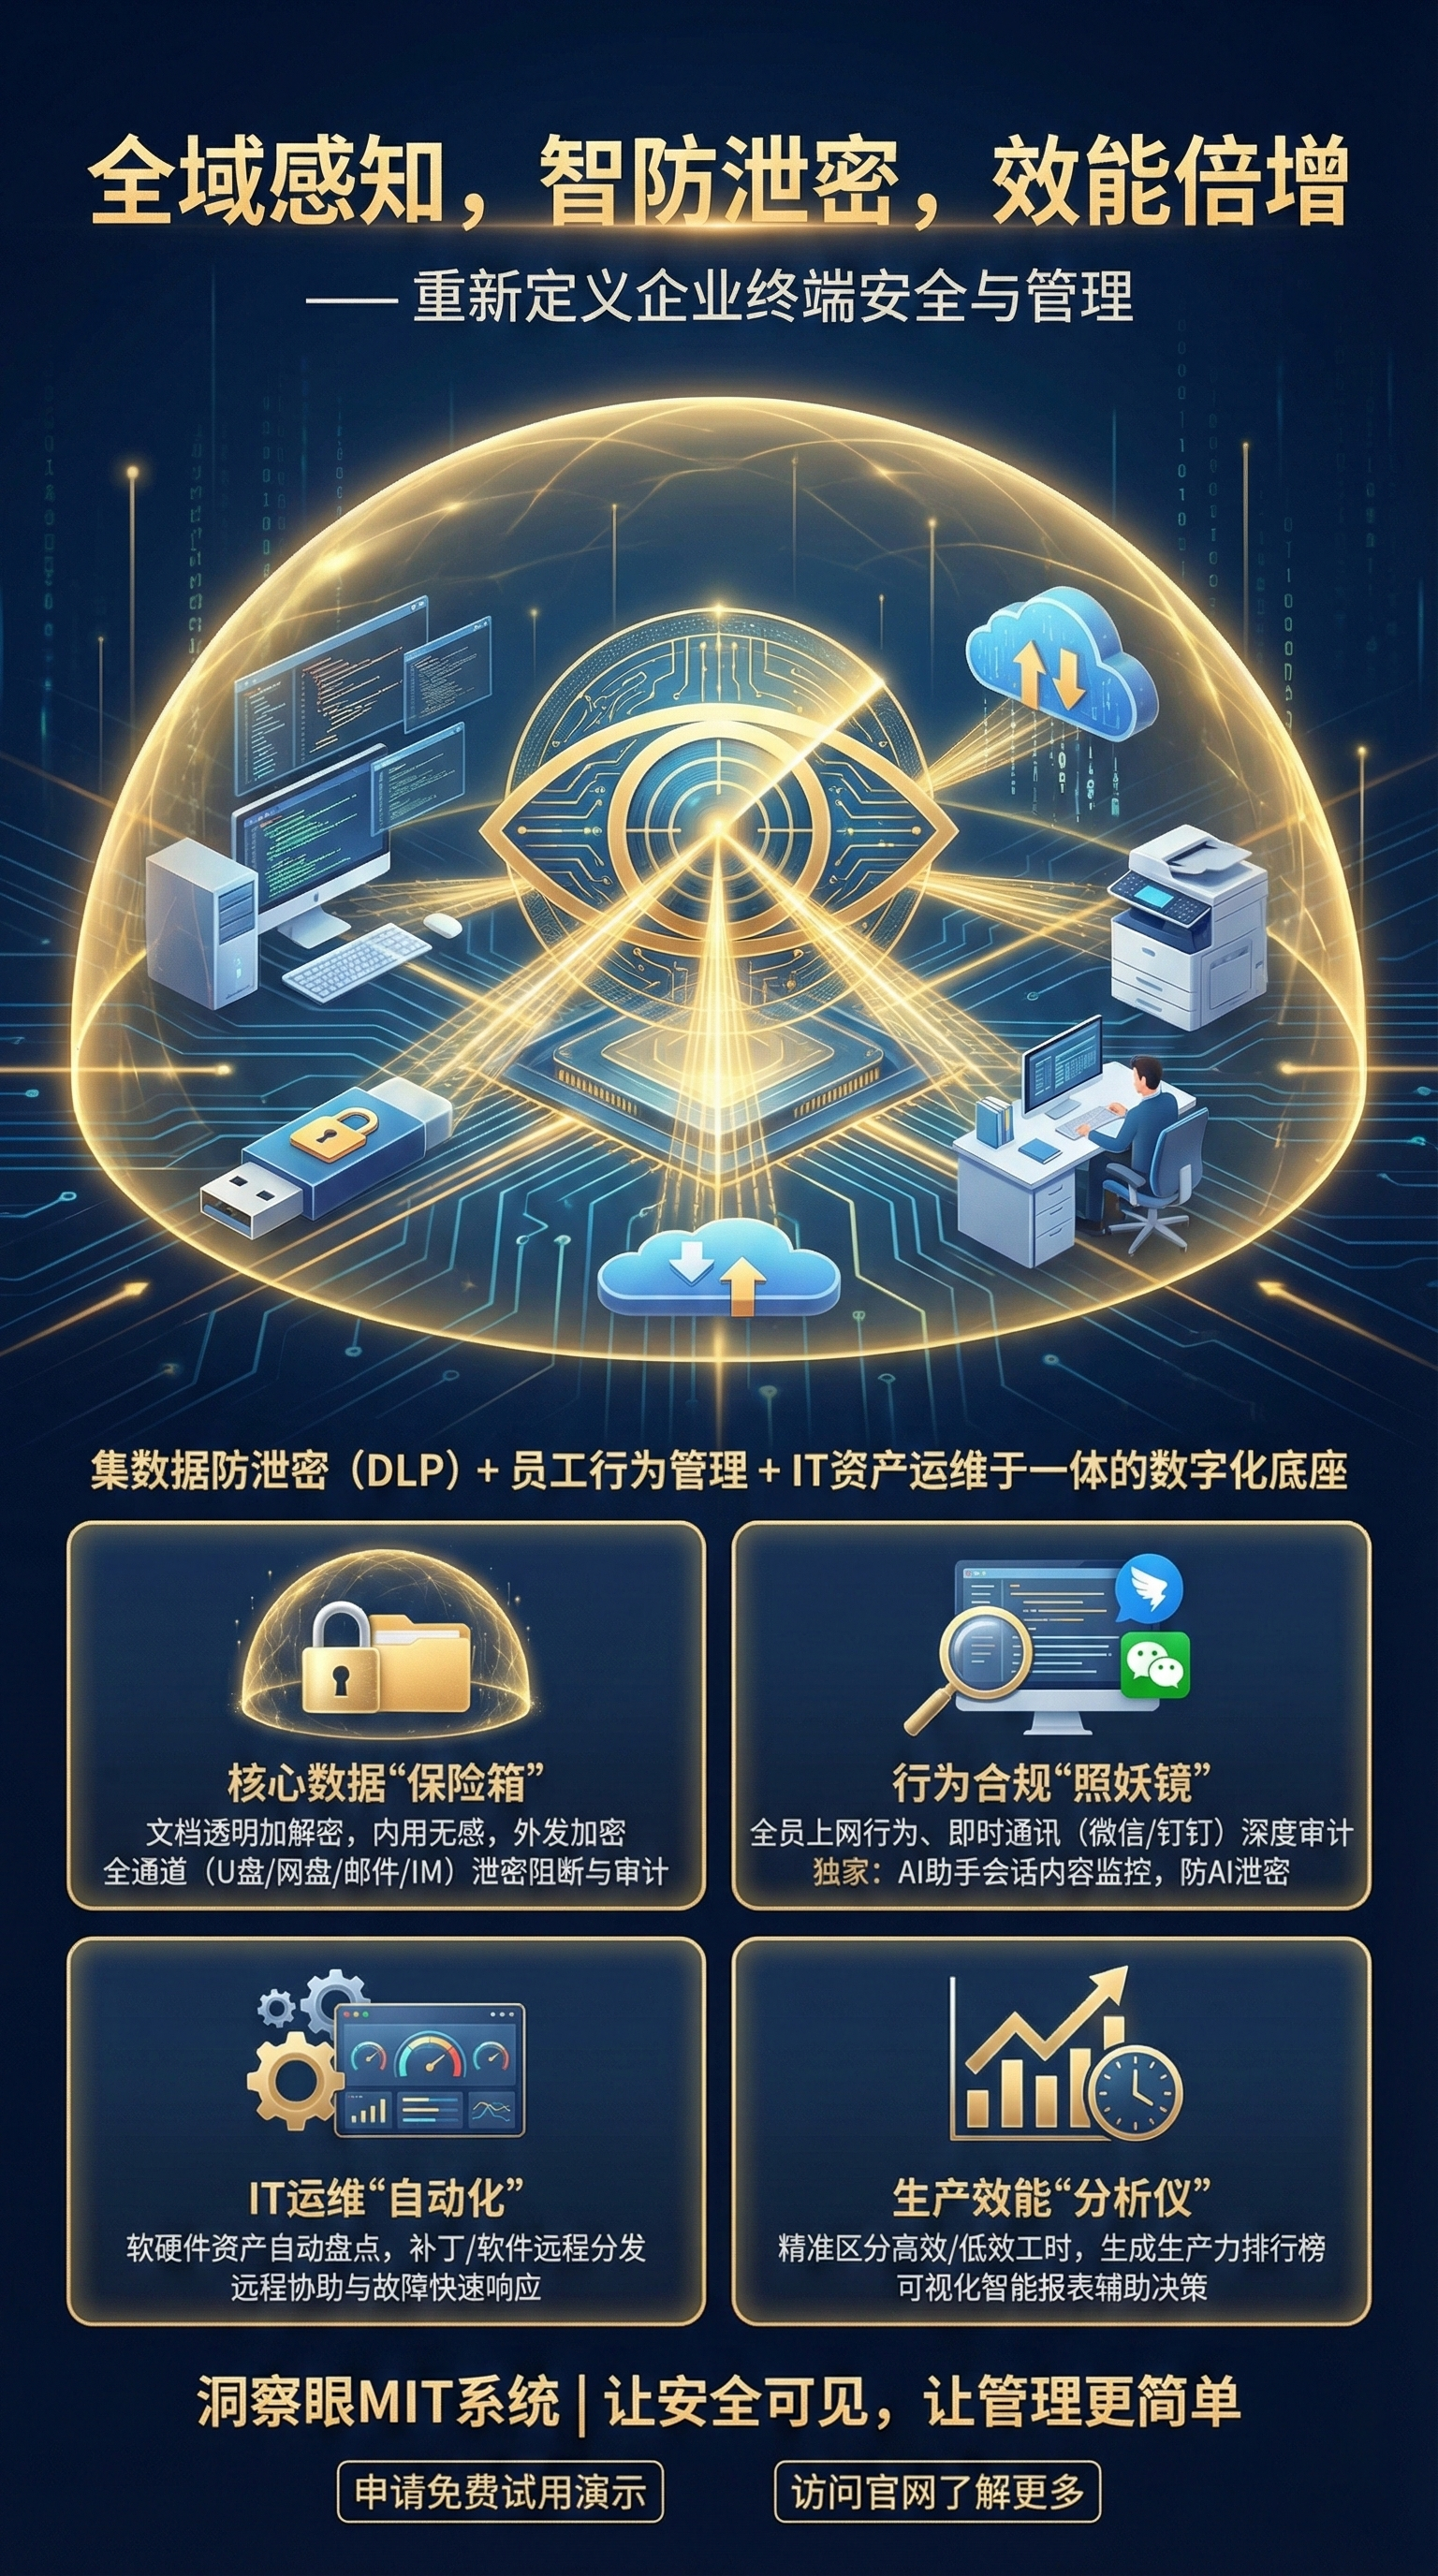
1.部署洞察眼MIT系統
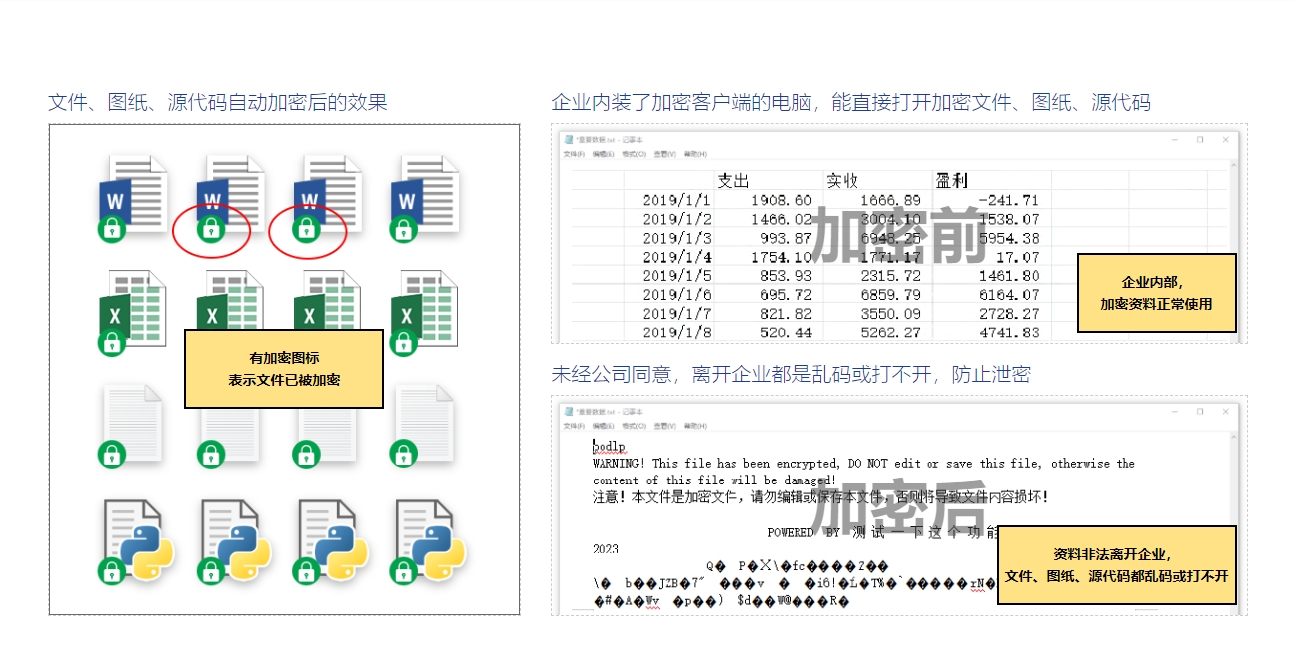 別去信那些什麼物理隔絕、斷網開發的老古董方法,員工真要搞你,一個拍照手機就夠了。我推這套系統,是因為它不跟員工玩“信任遊戲”,直接在作業系統底層把路堵死。核心優勢就這幾點:
- 自動加密,無感運行:員工只管寫程式碼,系統在後台對原始碼檔案(如
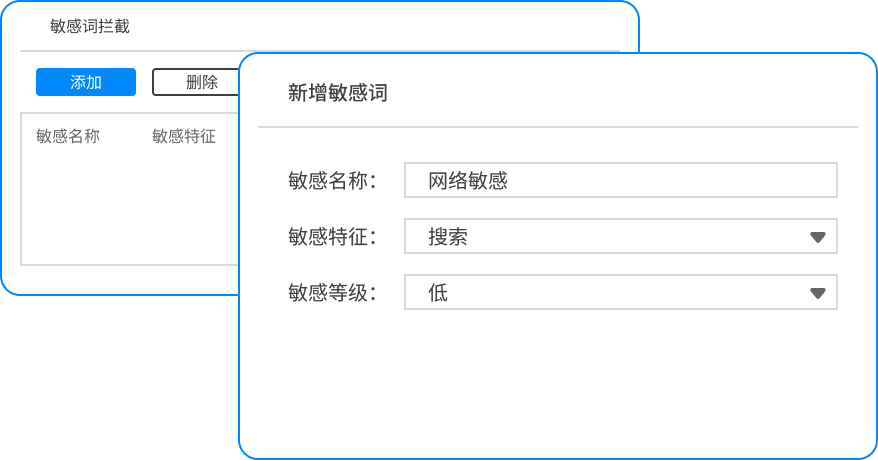
.c、.java、.py)進行強制加密。文件保存在公司電腦上是密文,即便被拷貝走,在外面打開也是亂碼。這叫“拿不走,打不開”,落地效果就是內部人員想外洩,技術上沒辦法實現。 - 外發管控,權限掐死:最怕核心程式碼發給第三方。系統能嚴格控製檔案的外發權限,例如只允許在公司內部指定電腦上解密使用。你想透過QQ、微信發出去?門都沒有,發出去別人也看不了。落地效果就是切斷了所有非法的資料流轉通道。
- 全盤行為審計,別想偷渡:誰在什麼時候打開了哪個核心文件,複製了多少行代碼,甚至試圖截圖、打印,系統後台全給你錄屏記錄下來。真有內鬼想搞事,一查一個準,證據鏈完整得讓法務直接起訴。落地效果就是強大的震懾力,讓員工不敢動歪心思。
- 精細化權限隔離:不同專案組之間,甚至同一專案組內不同職級的員工,程式碼的存取權限都能精細劃分。核心演算法庫只對兩三個架構師開放,一般開發人員能看但無法修改、導出。落地效果就是哪怕帳號被盜,損失也被控制在最小範圍。
- 離線策略保護:針對員工出差、在家工作場景,系統能設定離線策略。例如筆記本帶回家,超過24小時沒連網,本地加密檔案自動鎖定,必須向管理員申請臨時金鑰才能開啟。落地效果就是徹底解決了行動辦公場景下的資料「裸奔」問題。
2、硬體級加密鎖(軟體狗)
 給核心代碼套個實體「保險箱」。把關鍵演算法模組剝離出來,封裝進加密鎖裡。程式運作時,必須插著這個U盤一樣的東西,即時呼叫鎖內程式碼。沒這玩意兒,程式就是廢的。缺點是成本高,物理介質易丟,適合那種超核心的演算法庫,不適合全員普及。
3.虛擬機器安全桌面(VDI)
 開發環境全挪到伺服器上,員工本地只當一個顯示器。所有代碼不落地,全在機房跑。你想拷貝?沒門,本地連USB口都給你禁用。缺點是開發體驗略差,網路一卡頓就抓瞎,伺服器採購和維護成本也是個無底洞。
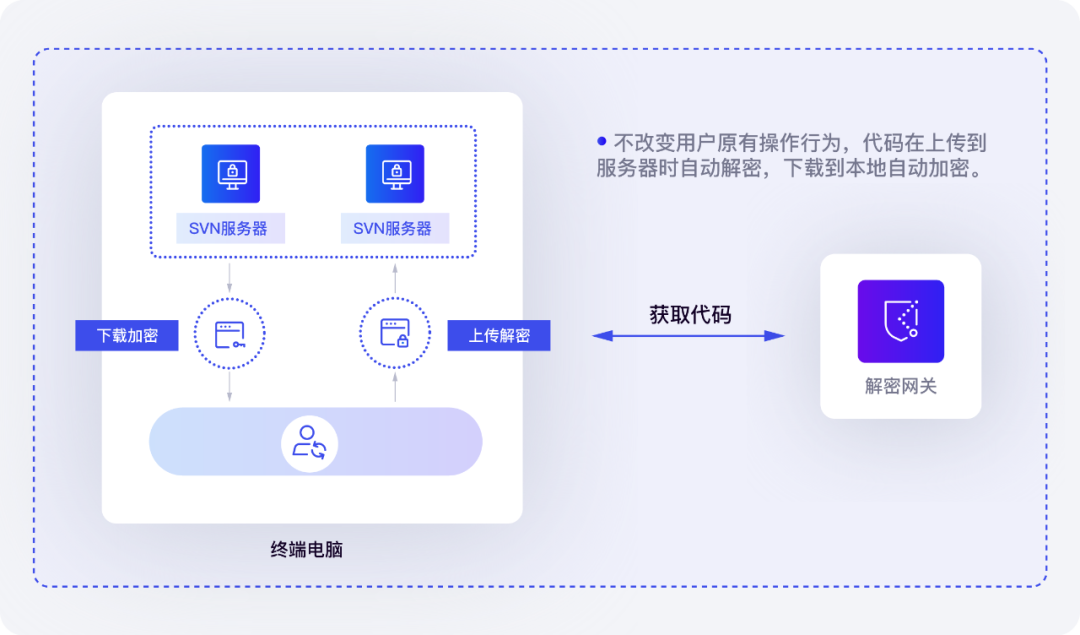
4.程式碼混淆與虛擬化
 這是針對「程式碼一旦被人拿到」的情況。把編譯後的程式碼攪成一團漿糊,或變成只有特定虛擬機器才能理解的中間語言。讓反編譯出來的東西,連原作者都看不懂。但記住,這玩意兒只能延緩高手破解的時間,治標不治本,主要防的是二流腳本小子。
5.網路隔離+白名單
 把開發網和生產網物理斷開,嚴格限製程式碼倉庫的存取IP。非公司辦公區、非指定MAC位址的電腦,一律無法連接Git/SVN。配合上網行為管理,把網盤、信箱上傳功能全封死。這是最基礎但也是最容易被鑽空的手段,光靠它不頂用,但沒它絕對不行。
6.全碟加密(BitLocker/FileVault)
 給員工電腦硬碟上個鎖。電腦丟了或被偷了,別人把硬碟拆下來也讀不出資料。這對防止「物理損失」非常有效,但對「主動洩密」毫無作用。員工如果自己開機,照樣能把文件拷走,屬於基礎防護措施。
7.基於浮水印的溯源威懾
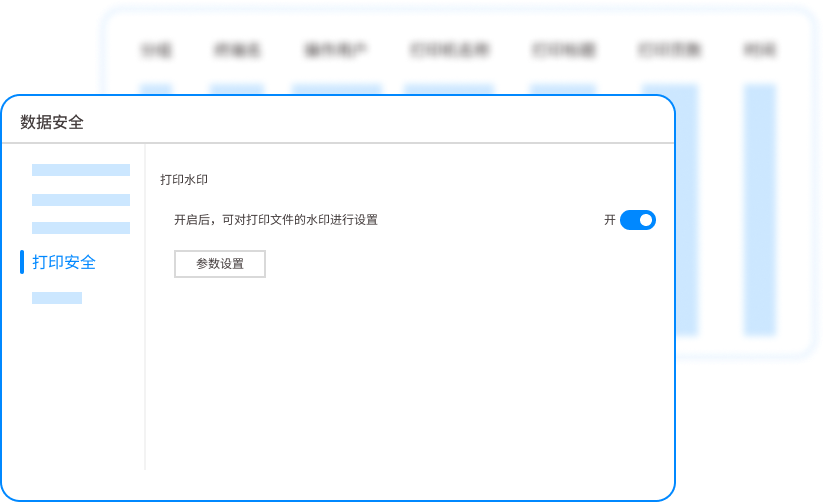
 在開發IDE介面、甚至程式碼列印件上,鋪滿肉眼可見或看不見的數位浮水印,包含員工工號、時間戳資訊。一旦有人拍屏洩密,把照片拿回來一分析,立刻知道是誰在什麼時間做的。威懾力大於實際防護力,適合作為輔助手段。
8、代碼倉庫二次認證
 強制所有存取代碼倉庫的帳號,開啟雙重認證(2FA)。光有密碼沒用,還得有手機驗證碼或硬體金鑰。這能有效防止因員工密碼洩露導致的“被動洩密”,但對員工主動把代碼拉下來再打包帶走,一點辦法都沒有。
9.法律與合約兜底
 最後一道防線。把保密協議、競業協議簽死,明確洩密後的天文數字賠償和刑事責任。定期搞安全培訓,讓員工心裡有根弦。別指望靠法律來防賊,但真出了事,它是唯一能把損失追回來的武器。
老闆們,別指望單靠某一種方法就能高枕無憂。我的建議是,“洞察眼MIT系統」這種底層加密是核心,配合水印溯源和網路隔離,再疊加上法律手段,這才是能讓你的核心程式碼真正「焊死」在公司的組合拳。
記住,在資料安全上,亡羊補牢的成本,永遠比未雨綢繆高出十倍百倍。
本文來源:企業資料安全聯盟、CIO資訊安全內參
主筆專家:陳國棟
責任編輯:劉靜宜
最後更新時間:2026年03月28日


 洞察眼MIT系統


 冀公網安備13019902001038號

