
文章摘要:做了十幾年企業安全,看過太多老闆拍大腿的瞬間:核心代碼被離職員工拷走,帶著團隊另起爐灶;研發把程式碼傳到個人GitHub,公司核心競爭力一夜變開源項目;外包人員拿
乾了十多年企業安全,見過太多老闆拍大腿的瞬間:核心代碼被離職員工拷走,帶著團隊另起爐灶;研發把程式碼傳到個人GitHub,公司核心競爭力一夜變開源項目;外包人員拿U盤一插,幾個G的源碼就出門了。
代碼這東西,就是一串數位資產,看不見摸不著,丟了就是滅頂之災。老闆們焦慮到睡不著覺,太正常了。
今天不講虛的,直接上乾貨。把壓箱底的10種原始碼加密手段攤開來說。哪種最省心、哪種最徹底,咱們挨個掰扯清楚。
如何給原始碼加密?分享10種給原始碼加密的方法,建議收藏一下,保護原始碼加密不外洩
1.部署洞察眼MIT系統
做這行這麼多年,如果只讓我推薦一個方法給企業,那就是直接上這套系統。它不是單一功能,是給研發環境罩上了一層「隱形防彈衣」。老闆要的不是員工“不敢洩密”,而是“根本沒機會洩密”。
原始碼透明加密:這是看家本領。研發人員在內部電腦上正常寫程式碼、編譯、運行,完全感知不到加密存在。但只要程式碼檔案離開指定環境──不管是拷到U盤、寄到微信、還是上傳網盤──檔案就是亂碼,打不開。落地效果就是:員工就算把公司硬碟拆走,數據也讀不出來。
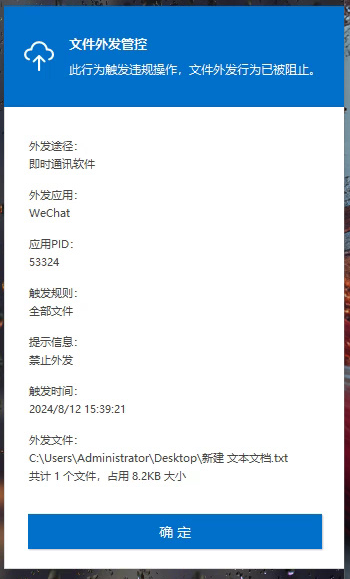
外發文件管控:有時候專案需要跟外部供應商合作,只好把程式碼或文件發出去。傳統做法是簽保密協議,基本上等於簽了個心理安慰。這套系統能控制外發檔案的開啟次數、有效時間、甚至指定只能在某台電腦上開啟。落地效果:發給外包商的程式碼,超過三天自動失效,徹底斷了二次分發的想法。
研發網與網隔離:很多企業研發網是實體隔離,但員工為了查資料又要上網,這就成了矛盾點。系統能做到在管控USB口、藍牙、剪貼簿的同時,讓研發人員存取網路。落地效果:員工可以上網查Stack Overflow,但程式碼就是帶不走,實現了「只進不出」。
全生命週期審計:誰、在什麼時間、訪問了哪個程式碼庫、做了增刪改查、有沒有嘗試大批量導出,後台看得一清二楚。落地效果:一旦出現異常行為(例如半夜突然批量下載核心庫),系統直接觸發警報,安全團隊能趕在洩密發生前攔住。
離線策略兜底:有些研發骨幹帶著筆記本出差,斷網就變成了「裸奔」。這套系統支援離線策略,即便斷網,加密策略依然生效,電腦丟了也不怕資料外洩。
2、程式碼虛擬化/瘦客戶端方案

把實體機鎖起來?不如讓程式碼根本不落地。給研發配個瘦客戶機或VDI(虛擬桌面基礎設施),所有開發環境、程式碼倉庫全放在機房伺服器上。員工面前就是顯示器,資料流在後台跑,本地啥也沒有。這招狠在“零數據駐留”,手機拍螢幕?物理防護攝影機。想拷碼?U口直接物理封死。適合對安全等級要求極高、不差錢的金融、軍工類企業。
3.硬體級加密鎖(U盾)
給核心程式碼庫配個「實體鑰匙」。編譯伺服器或核心程式碼倉庫,只有在插著特定硬體加密鎖(類似銀行U盾)的情況下才能存取。沒有鎖,程式碼就算在你面前,你也解不開。這法子老派但管用,尤其適合保護核心演算法模組,把金鑰跟人分離,誰想看程式碼都得找負責人刷臉借鎖,管理成本高,但絕對安全。
4.網路隔離與DLP聯動
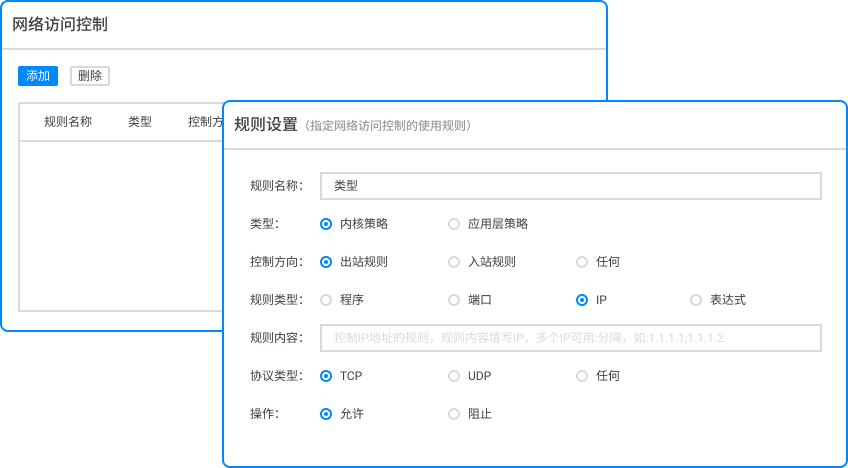
邏輯隔離做到極致。研發網不接外網,只通內部。在網關上部署資料防洩漏(DLP)探針,監控所有進出流量。一旦偵測到有人試圖透過HTTP、FTP、郵件往外傳源碼,直接阻斷並記錄。配合准入控制,沒裝合規客戶端的設備連網路都上不去。這套組合拳打下來,能堵住90%的常規網路洩密渠道。
5.程式碼混淆與關鍵模組抽離
從程式碼本身下手。把核心演算法拆成獨立動態函式庫,編譯後再做高強度混淆。就算有人拿到了反編譯後的程式碼,也是一堆讓人頭禿的亂碼。更絕的是,核心邏輯不放在伺服器上,而是放在雲端上,每次呼叫都走API介面。落地效果:即使整個前端源碼被洩露,沒有後端的核心邏輯支撐,拿到的也是個空殼。
6.嚴格的USB與週邊封禁

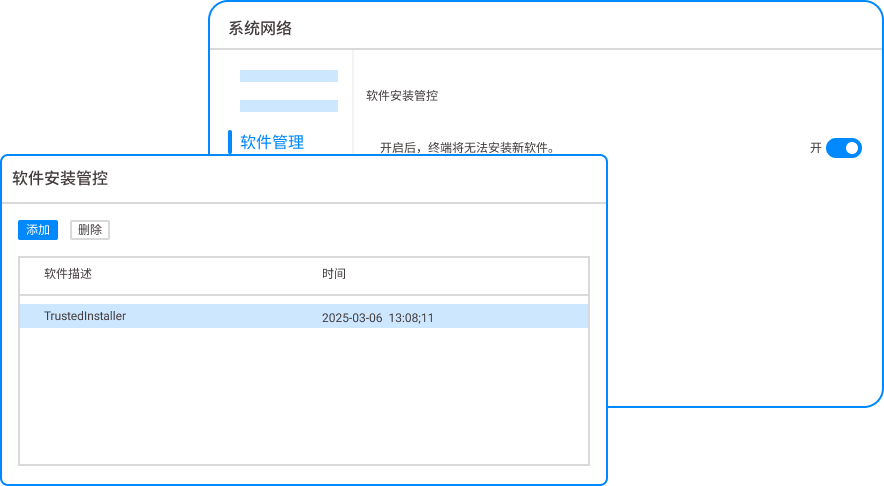
別覺得這招原始。太多洩密案就是U盤一插的事。用群組原則或准入系統,把所有未授權的USB儲存設備、藍牙、光碟機全封死。研發人員人手一台機器,設備ID白名單,只有備案過的U盤才能用,而且用的時候還得審核。這招成本低、見效快,能直接堵住實體拷貝的口子。
7.源碼倉庫權限最小化
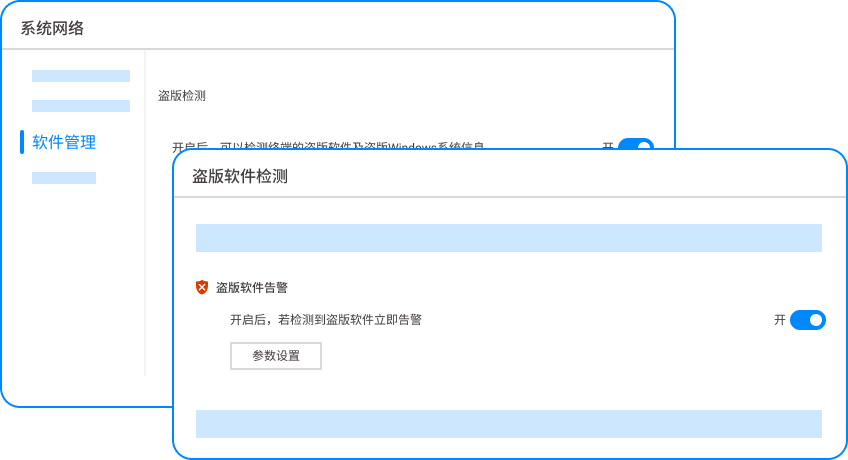
很多公司為了圖方便,給研發開了倉庫的全域拉取權限。這是大忌。嚴格執行“最小權限原則”,誰開發哪個模組,就只給那個倉庫的讀寫權限。關鍵核心庫的訪問,必須走二次審核。落地效果:核心程式碼接觸面大幅縮小,一旦出事,也能精準鎖定責任人。
8.水印溯源與心理威懾
給IDE、螢幕、列印的文件都打上明水印或盲浮水印。明水印寫著“內部機密工號xxx”,讓拍照的人心裡發怵。盲水印更厲害,肉眼看不見,但一旦照片流出去,技術部門能直接解析出洩密者的工號、時間、設備資訊。落地效果:形成「伸手必被捉」的高壓氛圍,從源頭斷了洩密的念想。
9.行為分析與UEBA
靠人盯人防不住,得靠機器學。部署使用者實體行為分析(UEBA),建立研發人員的日常作業基線。誰平常每天下載10M代碼,突然某天晚上下載了10G,系統立刻判定為高風險,自動鎖帳號、觸發人工介入。落地效果:把安全事件從事後追溯變成事中阻斷,把洩密扼殺在搖籃裡。
10.簽署競業與全流程背景調查

技術是最後一道防線,法律是保底的。入職簽競業協議、保密協議,離職做嚴格的智慧財產權審計及離職面談,明確洩密的法律後果。別指望協議能防住賊,但能保證出事之後有追責的抓手,讓試圖洩密的人掂量掂量吃牢飯的代價。
本文來源:安全內參、企業資料安全聯盟
主筆專家:張正陽
責任編輯:劉敏
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

