
文章摘要:老闆,說句扎心的話,您公司那幾百萬行核心代碼,可能就躺在某個離職員工的舊硬碟裡,或者正被某個競爭對手用U盤一插一拔地拷走。別以為這事兒離您很遠,我做這行二十年,
老闆,說句扎心的話,您公司那幾百萬行核心代碼,可能就躺在某個離職員工的舊硬碟裡,或者正被某個競爭對手用U盤一插一拔地拷走。別以為這事兒離您很遠,我做這行二十年,看過太多一夜崩塌的故事。員工覺得拿點「技術資料」當跳槽敲門磚天經地義,可對您來說,那就是公司命根子。
今天咱不聊虛的,就講講怎麼把文件這扇門焊死,給各位管理層朋友支幾招真正管用的法子。
怎麼給文件加密?掌握這4種硬派方法,別讓核心程式碼「裸奔”
1.部署洞察眼MIT系統
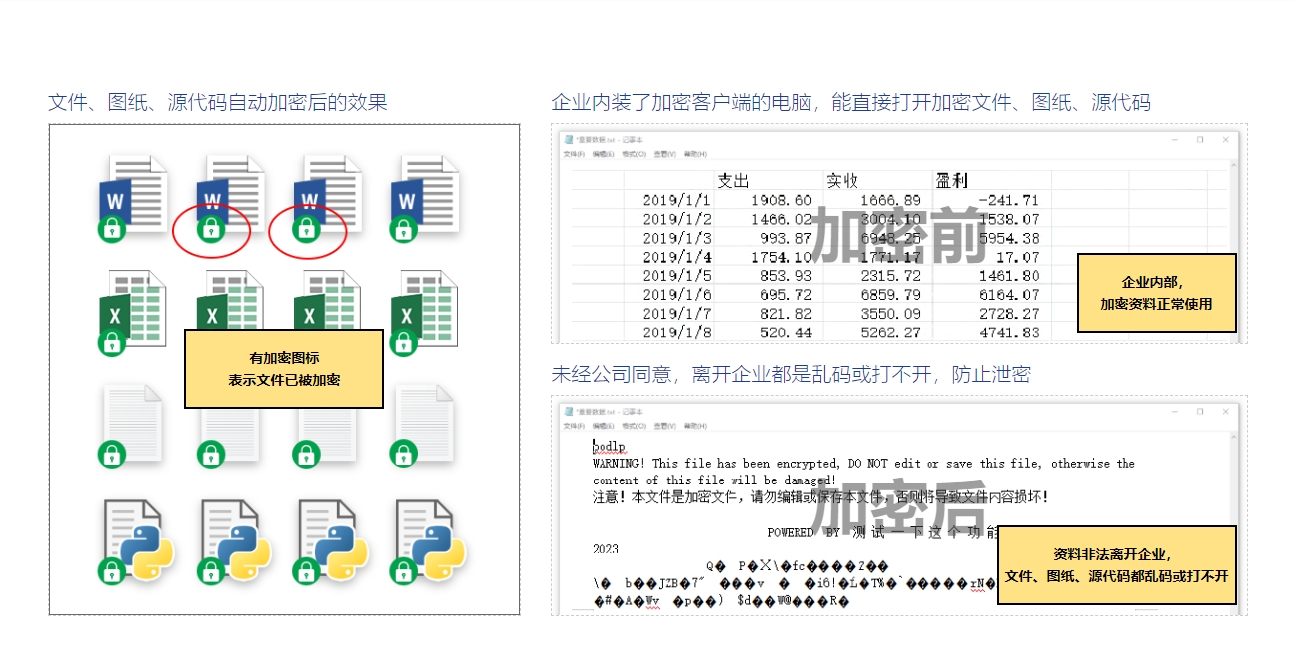 這套東西,算是我從業以來見過最懂老闆心思的。它不是單一功能,而是一套為企業資料穿上「鐵布衫」的完整邏輯。咱們幹企業安全,講究的是“防得住、查得清、追得回”,它這幾點全佔了。
源頭強制加密,不留死角:管你用的是VS還是Eclipse,程式碼一旦在指定目錄產生或儲存,系統直接在底層給你自動加密。員工自己看著能用,但只要脫離公司環境,例如拷回家或寄到私人信箱,打開就是亂碼。這招直接把「順手牽羊」的路堵死,省得天天盯著誰在拷貝。
外發文件「定時炸彈」式管控:業務需要,程式碼或設計圖總得發給客戶、外包吧?這系統能產生有限制的外發包。您能設定打開密碼、有效期,甚至限制對方只能在特定電腦上打開,而到期自動「自毀」。就算文件被轉手了,對方也只能瞪著眼睛。這不叫加密,這叫給文件上了個“電子鎖”,鑰匙全在您手裡。
全盤操作審計,誰動了起司一目了然:別等出事了再去查。這個系統能把員工對文件的每一次操作都記下來,誰創建的、誰修改的、誰用U盤拷走了,甚至誰試圖打印,全都留痕。有一次客戶懷疑核心演算法被提前洩露,我們調出審計日誌,發現有個員工連續一周半夜都在用個人手機往出傳文件,證據確鑿。這叫給管理裝上「行車記錄器」。
洩密行為智能預警,把風險摁在萌芽裡:光記錄還不夠,得會「報警」。系統能自動辨識異常行為,例如平常只編譯程式碼的程式設計師,突然開始批次開啟歷史專案文件,或是頻繁往U盤裡拷貝,系統會立刻給管理員發預警。等於養了個24小時不眨眼的值班保安,把洩密風險掐死在搖籃裡。
遠端資料抹除,員工離職也帶不走:這是很多老闆忽略的絕殺功能。如果員工筆記本遺失,或者其帶著裝有加密代碼的電腦提離職,管理員可以在後台一鍵清除或凍結該裝置上的所有加密文件。人走了,東西留下,最狠的招。
2、Windows系統自備加密
 這個方法適合個人臨時用,對企業來講,基本上屬於「防君子不防小人」。在檔案屬性裡勾選“加密內容以便保護資料”,這功能叫做EFS。它的核心問題是:金鑰跟Windows帳號深度綁定,一旦系統崩了或帳號丟了,檔案就直接打不開。更別說,它防不了員工主動把文件複製出去。老闆您想,如果靠這個能防住內鬼,我們這群做安全的老砲兒早失業了。
3.壓縮包加密碼
 這個大家都會,把檔案打包成ZIP或RAR時設個密碼。聽著簡單,但對企業來說簡直是給自己找麻煩。密碼怎麼管理?一群人傳密碼,無異於把鑰匙貼在門上。用暴力破解軟體,這種密碼幾分鐘就能跑出來。更尷尬的是,員工用這招把敏感文件壓縮後,再換個名發出去,直接就能繞過大部分基礎監控。這招在企業安全裡,基本上等於「此地無銀三百兩」。
4.文檔自備密碼保護
 Word、Excel這些Office軟體,本身也帶加密功能。但漏洞在哪?這玩意兒只對單一文件生效,幾十萬份代碼文件,誰有功夫一個個設密碼?就算設了,員工一旦知道密碼,想怎麼發就怎麼發。而且,它的加密強度低得可憐,網路大把免費工具幾秒鐘就能破解。用它防洩密,跟用紙糊的盾牌上戰場差不多。
說到底,文件加密不是買保險箱就完事,得看鑰匙在誰手裡,誰能開,開了之後怎麼追蹤。那三種方法,要嘛防不住內鬼,要嘛管不住流轉,只能算個人小打小鬧。真正要給核心資產上保險,還得靠洞察眼MIT系統這類專業的企業級方案,從生成到流轉,再到銷毀,全程鎖死。
老闆們記住,別等代碼出現在競品發布會上了,才想起來問「當初怎麼沒把門關嚴」。
本文來源:企業資料安全防護研究院
主筆專家:陳振國
責任編輯:趙敏
最後更新時間:2026年03月23日


 洞察眼MIT系統


 冀公網安備13019902001038號

