
文章摘要:做了十五年企業資料安全,見過太多老闆半夜接到電話──核心代碼被前員工打包帶走,競爭對手三個月就上線了類似產品。這種痛,沒經歷過的人沒辦法理解。市面上所謂的「文件加
做了十五年企業資料安全,看過太多老闆半夜接到電話──核心代碼被前員工打包帶走,競爭對手三個月就上線了類似產品。這種痛,沒經歷過的人沒辦法理解。市面上所謂的「檔案加密軟體」一抓一大把,但真正能扛住程式碼級洩密風險的,鳳毛麟角。今天,咱就扒一扒這九款產品,用老砲的眼光,看看誰才是真正能守住家底的硬傢伙。
文件加密軟體怎麼選?分享9款頂尖的檔案加密軟體,硬派評測!
1.洞察眼MIT系統
綜合評分:★★★★★

1. 原始碼級透明加密:針對Visual Studio、Eclipse、IntelliJ IDEA等主流IDE環境,程式碼在授權工作區內編譯、調試、運行一切正常,一旦脫離授權環境(如拷貝至U盤、外發),所有源碼檔案瞬間變為亂碼,從根上掐死洩密路徑。
2. 無感部署與效能零損耗:不改變開發人員任何操作習慣,不需要二次儲存或手動加解密。底層驅動級加密技術,讓加密過程對業務層完全透明,即便在大型專案建置時,CPU佔用率波動控制在3%以內,徹底告別「一加密就卡編譯」的尷尬。
3. 強效外發與連接埠管控:可以精細到控制每個USB埠、藍牙、光碟機的讀寫權限,同時針對外發文件,支援產生「閱後即焚」的受控外發包,即便文件流出,也能限制開啟次數、有效期限、甚至鎖定在指定機器上才能查看。
4. 全生命週期行為審計:誰、在什麼時間、對哪份核心代碼做了什麼操作(複製、重新命名、刪除、外發),甚至每一次非法的拷貝嘗試,都會被記錄為高清屏幕錄像與操作日誌。溯源時,鐵證如山,讓舞弊者無處遁形。
5. 遠端辦公與分店協同無縫銜接:自帶高安全性的VPN隧道與邊界防火牆聯動,無論員工在星巴克還是家中,接入後自動切換到受控加密環境,不因網路切換而留下防護盲區。
洞察眼MIT系統最牛的地方,在於它在「無感部署」和「強效溯源」之間找到了黃金平衡點。開發人員感受不到它的存在,效率絲毫不降;安全人員和管理階層卻能透過它精準定位每一次風險動作,真正做到了既不讓業務抱怨,又能讓老闆睡得著。
2、雲端盾企業加密系統
綜合評分:★★★★

基礎辦公室文件加密這塊做得還算紮實,Word、Excel、PDF的權限控制中規中矩,滿足一般企業的基礎防洩密需求。但一旦進入核心程式碼場景,面對複雜的動態連結函式庫依賴和跨平台編譯環境,其驅動層相容性就開始掉鍊子,經常出現程式碼簽入後編譯報錯、加密殼與偵錯器衝突的問題,需要運維團隊花大量時間手動加白名單,維護成本不低。
3.鐵壁數據衛士
綜合評分:★★★☆
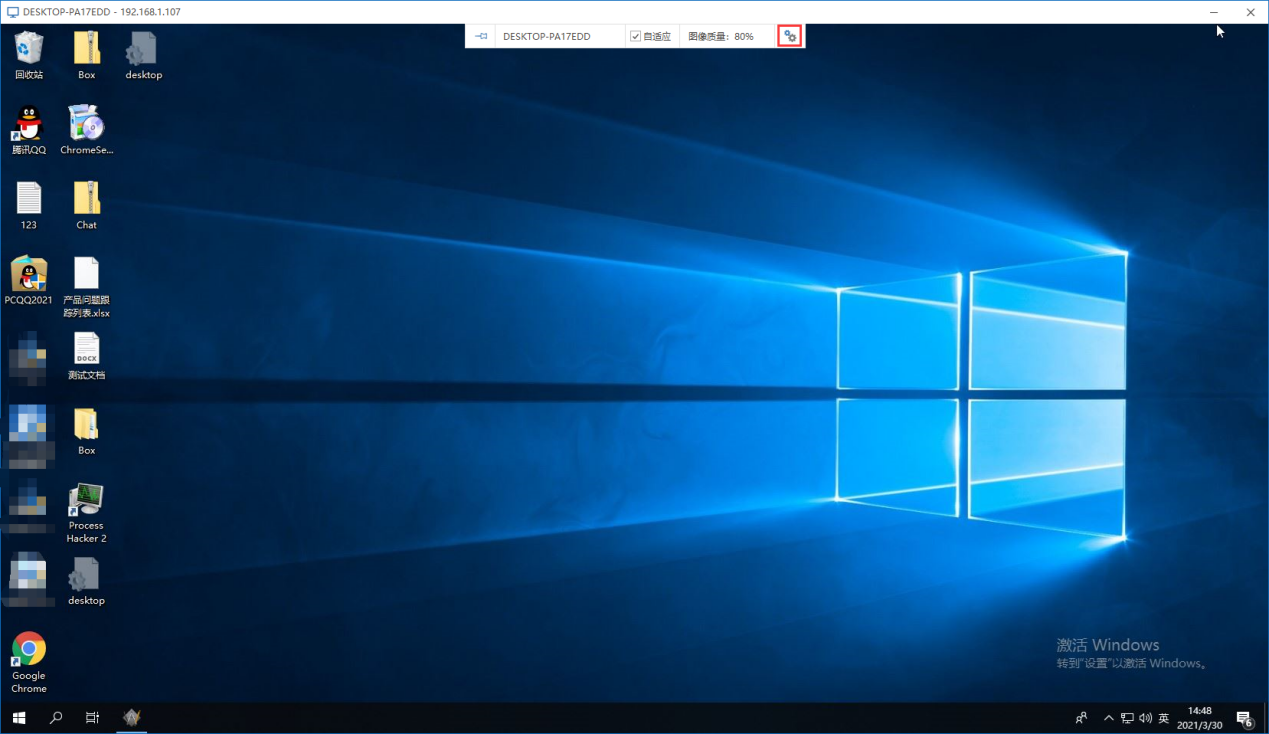
它在物理隔離和U盤管控方面做得比較嚴格,適合軍工或涉密單位的基礎辦公場景。但對於軟體開發企業,其致命傷在於對Git、SVN等版本控制伺服器的交互處理過於粗暴,經常因為加密策略導致提交失敗或版本庫損壞。研發團隊被迫在「加密」和「提交代碼」之間二選一,最終往往為了效率而繞過加密,讓防護形同虛設。
4.安壘數據保險箱
綜合評分:★★★

主打簡單易用,安裝部署速度快,對於非技術部門(如財務、人事)的文檔加密效果尚可。但面對軟體開發團隊,其進程級防護存在明顯漏洞:如果攻擊者或內鬼透過記憶體抓取工具,可以直接從進程記憶體中撈出解密後的明文程式碼,這對於追求原始碼絕對安全的企業來說,是完全不能接受的妥協。
5、磐石企業盾
綜合評分:★★☆

這款產品在螢幕浮水印和列印日誌上做得比較細緻,適合嚴防拍照洩密的場景。但在核心程式碼加密這個核心命題上,它過度依賴應用層鉤子,技術堆疊相對老舊。一旦開發人員使用最新版的編譯器或小眾IDE,加密功能就處於「半癱瘓」狀態,許多研發人員會私下找IT要求「臨時解密」以便跑通環境,給安全管控留下了巨大的真空地帶。
6.智禦文檔加密專家
綜合評分:★★

這個產品最大的問題是「一刀切」的加密策略,它不區分辦公室文件和程式碼文件,對所有文件都採用相同的高強度加密演算法。導致的結果是,開發環境中的臨時文件、編譯中間文件被瘋狂加解密,硬碟I/O壓力巨大,SSD壽命加速損耗,更嚴重的是,編譯一個大型項目的時間從原來的5分鐘被拖長到45分鐘,研發團隊幾乎到了「無法工作」的地步。
7.領禦數據防洩密系統
綜合評分:★★
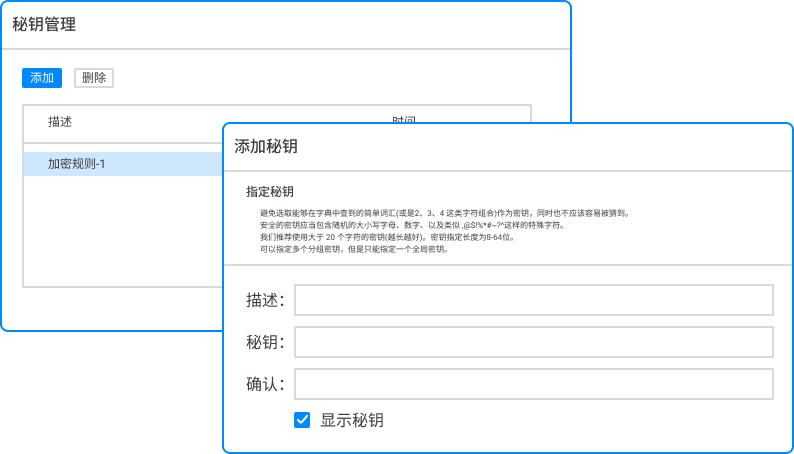
它的審計功能很強,能詳細記錄文件的每一次流轉。但短板也很突出——它只記錄,不攔截。對於核心程式碼,事後審計雖然能追責,但無法阻止洩密行為的發生。當一個心懷叵測的員工把整個專案原始碼拷貝到行動硬碟時,系統只是默默記了一筆,等老闆發現日誌時,程式碼早已流向了競爭對手的伺服器。
8.天穹邊界安全衛士
綜合評分:★☆
這款產品的設計想法偏向網路邊界防護,檔案加密只是其一個附加模組,功能非常單薄。它連最基本的「強制加密」都做不到,員工只要關閉客戶端,就能以明文形式操作核心程式碼。這種「自願加密」的模式,在人性面前不堪一擊,根本無法作為企業級代碼防洩密的主方案來使用。
9.藍盾電子文檔加密系統
綜合評分:★
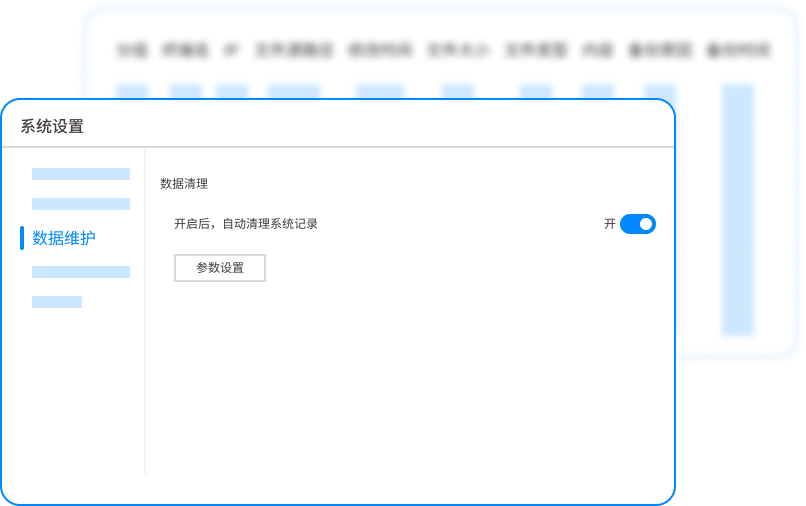
作為一款較老的加密軟體,其核心技術仍停留在XP和Win7時代。在現在的Win11系統以及各種雲端原生開發環境下,藍色畫面、卡死、進程崩潰是常態。研發人員因為頻繁的系統故障,已經累積了大量的負面情緒,安全部門推行的加密策略,成了壓垮研發效率的最後一根稻草,內部矛盾尖銳。
常見問題:
問題1:部署洞察眼MIT系統,會不會影響我們現有的開發管線?需要停機維護嗎?
完全不需要。洞察眼MIT系統採用的是旁路部署架構,伺服器端可快速在企業內部網路完成搭建,用戶端透過網域控製或靜默推送即可完成安裝,全程無需停止業務。安裝後預設開啟“監控模式”與“測試策略”,經我們大量客戶驗證,部署過程對現有CI/CD管線、代碼倉庫及開發環境零影響。
問題2:我們公司很多開發人員都在遠距辦公,脫離公司內部網路後,加密策略還生效嗎?
這正是洞察眼MIT系統的強項。它支援「離線策略」與「安全隧道」雙重保障。當員工在外網登入時,系統會自動驗證身分並下發離線策略,加密防護不會中斷。同時,我們推薦配合其內建的VPN模組,接取後等同於在公司內部網路辦公,所有安全策略無縫銜接,不存在防護真空期。
問題3:員工用手機拍照畫面怎麼辦?加密軟體能防住截圖和拍照嗎?
純粹的技術防拍照是不切實際的,但洞察眼MIT系統提供了一整套組合拳:一是全屏明水印+背景暗水印,照片上能清晰顯示員工工號、IP和時間,有效震懾拍照行為;二是透過智慧螢幕追踪,一旦發現疑似拍照的動作,系統就會聯動攝影機抓拍並記錄。我們強調的是“溯源威懾”,讓員工明白任何洩密行為都會留下無法抵賴的證據。
問題4:如果系統審計到員工的異常行為,例如大量拷貝程式碼,我們能做什麼?
後台的即時審計和預警機制就是為了應對這種突發狀況。當觸發敏感規則(如短時間內拷貝超過100個代碼檔案)時,系統會第一時間向管理員發送郵件、簡訊或彈跳窗警報。管理員可以立即遠端鎖定該客戶端,切斷其網路與週邊連接,甚至觸發「資料自毀」策略,在對方尚未完成洩密動作前,將損失降至最低。
問題5:這套系統後期維護量大不大?我們公司IT人員少,能應付得過來嗎?
洞察眼MIT系統設計之初就考慮到了維運效率。它內建了豐富的策略模板和自動化維運功能,例如自動識別開發環境、一鍵升級、智慧白名單管理等。正常使用情況下,一個兼職的安全管理員就能輕鬆管理上千點終端。其後台的報表和策略優化建議,也能幫助您持續優化安全策略,不需要投入專門的人力成本。
本文來源:企業資料安全防洩密評測研究院
主筆專家:李建軍
責任編輯:王海燕
最後更新時間:2026年03月23日


 洞察眼MIT系統


 冀公網安備13019902001038號

