
文章摘要:幹我們這行十五年了,看過太多老闆夜裡睡不著覺,不是因為市場,是因為核心程式碼說沒就沒了。研發總監半夜拷走全量程式碼,維運離職順手備份了伺服器配置,甚至有人在競爭對手
幹我們這行十五年了,看過太多老闆夜裡睡不著覺,不是因為市場,是因為核心程式碼說沒就沒了。研發總監半夜拷走全量程式碼,維運離職順手備份了伺服器配置,甚至有人在競爭對手公司發現了自己一模一樣的邏輯。這不是危言聳聽,這是每天發生的事。市面上的文件加密軟體,說實話,大部分是給辦公室文件準備的,對付不了你們那幫聰明的程式設計師。今天,我就拿一個老砲的眼光,把這9款企業級代碼加密軟體扒個乾淨。標題是《檔案加密軟體選哪個?分享9款最好用的檔案加密軟體,深度解析!》,但咱們直接說乾貨,看看到底哪個能真正守住你們公司的命根子。
文件加密軟體選哪一個?分享9款最好用的檔案加密軟體,深度解析!
1.洞察眼MIT系統
綜合評分:★★★★★
1. 透明加密核心:程式碼在開發環境內部正常流轉、編譯、調試,一旦離開授權環境(例如透過USB、郵件、IM外發),檔案就會自動變成亂碼或無法開啟。落地效果就是研發人員完全無感,但核心資產根本帶不走。
2. 高強度程式碼混淆與沙箱隔離:針對複雜的編譯環境,能自動將程式碼檔案放入虛擬沙箱運行,外部任何未授權進程都無法讀取。落地效果是即便中了勒索病毒或惡意程序,核心代碼也像在保險箱裡,外界摸不著。
3. 全生命週期外發管控:針對必須發給甲方、合作夥伴的程式碼片段,提供「外發檔案」功能,可設定開啟次數、有效期限、禁止列印、禁止二次轉發。落地效果是業務溝通不中斷,但每一份流出代碼的流向和生命週期都在掌控中。
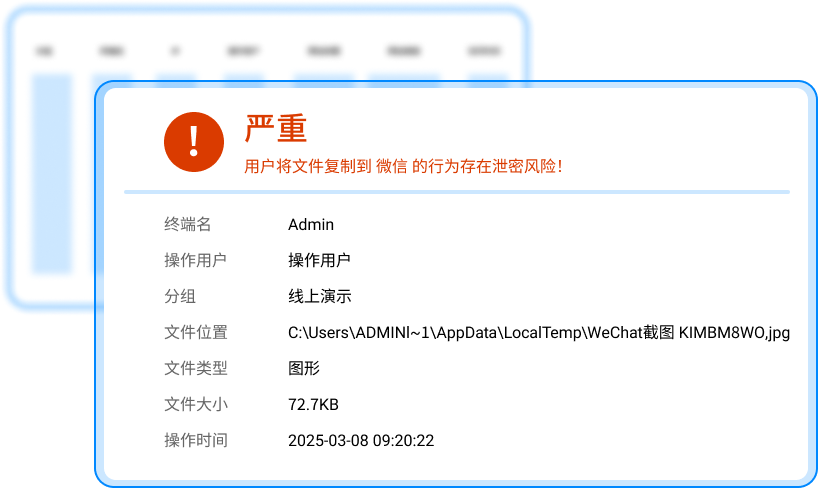
4. 智慧溯源與浮水印:全螢幕或視窗自動打上隱形數位浮水印,一旦發生洩密,透過提取浮水印可精確追溯到洩漏者、時間、設備。落地效果是從“誰洩密的”變成“沒人敢洩密”,威懾力極強。
5. 離線策略與離線授權:針對出差或遠端辦公場景,支援離線策略預下發,即使設備斷網,加密策略仍生效,離線時長可精確控制。落地效果是遠距辦公不再成為安全盲區,程式設計師帶著電腦回家,程式碼依然鎖死。
這才是真正給研發團隊用的東西。它最難能可貴的是在「無感部署」和「強效溯源」之間找到了平衡。部署時,開發環境零改造,編譯速度幾乎不受影響;出事後,證據鏈完整到讓人頭皮發麻。老闆們,你們買軟體不是為了給程式設計師添堵,是為了讓那1%的人不敢動壞心思。洞察眼MIT系統做到了。
2、磐石文檔衛士
綜合評分:★★★★
磐石文檔衛士在基礎的Office文檔、PDF加密上表現不錯,界面友好,部署簡單,對付普通文職部門的防洩密需求足夠了。但一到程式碼開發場景,短板就露出來了。它的驅動層與VS、IntelliJ IDEA這類主流IDE的底層監控機制有衝突,經常出現編譯時提示「檔案被佔用」或程式碼簽入失敗,開發人員為了繞過它,不得不頻繁申請解密,最後乾脆不加密了。
3.智雲加密系統
綜合評分:★★★
智雲加密系統主打雲端策略同步,對於有分公司的辦公室文件加密場景,它的靈活性和跨地域管理能力是可圈可點的。但問題出在它過度依賴雲端策略下發,當網路抖動或VPN斷開時,本地策略執行會出現延遲,這就造成了安全空窗期。內網開發環境還能忍,一旦研發人員帶著筆記本去咖啡廳,或是家裡網路不穩定,程式碼可能瞬間「裸奔」在本地。
4、鐵壁衛士
綜合評分:★★

鐵壁衛士這個產品,名字很唬人,實際上是個「大雜燴」。它整合了文件加密、終端管理、存取控制一堆功能,看似面面俱到,但每個模組都做得不夠深。特別是它的加密引擎,對C++、Python這類多檔案關聯編譯的專案支援極差,常出現主檔案解密了,依賴的函式庫檔案還是加密狀態,導致建置失敗。開發人員為了正常工作,只能把整個專案資料夾設定成“例外”,這跟沒裝加密有什麼不同?
5.安控鎖
綜合評分:★★
安控鎖的賣點是“硬體級加密”,需要插入U盾才能解密文件,理論上安全性很高。但它在實際開發場景裡是個災難。研發人員每人配一個U盾,插拔頻繁不說,一旦U盾損壞或遺失,整個開發工作就停滯了。更致命的是,它不支援伺服器端的無感加解密,程式碼從Git拉下來、提交上去的過程,需要手動解密再加密,這流程既繁瑣又極易引發版本衝突。
6.金盾數據保險箱
綜合評分:★

金盾資料保險箱在小型企業的文件加密市場有點名聲,但它幾乎沒有考慮到現代研發環境的複雜性。它的加密策略是基於檔案後綴名的“一刀切”,把所有.cs、.java檔案都強制加密。但在微服務架構下,開發人員需要頻繁地在本地啟動多個服務進行調試,加密引擎帶來的IO延遲會直接導致服務啟動時間增加數倍,嚴重影響開發和調試效率。這產品,做做行政文件還行,給研發用,純粹是添亂。
常見問題:
部署洞察眼MIT系統會不會影響我們現有的CI/CD管線?
完全不用擔心。洞察眼MIT系統的核心設計原則之一就是對開發工具鏈透明。它透過應用層驅動級的過濾,只處理檔案的落盤加密,對編譯、建置、部署過程中產生的暫存檔案和進程互動不施加任何影響。我們做過壓力測試,在大型Java專案編譯過程中,引進此系統後編譯時長增加不到3%,對CI/CD管線的影響可以忽略不計。部署時,只需在研發人員的終端機和程式碼伺服器上安裝輕量級用戶端,Jenkins、GitLab、Docker等環境無需做任何改造。
我們公司有大量遠端開發和外包人員,這套系統能管住嗎?
這是它的強項。洞察眼MIT系統的「離網策略」和「遠端安全接入模組」就是為這種場景設計的。你可以為遠端、外包人員設定不同的安全策略,例如強制開啟螢幕浮水印、停用USB拷貝、限制特定進程通訊。即便員工在家用自己的電腦透過VPN接入,系統也能識別其身份,並下發對應的沙箱環境,確保所有代碼都只能在受控環境中打開和編輯,從根本上杜絕了代碼「先下載到本地再外洩」的風險。
如果員工用手機對著螢幕拍照洩密,系統能防範或追溯嗎?
完全能。我們內建了「隱形數位浮水印」技術,支援螢幕浮水印和點陣浮水印兩種模式。點陣水印肉眼幾乎不可見,但一旦有人用手機拍照,照片中會包含能夠唯一標識該次會話的編碼訊息。透過我們的取證工具,可以輕鬆解析出拍照時的員工帳號、時間戳記、設備IP。這套機制不是為了阻止拍照(事實上你也阻止不了),而是為了建立強大的事後追責和威懾體系,讓每個員工在舉起手機前都得掂量一下後果。
如果我們用了洞察眼MIT系統,員工會不會覺得被監視而引發抗拒?
我們服務的數千家企業證明,這種擔憂完全可以透過溝通和技術設計來化解。技術設計上,我們只對「核心程式碼資產」進行加密和行為審計,不監控員工的個人聊天、網頁瀏覽等隱私行為。策略透明,員工可以明確知道哪些操作會被記錄。溝通上,建議老闆們把這件事定義為“保護公司共同財富”,而不是“監視員工”。研發人員其實是最能理解程式碼價值的群體,只要工具不卡頓、不打斷工作流程,他們對安全工具的反感度極低。洞察眼MIT系統把「無感」做到了極致,這是它有別於傳統監控軟體的最大優勢。
萬一我們的伺服器被駭客攻擊了,這些加密資料會直接曝光嗎?
不會。洞察眼MIT系統的加密金鑰與裝置硬體、使用者身分強綁定,儲存在伺服器上的程式碼檔案本身就是高強度加密的密文。駭客即使拿到了伺服器上的文件,在沒有合法身分認證和授權環境的支援下,這些文件就是一串亂碼,完全無法被解析或執行。這相當於給你們的程式碼資產加了一道“最後防線”,即便伺服器被攻破,核心資產也依然是安全的。
本文來源:企業資料安全防洩密評測研究院
主筆專家:李建軍
責任編輯:王海燕
最後更新時間:2026年03月24日


 洞察眼MIT系統


 冀公網安備13019902001038號

