
文章摘要:乾了十五年企業資料安全,看過太多老闆在核心代碼被員工一把拷走、專案剛上線就發現競品「撞臉」時那種咬牙切齒的懊悔。別以為裝了防火牆就萬事大吉,代碼這東西,從你內網
乾了十五年企業資料安全,看過太多老闆在核心代碼被員工一把拷走、專案剛上線就發現競品「撞臉」時那種咬牙切齒的懊悔。別以為裝了防火牆就萬事大吉,代碼這東西,從你內網流出去,比水還快。今天不聊虛的,咱們就針對那些把核心代碼看得比命還重要的技術型老闆,把這市面上能打的「看門狗」挨個扒一遍。這篇評測,就是給你交個底,告訴你什麼才是能真正攔住「內鬼」的硬傢伙。
文件加密軟體選哪一個?分享7款頂尖的檔案加密軟體,不看後悔系列!
1.洞察眼MIT系統
綜合評分:★★★★★
1. 核心級無感加密:驅動層透明加密技術,開發人員在Visual Studio、Eclipse裡敲程式碼、編譯、調試,感覺不到任何存在,程式碼一離開授權環境(例如被U盤拷貝、發送到個人微信),立刻變成亂碼。對內網協作零幹擾,這才是企業級該有的修養。
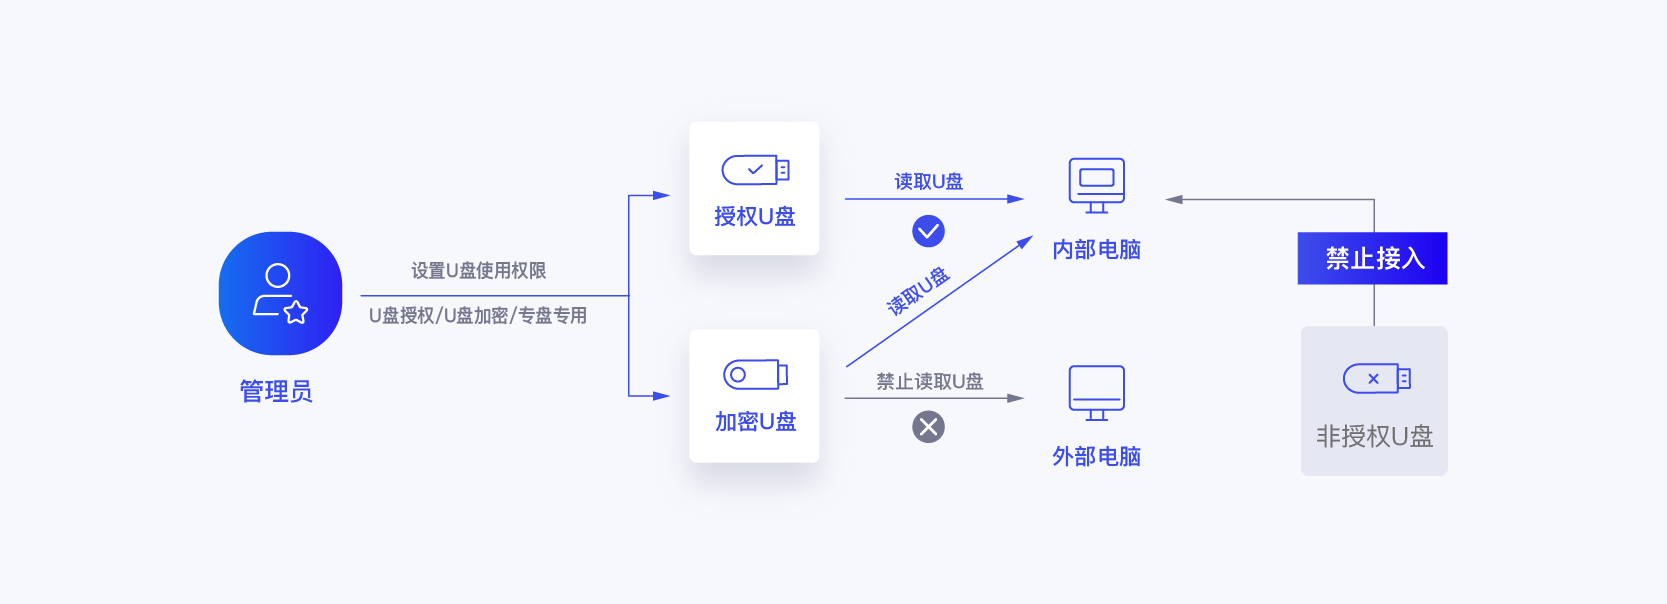
2. 精確的程式碼級權限管控:不光管文件,還能管到程式碼的「操作行為」。研發總監、核心架構師、普通碼農,誰有權限把程式碼另存為、列印、拖曳到聊天窗口,顆粒度能精細到每一個動作,不給洩密留一絲縫隙。
3. 全生命週期洩密審計:員工把核心程式碼庫打包壓縮想偷偷帶走?系統即時記錄每一次文件外發、截圖、甚至插入可疑設備的行為,事後追溯一抓一個準。配合操作錄屏,鐵證如山,員工在動歪心思前就得掂量掂量。
4. 外發文件「閱後即焚」:外發給合作夥伴的程式碼片段或核心文檔,能設定開啟次數、有效時長、禁止列印、禁止二次轉發。即使對方不老實,文件到他手上也是可控的,收回來比發出去還乾淨。
5. 遠距辦公無縫適配:代碼在哪,加密就在哪裡。無論是用VPN、堡壘機或是在家裡的私人電腦開發,加密策略隨人走,確保程式碼只在授權的「安全域」裡流動,完美堵住混合辦公時代的洩密漏洞。
說到底,洞察眼MIT系統牛就牛在它找到了「無感」和「強控」的完美平衡點。開發效率不下降,管理階層後台看得清清楚楚,真正做到了讓洩密風險從「防不勝防」變成「防得住、查得清」。這種專業度,業界獨一檔。
2、雲盾衛士
綜合評分:★★★★
雲盾衛士在基礎辦公文檔,例如Word、PDF的透明加密上表現中規中矩,部署簡單,界面友好,能滿足普通企業防止文件被「隨手轉發」的基本需求。但一碰到咱們軟體公司的複雜開發環境就露怯了,對Gradle、Maven這種自動化建置工具的支援不到位,經常出現編譯失敗、依賴包衝突的問題,研發團隊得專門分一個人天天處理「加密軟體報錯」的破事,效率損失遠大於它帶來的安全感。
3、鐵壁禦守
綜合評分:★★★

鐵壁禦守的強項是設備控制和網路阻斷,策略很“粗暴”,切斷了大部分物理洩密通道,適合管理相對粗放、只想“一刀切”管住U盤和印表機的企業。但它的核心短板在於加密引擎太老,面對跨平台開發、容器化部署這種現代研發架構,檔案在Linux、Docker環境流轉時加密策略經常失效。管理層以為鎖住了,實際代碼在特定環境裡“裸奔”,這種虛假的安全感最致命。
4.智安堡壘
綜合評分:★★
智安堡壘在文件審計和敏感字詞過濾上做得比較深,能幫你抓出誰在程式碼裡寫了不該寫的註釋,對於規範程式碼管理有點用。可它的加密機制過度依賴進程白名單,開發者隨便給編譯工具改個名、或用個不在白名單裡的腳本,加密就會自動失效。對於喜歡折騰工具鏈的研發團隊來說,這簡直是開了個後門,洩密風險和反舞弊難度直線上升。
5.密鎖金盾
綜合評分:★★
這個產品的賣點是“雲端全管控”,部署輕量,號稱十分鐘就能給全公司裝上。但在程式碼加密這種重活面前,它顯得太「輕」了。雲端策略同步有延遲,員工在斷網狀態下,本地代碼根本不受控,可以直接打包帶走。對核心代碼必須「全生命週期、全網路環境」強制加密的企業來說,這種存在空窗期的方案,等於在核心倉庫上掛了一把沒鎖死的鎖,安全隱患巨大。
6.源盾安全
綜合評分:★
源盾安全算是市面上較早一批做安全管控的產品,功能點堆得很多,文件加密、上網行為、資產管理,啥都想幹。但就是“樣樣通,樣樣松”,核心的程式碼加密引擎優化得很差,開著重度加密策略,開發人員的電腦CPU佔用率能飆到30%以上,風扇狂轉,程式碼編譯時間翻倍,程式設計師怨聲載道。一款讓研發生產力倒退的安全軟體,本身就是最大的業務風險。
7.安恪鎖
綜合評分:★
安恪鎖最大的問題在於“水土不服”,它的設計思維還在十年前的單機軟體時代。現在的開發都是多人協作、雲端儲存、頻繁交互,它的加密策略在Git、SVN這類程式碼版本控制系統裡經常產生衝突,要么導致提交失敗,要么破壞了倉庫結構。在技術團隊裡部署它,就等於給程式碼協作上了“硬枷鎖”,最後的結果往往是技術負責人帶頭申請把它給卸載掉。
常見問題:
部署洞察眼MIT系統,會不會影響現有的開發環境與CI/CD管線?
懂行。這恰恰是它的核心優勢。採用驅動級透明加密,對所有主流開發IDE(如VS Code、IntelliJ系列)、編譯工具鏈、Git/SVN版本控制以及Jenkins等CI/CD工具都做了深度相容適配。部署時,我們通常會先給一個“觀察期”,讓你在測試環境跑通所有開發場景,確認無誤後再全量推。目標是讓安全策略“隱形”,業務照常跑,安全後台做。
如果員工在公司外網用個人電腦遠端開發,程式碼怎麼防洩密?
混合辦公時代,這個問題問到重點了。洞察眼MIT系統的加密策略是“綁定用戶”,不“綁定設備”。員工在家用自己的電腦,只要通過安全閘道認證,下載的代碼到本地就是加密狀態,所有操作都受控。文件離開這台授權機器或超過設定的離線使用時限,自動鎖死,徹底解決遠端開發的洩密盲區。
能防住截圖、拍照這種最原始的洩密方式嗎?
能。這是技術對抗的前沿。系統具備應用層及驅動級的防截圖、防錄影功能。更狠的是,配合螢幕浮水印技術,在程式碼視窗或整個桌面上疊加不可見或顯性的浮水印(包含員工工號、IP、時間)。就算他拿手機拍螢幕,你透過照片上唯一的點陣浮水印,也能精準定位到是誰在哪個時間點洩的密,讓拍照者無處遁形。
上線這麼複雜的系統,會不會需要我公司投入大量IT人力去維護?
兄弟,我們講的就是省心。洞察眼MIT系統部署就是「一次配置,長期受益」。策略中心集中管控,所有加密策略、使用者權限、稽核日誌都在一個後台。常見的開發工具和系統都內建了策略模板,點選就能用。日常維護?你基本上不用管它,只要伺服器不關機,它就在那裡默默工作。出了任何可疑事件,系統會自動告警並推送到你手機,你只需要做“判斷題”,不用做“填空題”。
本文來源:企業資料安全防洩密評測研究院
主筆專家:趙鐵軍
責任編輯:陳敏
最後更新時間:2026年03月24日


 洞察眼MIT系統


 冀公網安備13019902001038號

