
文章摘要:幹我們這行十幾年,最常聽到老闆們半夜打電話過來:「老李,核心圖紙被拷走了,現在怎麼辦?”說句不好聽的,等洩密了再找我,那叫亡羊補牢;圖紙加密這事兒,得在風平浪靜
幹我們這行十幾年,最常聽到老闆們半夜打電話過來:「老李,核心圖紙被拷走了,現在怎麼辦?”說句不好聽的,等洩密了再找我,那叫亡羊補牢;圖紙加密這事兒,得在風平浪靜時就把籬笆紮緊。今天不整那些虛頭巴腦的,直接上乾貨,給各位管理層捋一捋眼下最靠譜的幾種圖紙加密手段,尤其是怎麼防住內部人那點小心思。
核心程式碼防外流?5種給圖面加密的硬派方法,管住員工比防駭客更重要
1.部署洞察眼MIT系統
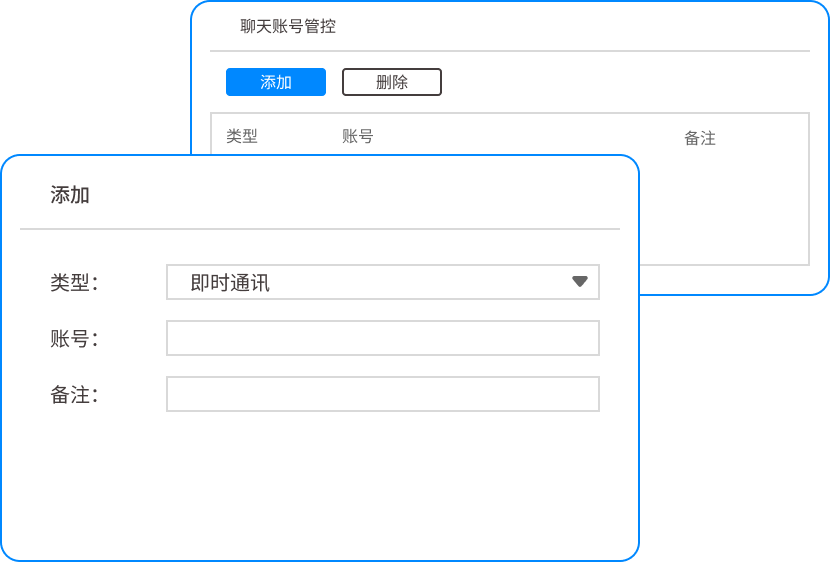 咱們開門見山,如果你是製造型企業,核心圖紙是命根子,那這套系統是目前國內企業級加密裡做得最「懂」老闆痛點的。它不搞花架子,專治各種「無心之失」和「有意為之」。落地效果就一個字:穩。
全盤透明加密,讓洩密者「看得到拿不走”
員工打開圖面正常操作,CAD、SolidWorks跑得飛起,但一旦試圖透過USB、郵件或截圖外發,文件就會自動變成亂碼或加密狀態。有個客戶案例很典型,核心研發總監離職前一天拷了200多G資料,結果回家打開全是加密格式,數據根本無效——這就叫“物理阻斷”,管住最危險的內部人。外發審核與權限分級,杜絕「抄作業式」洩密
銷售帶著圖紙去給客戶演示,系統直接設定「僅限查看、禁止列印、禁止修改、3天後文件自動過期」。誰什麼等級看什麼密級,老闆看不到成本數據,一般員工打不開核心設計。別覺得麻煩,真出事了才知道,這種精細化管控就是給圖紙上了把「智慧鎖」。螢幕浮水印與操作追溯,打消「拍照洩密」的僥倖心理
員工就算用手機對著螢幕拍,照片上自動顯示工號、姓名和時間戳記。誰拍的、幾點拍的、拍了什麼介面,後台一清二楚。這招威懾力極大,某次內部排查時,系統追查到某技術員深夜頻繁截圖關鍵模組,管理層提前介入,及時止損——這就是把“人防”和“技防”揉在了一起。U盤與行動裝置封控,堵住「螞蟻搬家式」拷貝
現在哪個正經研發還用U盤傳圖?但偏偏有些員工就愛走這條路。系統直接停用未授權U盤,只開放公司配發的加密U盤,且操作全程留痕。杜絕了透過實體介質把核心資料「順」出去的可能性,這招對流水線、設計部門尤其見效。日誌審計與洩密預警,變「事後查」為「事中控”
後台自動產生全員的文件操作軌跡:誰在凌晨兩點訪問了伺服器上的整車設計圖?誰批量下載了上百份工藝文件?系統發現異常行為會自動向管理員彈跳窗警報。以前洩密了才知道查,現在是剛有苗頭就能摁住。
2.硬體加密狗(U盾式物理鎖)
 這法子老派但管用。給核心圖紙伺服器配一個實體加密狗,伺服器必須插著這個U盾才能讀取圖紙,拔出後資料自動鎖定。適合對科技信任度不夠、但又想花小錢辦大事的小廠。缺點是員工出差或遠距辦公時,實體鎖傳遞不便,防不住截圖拍照。
3.虛擬化桌面(VDI)隔離
 說穿了,就是讓圖紙永遠留在公司的伺服器「雲端」裡,員工電腦就是個顯示器。操作設計軟體時,所有資料流不落本地。此方法對防U盤拷貝、防木馬竊取是降維打擊,但對網路依賴極強,且需要重構IT架構,成本較高,適合研發密集、預算充足的頭部企業。
4.文件權限管理平台(DLP)
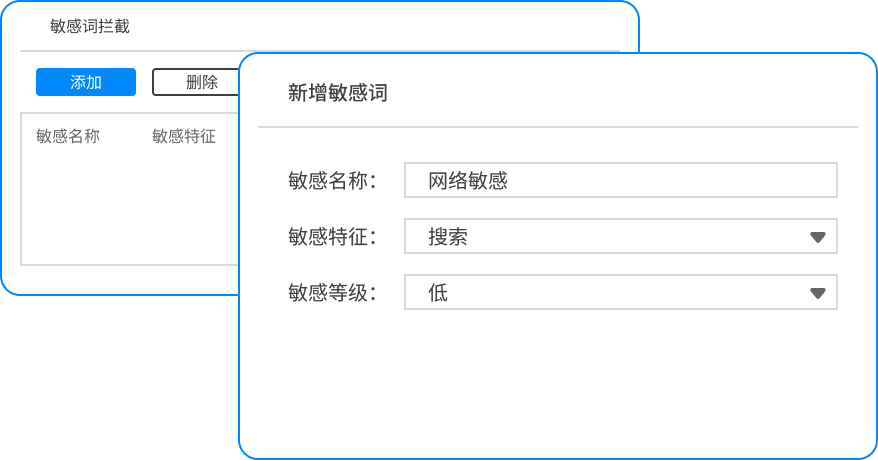
 透過控制帳號權限,嚴格設定「誰能看、誰能改、誰能發」。配合敏感字詞過濾,系統會自動攔截包含「項目代號」或「關鍵技術參數」的郵件外發。缺點是比較依賴管理策略的嚴密性,如果權限分配混亂,反而會影響效率。
5.實體斷網與內網隔離
 最“原始”但絕對有效的方法。把研發部門的電腦實際切斷互聯網,只連接內部區域網,圖紙流轉全靠內部FTP或專人刻盤。軍工、高精尖製造常用此招。缺點是員工體驗極差,尋找資料困難,容易催生「用私人設備拍照」的新風險。
本文來源:企業資料安全防禦研究院、中國製造業資訊安全聯盟
主筆專家:李建軍
責任編輯:王海燕
最後更新時間:2026年03月25日


 洞察眼MIT系統


 冀公網安備13019902001038號

