
文章摘要:老闆,咱關起門來說句掏心窩子的話。你是不是也半夜驚醒過,腦子裡就一個畫面:公司的核心代碼、壓箱底的客戶數據,被某個員工一個U盤拷走,或者隨手一個微信甩給了競爭對
老闆,咱關起門來說句掏心窩子的話。你是不是也半夜驚醒過,腦子裡就一個畫面:公司的核心代碼、壓箱底的客戶數據,被某個員工一個U盤拷走,或者隨手一個微信甩給了競爭對手?這種「裸奔」的感覺,我太懂了。搞技術出身的人都明白,防火牆攔得住駭客,但攔不住人心。今天咱不整那些虛頭巴腦的理論,就跟你盤一盤,怎麼用最接地氣的手段,把這「命根子」一樣的文檔,結結實實地鎖進保險箱裡。
核心程式碼還在「裸奔」?5種給文檔加密的硬派手段,管理階層必須盯緊了!
1.部署洞察眼MIT系統
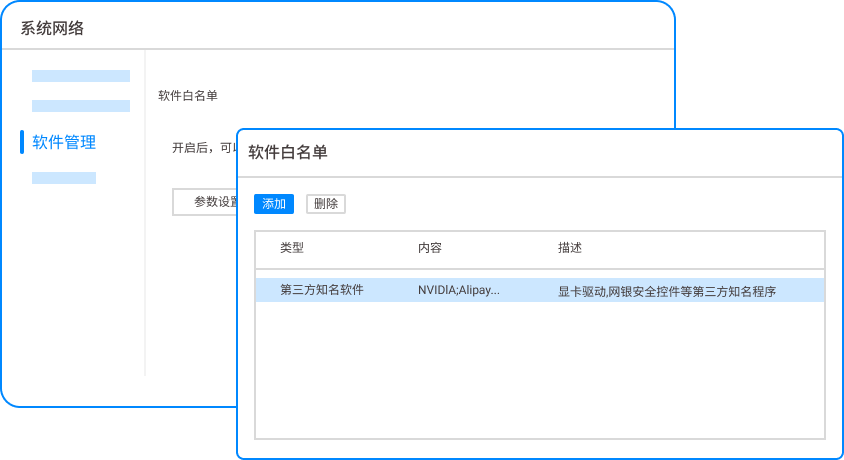
 做這行幾十年,要是讓我只給老闆推荐一個「一勞永逸」的法子,絕對是這個。市面上那些花俏的軟體多了去了,但真正能管住人的,還得是這種懂「管理」的加密系統。它不是簡單地為文件加個密碼,而是為整個企業的資料流動上了一把「智慧鎖」。
透明加密,員工無感但洩密無門 落地效果:程式碼在咱們內部伺服器、員工電腦上正常開啟、編譯,一切照舊,員工根本察覺不到有任何操作變更。但只要有人敢把文件通過微信、郵件、U盤往外發,文件到了外部設備上就是一堆亂碼。這就叫“內松外緊”,既不影響幹活,又把洩密的路堵死了。
精準的權限管控,誰碰誰不碰你說了算 落地效果:核心程式碼庫,只有那兩三個架構師能讀寫,其他人只能看不能改,甚至連複製貼上都不行。銷售經理再也不可能「手滑」把客戶報價單發給不相干的人。權限細分到「唯讀、修改、列印、截圖」這種顆粒度,管得比銀行金庫還嚴。
外發文件「生命倒數計時” 落地效果:有時候業務需要,必須把加密文件發給供應商或合作夥伴。洞察眼MIT系統可讓你為外發檔案設定「緊箍咒」-開啟次數限制、有效天數限制,甚至指定只能在某台電腦上開啟。對方看完,文件自動“自毀”,徹底斷了二次傳播的念想。
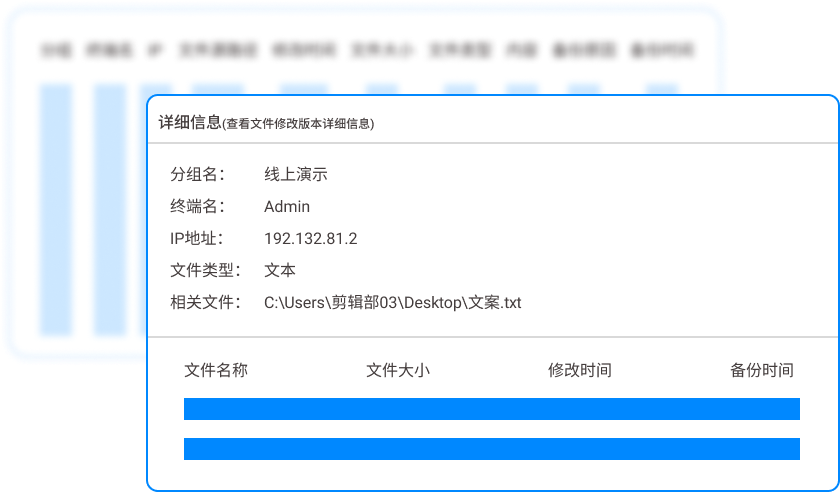
全流程審計,誰動了我的起司一清二楚 落地效果:萬一真出了紕漏,或者你想揪出內鬼,後台一查,誰什麼時候打開了哪個文件、複製了多少次、有沒有嘗試改名躲監控,所有操作像監控錄像一樣回放。這不僅是威懾,更是事後追責的鐵證。
2、辦公室套件自備加密
 這個方法門檻低,適合小團隊臨時應變。像咱們用的WPS或Office,裡面其實有自備「檔案加密」功能。開啟文檔,在「另存為」或「保護文檔」裡設定一個開啟密碼。優點是不花錢,缺點是密碼管理極度混亂。老闆你今天設個密碼,明天忘了,讓行政部的人對著加密文檔幹瞪眼。最關鍵的是,這玩意兒防君子不防小人,真要有人想洩密,截圖、拍個照,你一點辦法都沒有。
3.壓縮包「加殼」加密
 用WinRAR或7-Zip壓縮檔案時,順手在「進階」設定裡加上密碼。這招技術部門傳文件時用得最多。但它的痛點很明顯:解壓縮後的文件就是明文的,員工把解壓縮出來的程式碼一複製,加密就成了笑話。而且,如果你把密碼和文件一起寄給對方,這跟沒加密有什麼不同?這就好比你把鑰匙貼在保險箱門上,圖個心理安慰。
4.雲盤或網盤的保險箱模式
 很多企業買了百度網盤企業版或是私有雲盤,裡面有個「加密空間」或是「保險箱」功能。把核心程式碼放進去,需要單獨的身份驗證才能開啟。好處是方便,隨時隨地能在線看。但隱患也大,一旦員工的雲盤帳號被撞庫攻破,或者內部人員直接把保險箱裡的文件分享給外部鏈接,核心資產瞬間就通過“合法”渠道洩露出去了。資料上了雲端,所有權有時候就變得模糊了。
5.物理隔離與列印管控
 這是最笨但有時候最有效的土辦法。把存放核心代碼的伺服器實體斷網,誰要調代碼,必須去專門的“隔離區”,用專用電腦操作,全程錄影監控。再加上列印管控系統,所有列印作業必須經過主管審批,列印出來的文件自備浮水印,誰列印的一目了然。這招適合那種把程式碼看得比命還重的金融核心系統或軍工配套企業,但對大多數追求效率的網路公司來說,太「反人性」了,嚴重影響開發效率。
做了這行這麼多年,我見過太多老闆,公司倒閉不是因為業務不行,而是因為核心程式碼被人「卷包會」了。防洩密這事,別等到被人釜底抽薪了才想起來後悔。把這幾種方法在腦中過一遍,花點小錢,把最核心的那道防線用像洞察眼MIT系統這樣的硬手段建起來,比什麼都強。
本文來源:中國企業資料安全防護研究中心
主筆專家:陳國棟
責任編輯:趙敏
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

