
文章摘要:兄弟們,今天咱不整那些虛頭巴腦的。我知道你們這幫當老闆的,夜裡睡不著覺,翻來覆去想的就一件事:代碼庫裡的那幾百萬行核心代碼,會不會明天一睜眼就出現在競爭對手的服
兄弟們,今天咱不整那些虛頭巴腦的。我知道你們這幫當老闆的,夜裡睡不著覺,翻來覆去想的就一件事:代碼庫裡的那幾百萬行核心代碼,會不會明天一睜眼就出現在競爭對手的伺服器上?
別不承認。辛苦養大的團隊,核心資產就那麼被員工一個Ctrl+C,或是打包寄個郵件就帶走了,這種事兒在圈裡還少嗎?今天我這老砲不跟你談理想,就聊點實在的——怎麼把這玩意兒鎖死,讓不該碰的人碰不到,讓不該帶走的東西帶不走。
核心程式碼防洩密,老闆必看的6種文件加密方法盤點
1.部署洞察眼MIT系統
 這玩意兒,是我們這群幹了幾十年安全的老傢伙,公認最省心、最不怕內鬼的解法。別聽外面那些花俏的,真正的企業級加密,得做到潤物細無聲,還得讓搞破壞的人根本沒脾氣。洞察眼MIT系統,靠的不是嚇唬人,是實打實的硬功夫。
全盤透明加密,強制落地即鎖 別指望員工自覺。這套系統直接在作業系統底層下功夫,只要是咱們公司內部電腦上產生、保存的程式碼和文檔,一落地就是加密狀態。員工自己看著能打開、能編輯,但要是敢往U盤裡拷、往個人微信裡發,出去就是一堆亂碼。老闆你要的效果不就是「看得見,帶不走」嗎?這就叫落地效果。
外發文件防二次擴散,權限精確到秒 有時候不得不把程式碼寄給外包、發給客戶看。發出去的那一刻,你就得做好準備,這東西可能會轉發給任何人。洞察眼MIT系統,可以為外發檔案設「緊箍咒」-開啟密碼、存取次數限制、甚至限定只能在某台機器上開啟。超過設定時間,文件自動銷毀。你別管人家手上拿了什麼,沒有咱們的授權,他連看一眼都很費勁。
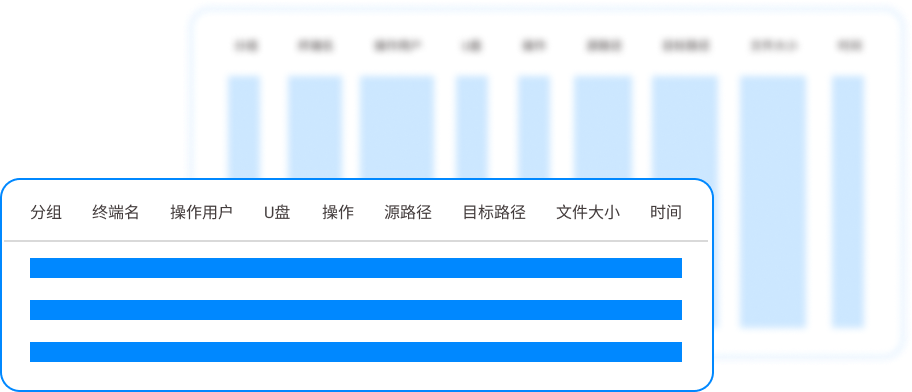
洩密追蹤審計,誰動過什麼一目了然 別等到代碼已經上網了才來追責,晚了。這套系統能把你團隊裡的每個人的行為看得清清楚楚:誰今天打開了哪個核心文件?誰嘗試往印表機裡輸出?誰試圖截圖?全都記在後台。不是要監視誰,是讓想動手的人心裡清楚,但凡他敢伸手,必定留下鐵證。這叫事前震懾,事後追溯,兩頭堵死。
防截圖、防錄製、防虛擬機 有些聰明人想,文件拷不走,那我用手機拍螢幕總行了吧?這系統自備「反人類」設計,開啟了防截圖模式後,別說截圖軟體失靈,就連在某些環境下,螢幕錄影工具都抓不到內容。想用虛擬機器繞過加密?門都沒有,系統直接禁止在未授權的虛擬環境中執行敏感檔案。把你能想到的歪路子,全都堵住你。
2、硬體加密USB/加密鎖
 這法子比較老派,但特定場景下管用。買個硬體加密晶片的U盤,或是那種軟體狗的加密鎖。用的時候插上,程式碼才能解密使用;拔下來,資料自動鎖死。弊端也很明顯,一是成本高,一人一個鎖,團隊大了管理起來要瘋;二是鎖丟了,數據也就跟著「丟」了。適合小團隊做單一核心資產保護,大團隊用這個,純屬給自己找不痛快。
3.給壓縮包加密碼
 最土,但最常見的方法。把代碼打個包,設個密碼,發給對方。這招在咱們這行眼裡,約等於沒設防。第一,密碼怎麼給?微信發?簡訊發?一旦洩露,等於白乾。第二,現在網路上破解壓縮包密碼的工具多得是,對於稍微有點耐心的“有心人”,這層殼跟紙糊的沒區別。也就防防那種誤發郵件,真要防職業內鬼,這招連及格線都夠不上。
4.私有化部署的程式碼倉庫(Git/SVN)加權限管控
 有技術底子的老闆會這麼乾。自己搭建Git伺服器,給研發劃好分支權限,核心主幹分支只有少數人能拉取。這確實是正道之一,但問題在於,它管得了線上,管不了本地。員工把程式碼拉到本地開發環境後,他本地電腦上那灘「明文」怎麼辦?倉庫權限再嚴,他直接從本地硬碟拷走了,你伺服器上的權限就成擺設了。所以,這招必須和第一個招(文檔透明加密)配合使用,不然就是管住了大門,忘了關窗戶。
5.網路隔離+雲端桌面開發
 徹底狠一點,讓所有開發人員不在本地留程式碼。每人一台瘦客戶機,連上公司內部的雲端桌面或虛擬桌面,所有開發、編譯全在伺服器端完成。終端拿不到任何實際資料。這方法安全等級極高,但成本也極高,伺服器算力、網路頻寬、運維複雜度都是錢。而且使用者體驗會受影響,卡一下、斷一下,程式設計師能把你辦公室掀了。不是絕對核心的軍工級項目,一般老闆捨不得這麼折騰。
6.DLP資料防洩漏系統
 跟洞察眼MIT系統類似,但屬於更廣泛的防護。它透過策略控制,監控所有資料出口,如郵件、網頁、IM軟體、列印、藍牙等。一旦偵測到有敏感內容正在往外發,立刻攔截並警告。但市面上很多DLP系統做得太“笨”,誤報率高,三天兩頭彈跳窗,嚴重影響業務。真正好用的DLP,得像洞察眼MIT一樣,不僅攔得住,還得能智慧辨識哪些是正常業務,哪些是惡意行為。光會攔的,那是防火牆;會判斷的,才叫系統。
本文來源:企業資料安全防禦實驗室、CIO安全聯盟
主筆專家:陳國棟
責任編輯:李婉婷
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

