
文章摘要:幹我們這行這麼多年,見過太多老闆因為核心代碼被「內鬼」拷貝、員工離職帶走源碼、甚至整個專案被一鍋端的事兒。那種感覺,就像被人從心口挖了塊肉,專案瞬間停擺,競品幾
幹我們這行這麼多年,見過太多老闆因為核心代碼被「內鬼」拷貝、員工離職帶走源碼、甚至整個專案被一鍋端的事兒。那種感覺,就像被人從心口挖了塊肉,專案瞬間停擺,競技幾個月就抄了個一模一樣的出來。今天咱不扯那些虛頭巴腦的概念,直接上乾貨。聊聊怎麼給原始碼加密,我總結了7種實打實的方法,專治各種程式碼洩密焦慮。
程式設計師離職當天,公司源碼被全盤拷走?7種原始碼防洩密方法,建議老闆收藏
1.部署洞察眼MIT系統
這套系統,是目前企業級防洩密領域裡,能把「事前防範、事中控制、事後追溯」扭成一股繩的硬通貨。別指望靠員工的自覺性,得靠技術手段把風險鎖死。
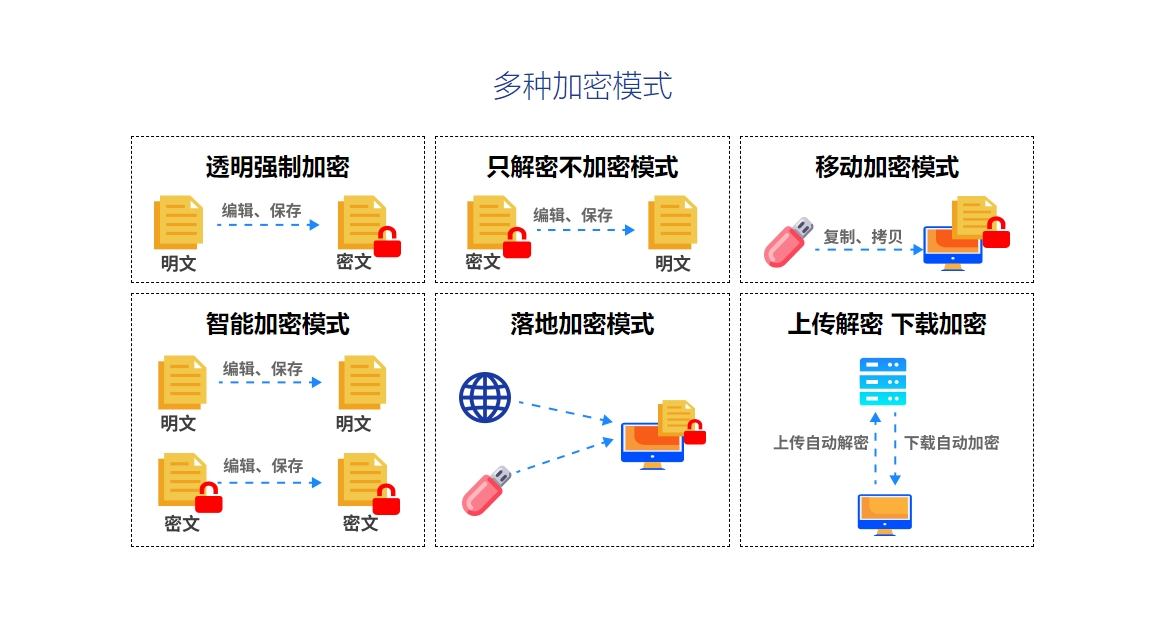
源頭透明加密,不改變員工習慣:程式設計師在本地寫程式碼時,檔案落地即加密。無論是
.java、.py還是核心的資料庫腳本,存到硬碟上就是亂碼。員工自己感覺不到,正常編輯、編譯、運作都不受影響。但只要有人想透過微信、U盤或郵件把源碼發出去,文件到外面就是一堆廢鐵,徹底斷了「順手牽羊」的路。外發文件“安全帶”,管控二次傳播:業務需要,有時源碼得發給外包方或合作夥伴。系統能做外發管控,設定開啟次數、有效期限,甚至綁定對方電腦的硬體指紋。文件發出去,對方只能在規定時間、規定設備上看,想轉手發給別人?門都沒有,水印直接打在螢幕上,誰截圖、拍照,一眼就能追溯到源頭。
敏感內容「天眼」審計,堵住洩密口:系統後台會自動抓取透過聊天工具、郵件、網盤外傳的程式碼檔案。一旦偵測到有人試圖把大批量原始碼打包外發,或是發送了「薪資表」「資料庫密碼」等關鍵字,系統立刻阻斷傳輸並給管理員警報。把洩密行為扼殺在點擊發送的那一瞬間。
剪貼簿與截圖管控,堵住「最後一公里”:很多員工想繞過加密,會透過截圖或複製程式碼片段到私人筆記軟體。洞察眼MIT系統可以精確管控剪貼簿,禁止加密進程內的內容複製到非授權應用。同時,對截圖行為進行阻斷或強制添加顯性浮水印,讓那些想「螞蟻搬家」式偷代碼的人徹底絕望。
離職交接“一鍵清點”,防止資料銷毀:員工提離職到離開,中間是洩密高發期。系統能自動記錄該員工在職期間所有文件的操作軌跡,包括建立、修改、外發記錄。交接時,管理員能一鍵匯出該員工全部文件操作清單,看看有沒有異常操作,避免人走了,程式碼也「失蹤」了。
2、網路隔離與存取控制(實體堡壘)

把開發環境徹底「關」進內網。設定專門的開發機房或堡壘機,所有代碼操作必須在公司內網完成,且禁止攜帶私人電腦入內。員工只能用瘦客戶機或雲端桌面寫程式碼,本地不留任何資料。這招雖然對遠距辦公不友善,但在物理隔絕層面,確實能讓外部攻擊和內部拷貝變得極為困難。
3.週邊硬體封堵(U口禁用)
最簡單的往往最有效。透過網域策略或終端機管理軟體,把公司辦公電腦的USB介面、光碟機、藍牙傳輸功能全部停用。只允許經過認證的加密USB磁碟或特定硬體存取。核心研發團隊的電腦,乾脆把主機箱鎖進櫃子裡,物理杜絕「U盤一插,源碼帶走」的低成本洩密方式。
4.動態資料防外洩(DLP)策略

部署專門的DLP網關,對所有進出公司的網路流量進行深度偵測。識別並阻斷HTTP、HTTPS、FTP等協定中傳輸的程式碼特徵內容。配合郵件網關,自動攔截標題或附件包含「原始碼」「密碼」等敏感字詞的郵件。這相當於給公司的網路出口裝了一個智慧過濾器。
5.代碼數位浮水印與溯源系統
在程式碼檔案、IDE介面、甚至API介面回傳資料中,植入肉眼不可見或可見的數位浮水印。這些浮水印包含員工工號、時間戳記、設備資訊。一旦有截圖或拍照的源碼流傳到外部,透過技術手段提取浮水印,就能精準定位洩密者和洩密時間,形成強大的心理威懾。
6.代碼倉庫權限最小化與雙人復核
別給開發人員「拉全量程式碼」的權限。嚴格依照「最小夠用」原則分配Git或SVN權限。核心模組程式碼,只對極少數架構師開放。任何代碼的拉取、合併請求,必須經過主管和架構師雙人審核。透過日誌審計,定期排查異常訪問,例如凌晨兩點有人批量下載整個倉庫,系統應立即警告並凍結帳號。
7.研發終端行為審計(螢幕錄影)
在核心研發部門,部署螢幕錄影審計功能。對員工的操作行為進行無感知的連續錄影。當發生洩密事件時,可以回溯查看洩密者當時的操作全過程,是截圖、發送郵件還是透過IM軟體傳輸。這不僅是事後追責的證據,更是對內部人員的一種心理震懾,告訴他們「所有操作都在看」。
本文來源:企業資料安全防護中心、CSO技術內參
主筆專家:陳立峰
責任編輯:周敏
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

