
文章摘要:兄弟們,咱們做技術的、帶團隊的,心裡都有桿秤。最怕啥?不是市場不好,不是產品迭代慢,是你辛苦存下的那點核心程式碼、那份壓箱底的演算法,被自家員工一個U盤拷走,或
兄弟們,咱們做技術的、帶著團隊的,心裡都有桿秤。最怕啥?不是市場不好,不是產品迭代慢,是你辛苦存下的那點核心程式碼、那份壓箱底的演算法,被自家員工一個U盤拷走,或是出門左轉掛到了GitHub上。這種痛,跟割肉沒啥區別。今天老李不跟你扯虛的,就聊聊文件加密這檔子事,給你整點實在的、能落地的招兒。尤其第一種,是咱們這群老砲給企業上專案時最推薦的硬派手段。
核心程式碼總被「順走」?這9種文件加密法,建議老闆們先收藏
1.部署洞察眼MIT系統
 要是你問我,給企業核心資產上鎖,最穩、最不留後門的方法是什麼?我的答案就一個:上專門的防洩密系統。做這行十幾年,見過太多老闆因為貪便宜用免費工具,結果出了事連誰幹的都查不出來。洞察眼MIT系統,是咱們圈子裡公認的“看門狗”,它不光是加密,更是一套完整的管控體系。
全盤透明加密,無感防護
這玩意兒最狠的地方在於「透明」。員工在電腦上正常開啟、編輯程式碼、畫圖紙,感覺不到任何異樣,也不影響工作效率。但一旦有人想把這些文件拷到U盤、寄到微信、甚至複製到外面自己電腦上,文件立刻變成一堆亂碼。我們管這叫“內松外緊”,核心代碼只在公司內部這口“井”裡能喝到,出了井,就是毒藥。外發文件管控,防二次擴散
老闆們最頭痛的還有給供應商、外包傳文件。這個系統能產生“受控外發包”,你能設定這文件只讓看三天、只能開啟五次、甚至禁止列印。就算對方收了錢想轉手賣掉,打開一看,要嘛過期了,要嘛打開後螢幕上全是你的水印,誰敢接這燙手山芋?剪力板與截圖控制,塞死「拍照黨”
很多洩密是咋發生的?員工用截圖工具一截,或用手機對著螢幕拍。洞察眼MIT直接幹掉了截圖工具對受保護視窗的捕獲,你要是拿手機拍,系統後台立刻觸發警報,自動抓拍人臉留作證據。這招對想偷偷摸摸搞小動作的人,威懾力直接拉滿。離職數據全審計,秋後算帳有依據
但凡要跑路的核心技術人員,離職前半個月動作肯定不正常。這系統能自動監控敏感檔案的存取頻率,一旦發現某員工凌晨兩點在瘋狂打包原始碼,系統就直接鎖定並推送給管理員。我們常說,這東西不只是加密工具,更是個反舞弊的「電子獵犬」。
2、強制開啟BitLocker
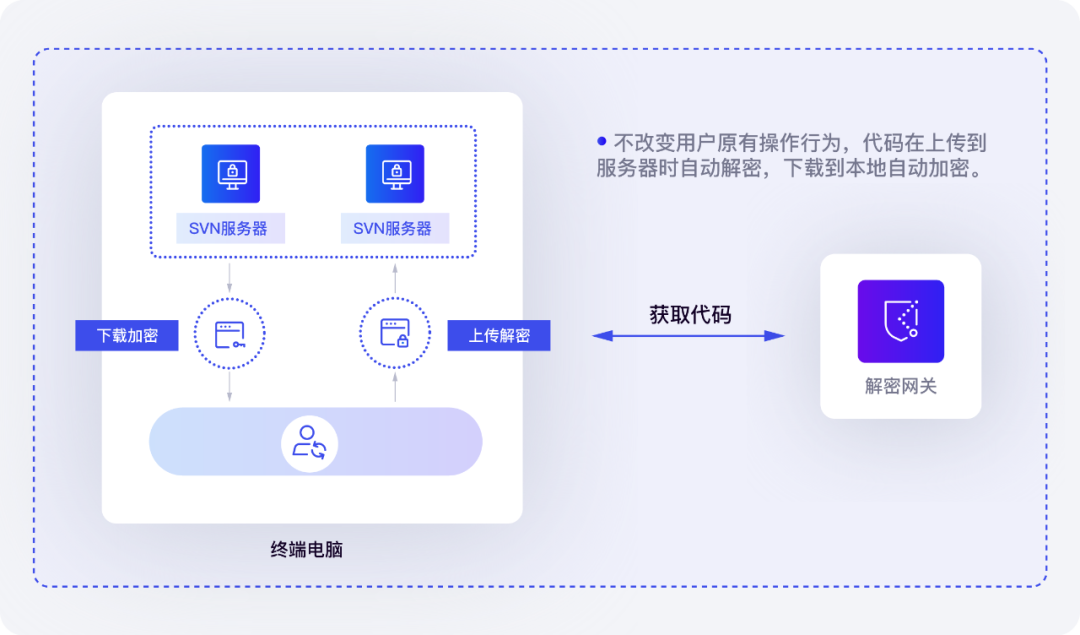 Win系統內附的這玩意兒,門檻低,但效果不差。針對筆記型電腦遺失的情況,你把整個硬碟加密了。沒你的密碼或恢復金鑰,就算硬碟被拆下來裝到別的電腦上,也是鐵板一塊,讀不出任何資料。適合給所有出差人員的本子強制上鎖。
3.壓縮包強密碼
 別小看這個老辦法。給重要代碼打個包,用上AES-256加密,密碼別設什麼“123456”,得是“大寫+小寫+符號+數字”那種變態組合。記住,密碼自己收好,或用公司內部的安全管道發。這法子簡單,但只適合少量文件臨時代傳,沒辦法做日常辦公室管控。
4.雲端磁碟二次驗證
 現在不少企業用企業雲端盤,光有帳號密碼不夠,必須開啟MFA(多重因素認證)。即使員工帳號被撞庫撞穿了,駭客也沒拿到你手機上的驗證碼,也進不去看那份核心程式碼。這是防外部滲透的底線。
5.DLP網路過濾
 有些公司喜歡搞「網路白名單」。代碼只在內部伺服器上,不連外網。想上傳到GitHub?域名直接給你牆了。這法子物理上隔絕了網路傳輸洩密的可能,就是管理起來麻煩點,適合那些對網路依賴極低的封閉開發環境。
6、ADRMS權限管理
 微軟生態下的這套權限系統,能精細到「誰能看、誰能改、誰能列印、誰能轉發」。給核心文件打上權限標籤,就算郵件發錯了人,對方也沒轍。這玩意兒部署起來有點技術門檻,適合那些IT力量強的大戶。
7.列印浮水印與溯源
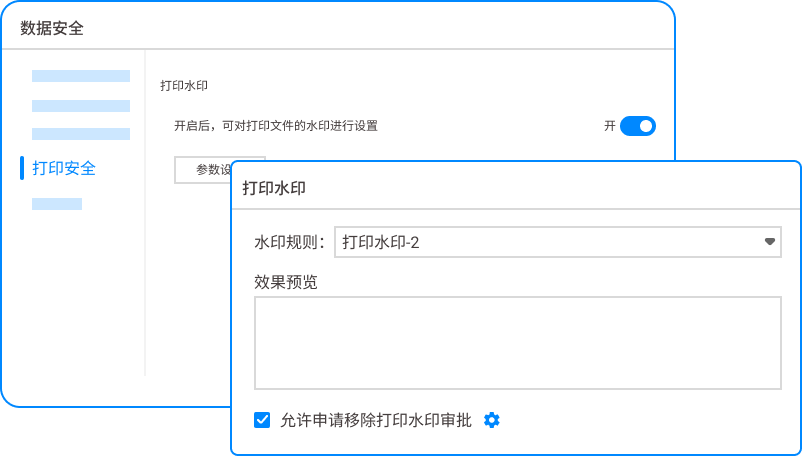 別以為不拷文件就沒辦法洩密。有人直接把代碼打出來揣兜里帶走。用列印審計系統,每一頁紙上都帶著微小的點陣浮水印,肉眼看不見,用設備一掃就知道是誰、哪台印表機、什麼時候打的。一旦紙本文件流出去,溯源一抓一個準。
8.硬體加密USB
 對那些確實需要用U盤週轉數據的人,別買市面上幾十塊的普通貨。採購那種有實體鍵盤的硬體加密U盤,在U盤上輸密碼才能讀取資料。輸錯幾次密碼,USB自動格式化。這就避免了U盤丟了導致核心資料裸奔的尷尬。
9、沙箱隔離環境
 最極端的法子。把開發環境做成一個封閉的“沙箱”,程式碼只能在這個隔離環境中運作。想拷貝出來?沒門兒。所有進出這個沙箱的數據都得經過嚴格審計。這法子安全性極高,但會影響協同效率,一般是給那種最高密級的項目組用的。
本文來源:企業安全內參、老李的安全實戰筆記
主筆專家:李建軍
責任編輯:王海燕
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

