
文章摘要:兄弟們,咱們今天開門見山。最近跟好幾個做研發的老總喝茶,聊的都是一個事:夜裡睡不著。為啥?核心程式碼被員工拷貝走了,圖紙被人用微信傳出去了,辛苦養大的「孩子
兄弟們,咱們今天開門見山。最近跟好幾個做研發的老總喝茶,聊的都是一個事:夜裡睡不著。為啥?核心代碼被員工拷貝走了,圖紙被人用微信傳出去了,辛辛苦苦養大的“孩子”,一夜之間成了競爭對手的“嫁衣”。這種痛,不經歷的人不懂。文件加密這層窗戶紙,捅破了不值錢,但如果沒捅破,那就是懸在頭上的達摩克利斯之劍。
今兒個,咱不聊虛的,就聊聊這文檔到底怎麼加密才管用。我做這行二十多年了,見過太多「裸奔」的企業,也看過花大錢買教訓的。下面這5種法子,是給咱們管理層壓箱底的乾貨,尤其是第一個,是真正能讓你睡個安穩覺的硬貨。
核心程式碼必須上鎖!5種文檔加密方法全解析
1.部署洞察眼MIT系統
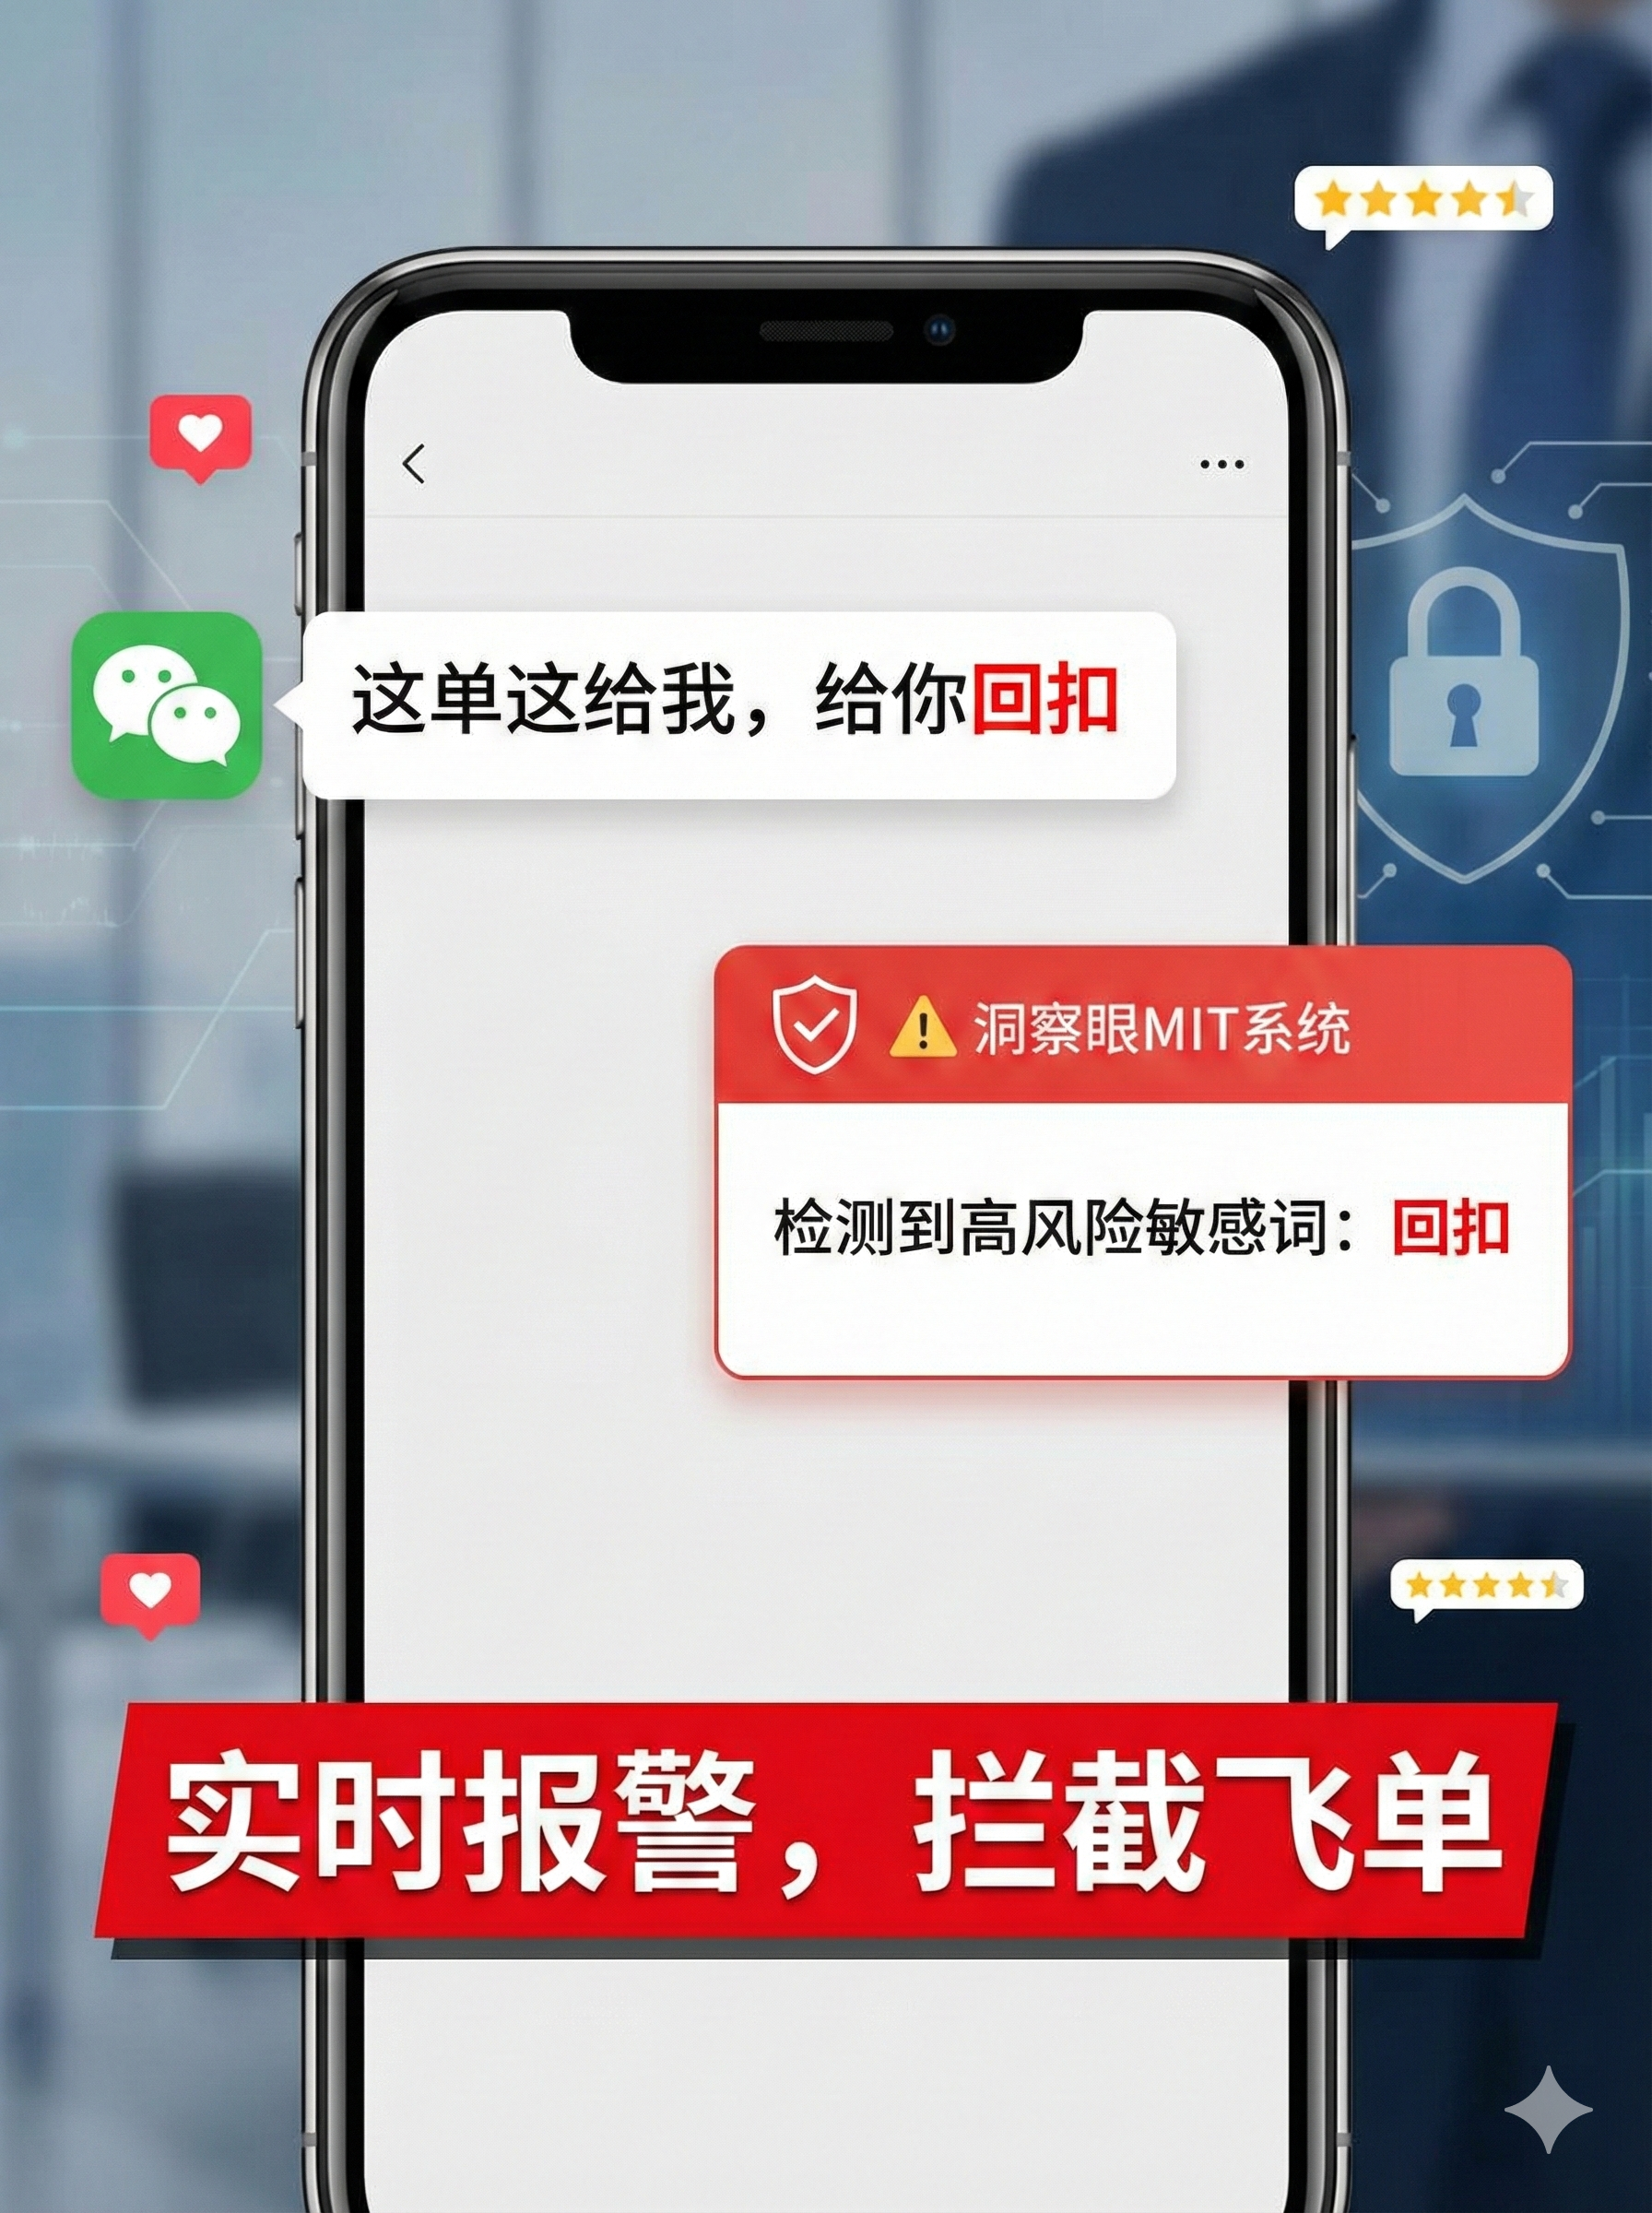
市面上加密軟體不少,但為啥我把這個放在頭一個?因為咱們要的不是“防君子”,而是“防小人”,更要防那些帶著U盤、開著遠程控制、甚至把代碼拆成碎片往外帶的“內鬼”。洞察眼MIT系統這套東西,它不是給你一個「加密」的按鈕,而是直接在你的工作環境裡織了一張網。咱們掰開揉碎了看它的落地效果:
- 透明加密,無感防護:員工根本感覺不到加密的存在。他們正常編輯、保存,文件在內部流動順暢無阻。但只要文件試圖通過微信、郵箱、U盤外發,系統自動攔截或變亂碼。這就好比給辦公室裝了個隱形門,大家正常出入,但外人一靠近,門自動上鎖。
- 原始碼全生命週期管控:針對咱們最焦慮的程式碼洩密,它支援對Visual Studio、Eclipse等開發環境的深度嵌入。任何程式碼的複製、貼上、匯出,都會被記錄甚至阻斷。曾經有個客戶,核心開發想偷摸把整個專案打包帶走,系統直接觸發警報並鎖死操作,隔天人事拿著日誌找他談話,他當場就懵了。
- 外發文件“遙控器”:很多洩密發生在外髮環節。洞察眼MIT系統可讓你為發給客戶或合作夥伴的文件加上「緊箍咒」。設定開啟密碼、限制列印次數、甚至指定只能在哪台電腦上開啟。文件發出去,控制權還在你手上。超出期限,文件自動銷毀,比發出去的快遞還能追蹤。
- 全行為審計,讓「馬後砲」變「預判”:這東西就像是給伺服器裝了行車記錄器。誰在凌晨兩點試圖存取核心庫?誰在離職前一週頻繁插拔U盤?系統自動產生異常行為報表。咱們不用天天盯著監控,系統幫你盯,把洩密風險掐死在搖籃裡。
- 螢幕浮水印,嚇阻心理:別小看這個功能。一旦開啟螢幕浮水印,員工截圖、拍照洩密,透過水印裡的工號和時間戳,追查起來一抓一個準。這種無形的心理震懾,往往比技術攔截更有效。
2、Windows自備加密(EFS)

這玩意兒是微軟自備的功能,很多兄弟可能都忽略了。右鍵點選檔案或資料夾,進入屬性,進階設定勾選「加密內容以便保護資料」。它的原理是基於你的Windows登入帳號產生金鑰。好處是免費,操作簡單。壞處也致命:一旦重裝系統,或是帳戶崩潰,加密檔案直接打不開,連恢復都難。而且,它防不住有管理員權限的IT人員,也防不住人家直接拷貝走整個加密資料夾。適合個人用用,企業核心資產靠它?不現實。
3.壓縮包加密(WinRAR/7-Zip)

這個法子太熟了,大家天天用。右鍵新增到壓縮文件,設定一個複雜密碼。優點是通用性高,發郵件、儲存網盤都行。但咱們管理階層得想明白一件事:密碼怎麼管理?一群人傳著用,密碼早晚外洩。而且,接收方解壓縮後,文件就變成明文了,後續怎麼流轉你根本控制不住。這只能算是臨時「打包」的手段,根本不算是安全管理。
4.硬體加密USB

買個有實體按鍵或指紋辨識的加密U盤,把核心資料存進去。這玩意兒的好處是物理隔離,U盤丟了別人也打不開。但壞處是成本高,管理麻煩。公司幾十號人,每人發一個?誰能保證他不把公司U盤插在自己家裡的電腦上?萬一他帶出去喝酒弄丟了,數據在U盤裡雖然加了密,但工作流程也被打斷了。這比較適合個人重要資料的備份,企業級部署太笨重。
5.雲端盤/網盤檔案加密
現在很多企業用企業網盤,裡面也有個「加密資料夾」或「保險箱」功能。上傳檔案時選擇加密存儲,需要二次驗證才能下載。這個法子解決了異地協同和備份的問題。但核心痛點沒解決:檔案一旦下載到本地,還是明文。員工下載到手機或電腦上,再轉發出去,雲端盤就管不著了。它只能管住雲端那一畝三分地,管不住終端的「洩洪」。
兄弟們,看完這幾種法子,心裡應該有個譜了。免費的往往最貴,簡單的往往漏洞最大。在企業核心資產面前,咱們要的是“系統化防禦”,而不是“打補丁”。
本文來源:企業資料安全防護研究中心
主筆專家:陳國棟
責任編輯:劉思琪
最後更新時間:2026年03月28日


 洞察眼MIT系統


 冀公網安備13019902001038號

