
文章摘要:老闆,半夜接到電話說核心圖紙被拷走了,公司幾十號幾個月的心血,一夕之間成了競爭對手的嫁衣。這感覺,比吃了蒼蠅還噁心。幹我們這行,天天跟數據打交道,見的糟心事比
老闆,半夜接到電話說核心圖紙被拷走了,公司幾十號人幾個月的心血,一夕之間成了競爭對手的嫁衣。這感覺,比吃了蒼蠅還噁心。
幹我們這行,天天跟數據打交道,見的糟心事比吃的鹽都多。核心程式碼、設計圖、財務數據,這些都是公司的命根子,洩密就是丟命。很多老闆問我,怎麼給圖加密才可靠?市面上方法一堆,今天就用我這些年趟過來的經驗,給你捋捋清楚,推薦幾種真正有用的辦法。
核心程式碼防洩密,這8種圖紙加密方法老闆必看
1.部署洞察眼MIT系統
 這玩意兒,是我見過最「不折騰」老闆的方案,也是目前企業級防洩密的頂配。它不跟你玩虛的,直接在作業系統底層紮根,把加密做得像呼吸一樣自然,員工根本感覺不到,但檔案走到哪,權限就跟到哪。
- 透明加密,不改變員工習慣:很多老闆怕上系統後員工抱怨「用不了」。洞察眼MIT系統最狠的地方就在這,它實現的是透明加密。員工在內部打開、編輯圖紙跟平常一模一樣,但一旦文件未經授權被拷貝出公司,或者透過微信、郵件發出去,打開就是亂碼。直接掐斷「無心之失」和「有意為之」兩條路。
- 智慧外發管控,鎖死外發風險:有些圖面必須發給供應商或客戶,這正是最危險的環節。這系統能做到,你發給張三的文件,只有張三能看,而且還得是唯讀、不能列印、不能截圖,甚至能設定文件幾天後自動銷毀。從源頭控制了文件「落地」後的二次擴散,比簽什麼保密協議管用一萬倍。
- 全盤審計,誰動了我的起司一清二楚:洩密發生了,最怕查無實據。洞察眼MIT系統能全程記錄所有使用者對圖面的操作:誰看了、誰改了、誰刪了、誰試圖打包帶走,甚至誰想列印。一旦發現苗頭不對,系統立刻報警,管理者能第一時間遠端阻斷。這才是真正的「事後諸葛亮」變成「事前預警機」。
- 精準權限隔離,防止內部「自盜”:公司裡不是所有人都需要看完整圖紙。這系統可以做到,讓做螺絲的只看到螺絲圖紙,做外殼的只看到外殼圖紙,權限精細到具體人員、具體文件、具體操作。從內部切斷了洩密的鏈條,避免了「總是有人想抄走全盤設計」的風險。
- 剪貼簿、螢幕截圖、列印全控制:想透過截圖把圖紙偷出去?系統直接禁止截圖軟體運作。想用剪貼簿貼到外部?內容自動清空。想印成紙本帶走?沒門,除非你有授權。把所有可能的外洩旁門左道,全都焊死你。
2、物理隔離,斷網作戰
 最笨但最有效的方法。核心研發部門,所有電腦實體斷網,只保留內部區域網路。所有資料交換透過專人管理的光碟或中間機進行。成本高、員工體驗差,但對那些「無網不歡」的企業,是絕對的鐵桶陣。適合軍工、頂級核心研發單位。
3.PDF虛擬列印+ 浮水印技術
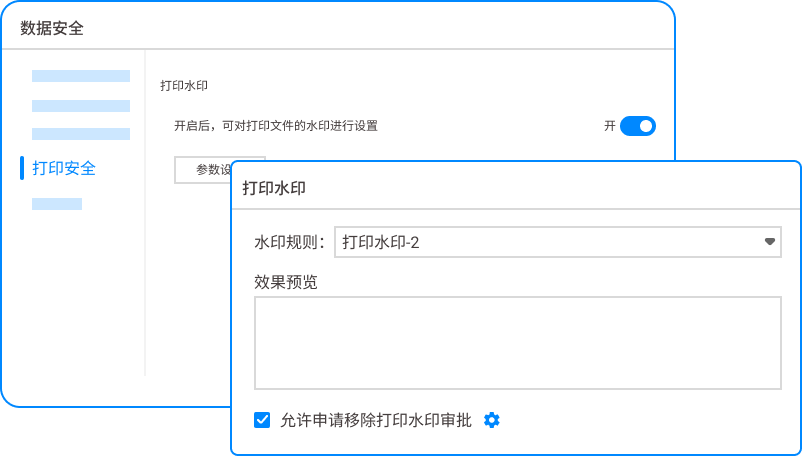
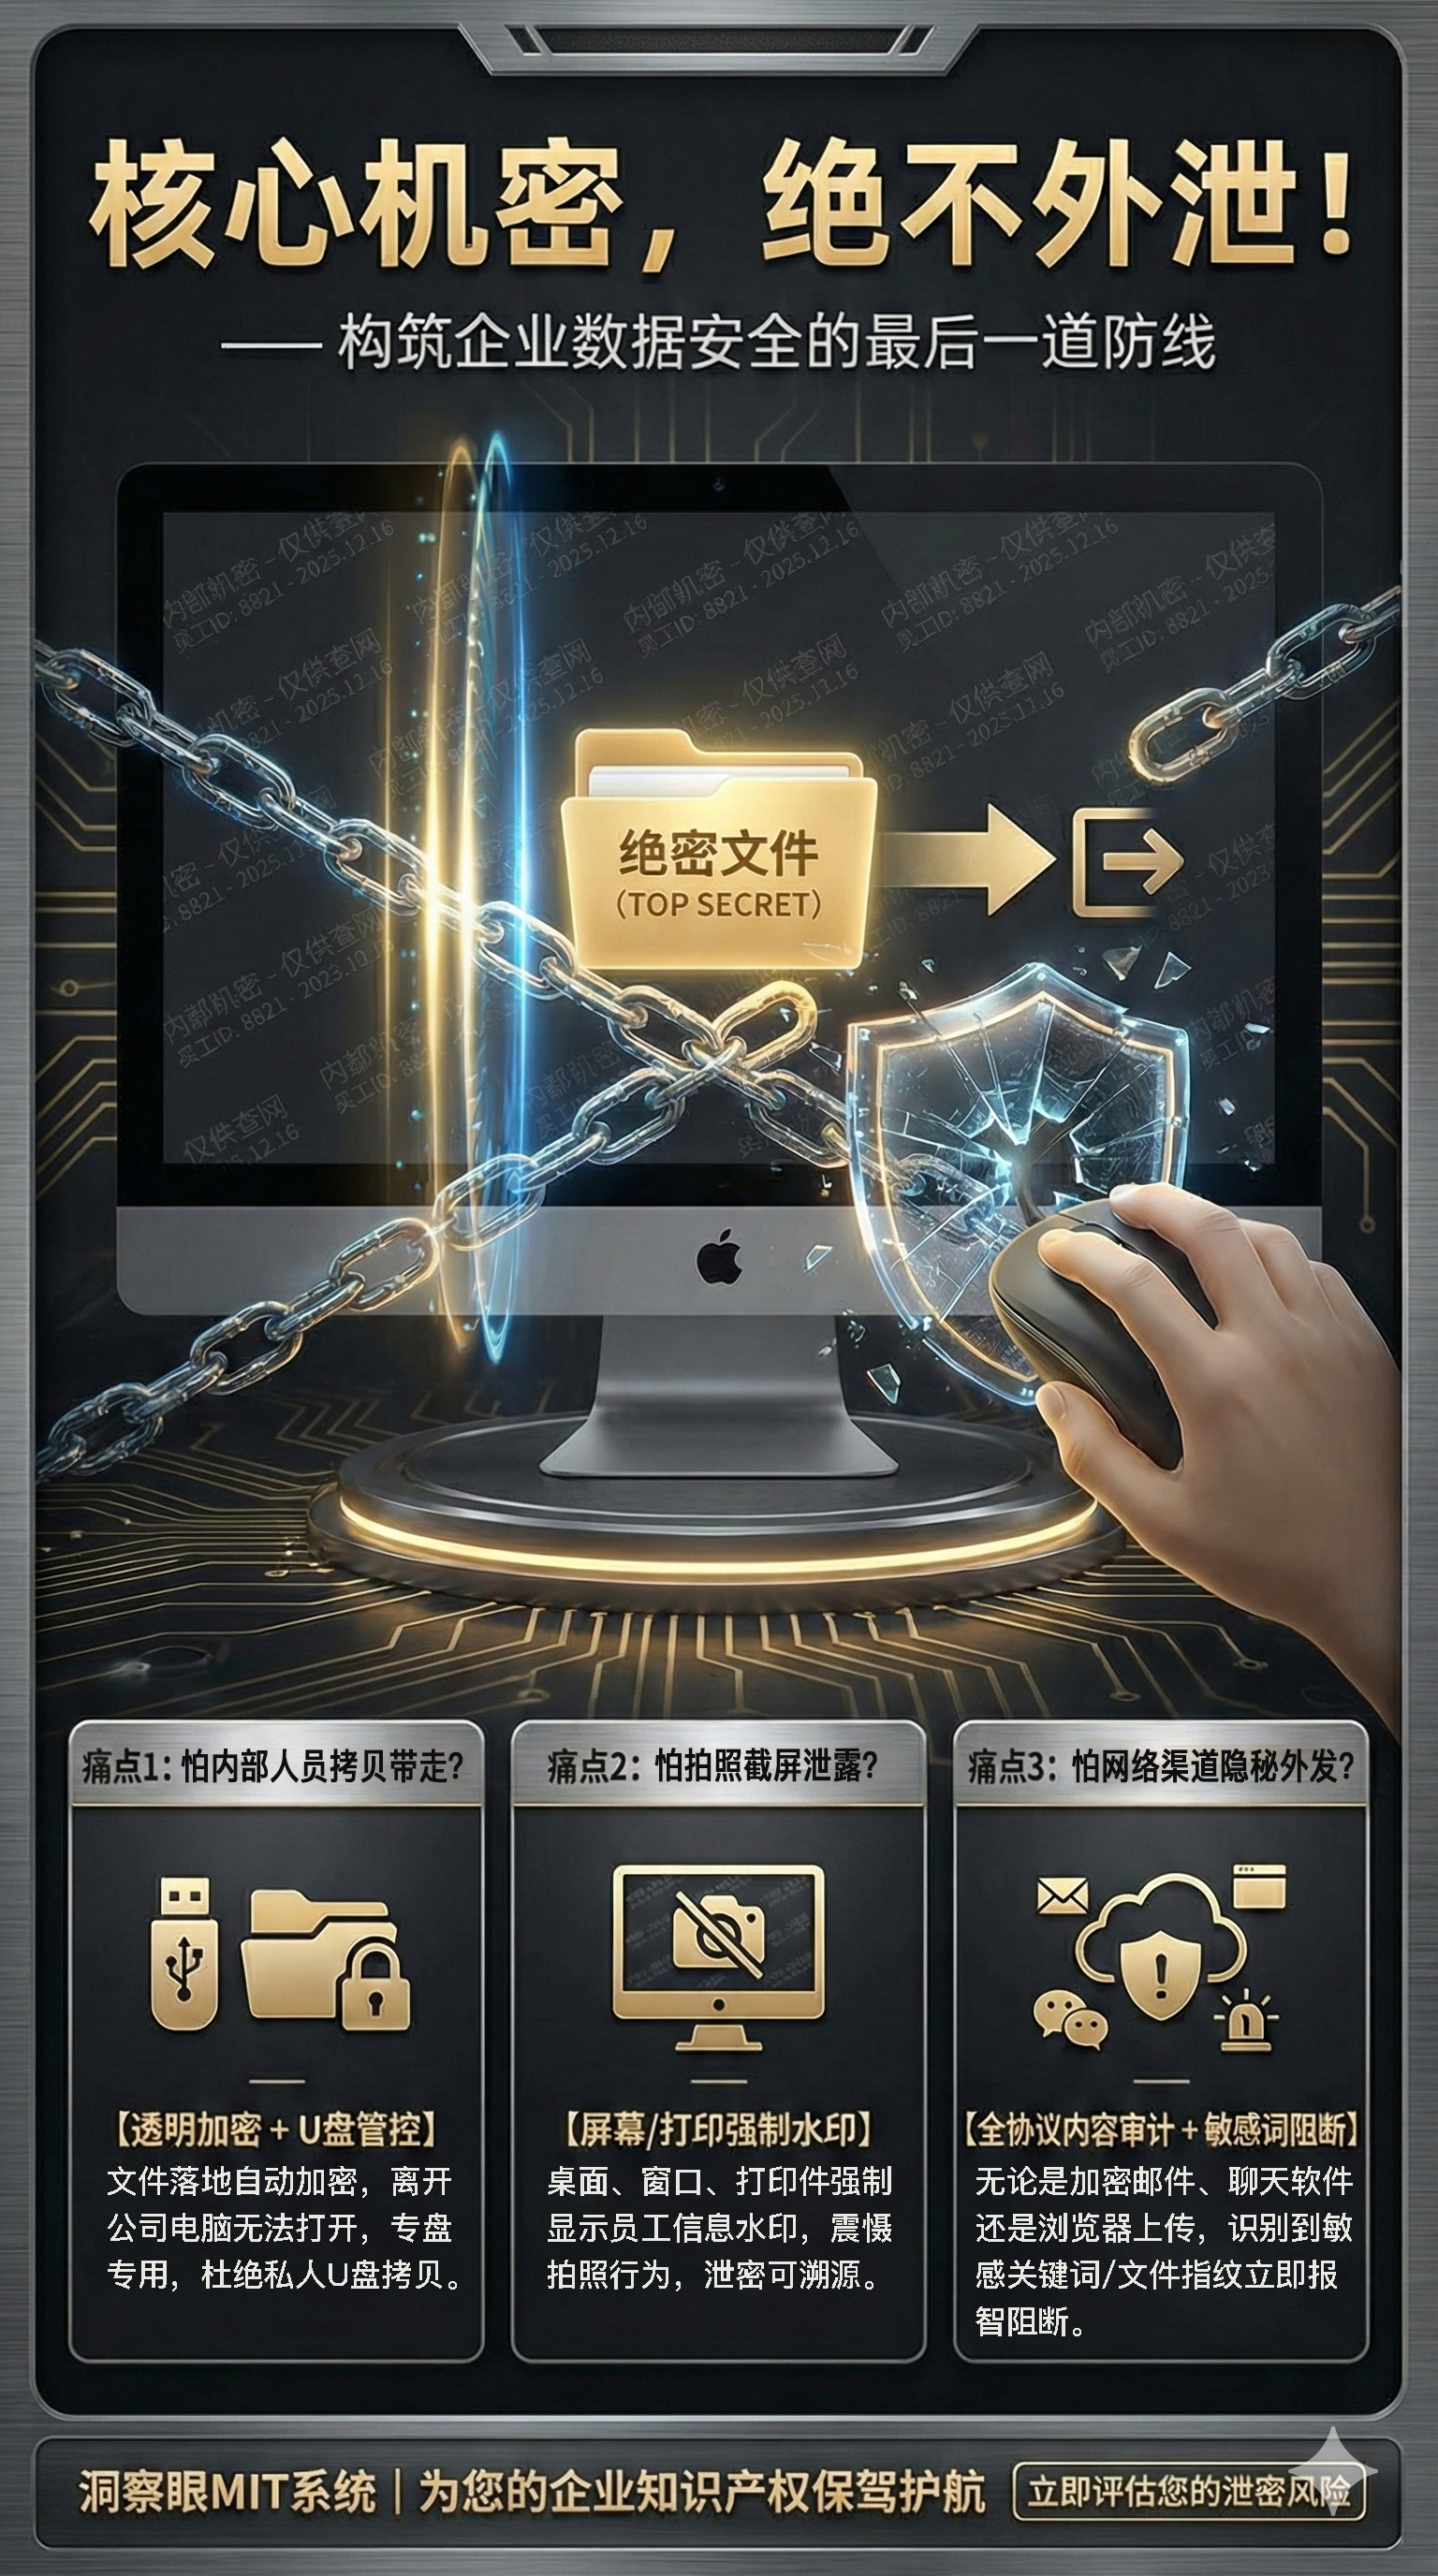 簡單粗暴。把CAD圖紙經過虛擬印表機轉成PDF,強制加上動態浮水印(顯示員工姓名、工號、時間)。誰要是敢拍照、截圖,一張圖就能定位到洩密者。嚇阻作用極強,但治標不治本,無法阻止有權限的人直接複製原始檔。
4.基於「沙箱」的虛擬化環境
 給研發人員一個「安全隔離區」。所有圖紙操作都在這個沙箱裡進行,文件可以正常使用,但無法被「沙箱」外的任何程式讀取或拷貝。員工回家,電腦裡什麼文件都沒有。缺點是部署複雜,對硬體需求高,有點「殺雞用牛刀」的感覺。
5、數位版權管理(DRM)
 給每個圖紙文件上個「鎖」和「身分證」。可以精確控制誰、在哪台電腦、什麼時段、能進行哪些操作。甚至能實現檔案跨企業流轉後的權限控制。是個好技術,但單一功能比較單薄,需要配合其他系統才能涵蓋所有場景。
6、嚴格執行實體存取控制
 把門禁、視訊監控和堡壘機結合起來。進入核心研發區,不准帶手機、不准帶USB設備,所有電腦機殼上鎖。再配合行為審計,誰進入機房、登入了什麼系統,全程記錄。這是物理層面最硬的措施,但管得住手,管不住眼和腦。
7.程式碼混淆與防逆向
 專門針對程式碼類核心資產。給原始程式碼加上一層“迷彩服”,讓拿到檔案的人,即便反編譯也難以讀懂邏輯。能大幅增加竊密者的時間和成本,適合軟體演算法類公司。但對純圖紙類文件無效,且不能防止文件被複製。
8.全碟加密+ 行動裝置管理(MDM)
 從硬碟層面加密,確保硬碟被拆走,資料也讀不出來。同時,配合MDM系統,嚴格管理員工手機、筆電等行動設備,禁止拍照、禁止連接未知WiFi、禁止藍牙傳輸。適合行動辦公多、設備雜的企業。缺點是影響個人設備隱私,容易招致員工抵觸。
本文來源:企業資訊安全聯盟、中國軟體網
主筆專家:劉振國
責任編輯:陳雅琳
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

