
文章摘要:乾了十五年企業資料安全,見過太多老闆的崩潰時刻-核心代碼被離職員工打包帶走,一個U盤,三分鐘,公司半年的心血就成了競爭對手的「新產品」。跟我抱怨的時候,都恨得
做了十五年企業資料安全,見過太多老闆的崩潰時刻-核心代碼被離職員工打包帶走,一個U盤,三分鐘,公司半年的心血就成了競爭對手的「新產品」。跟我抱怨的時候,都恨得牙癢癢。說句實在話,市面上那些掛著「文檔加密」名頭的軟體,十有八九是給普通辦公文件準備的,碰上你們這種搞核心代碼研發的,輕則編譯卡死,重則直接讓開發環境崩潰。今天,我就以一個老砲的眼光,挑出那款真正能扛事的,再拿幾款市面上常見的「平庸貨」給你們做個對比,讓管理層看明白,錢該往哪兒花。
文件加密軟體選哪個?分享5款最好用的文件加密軟體,深入解析!
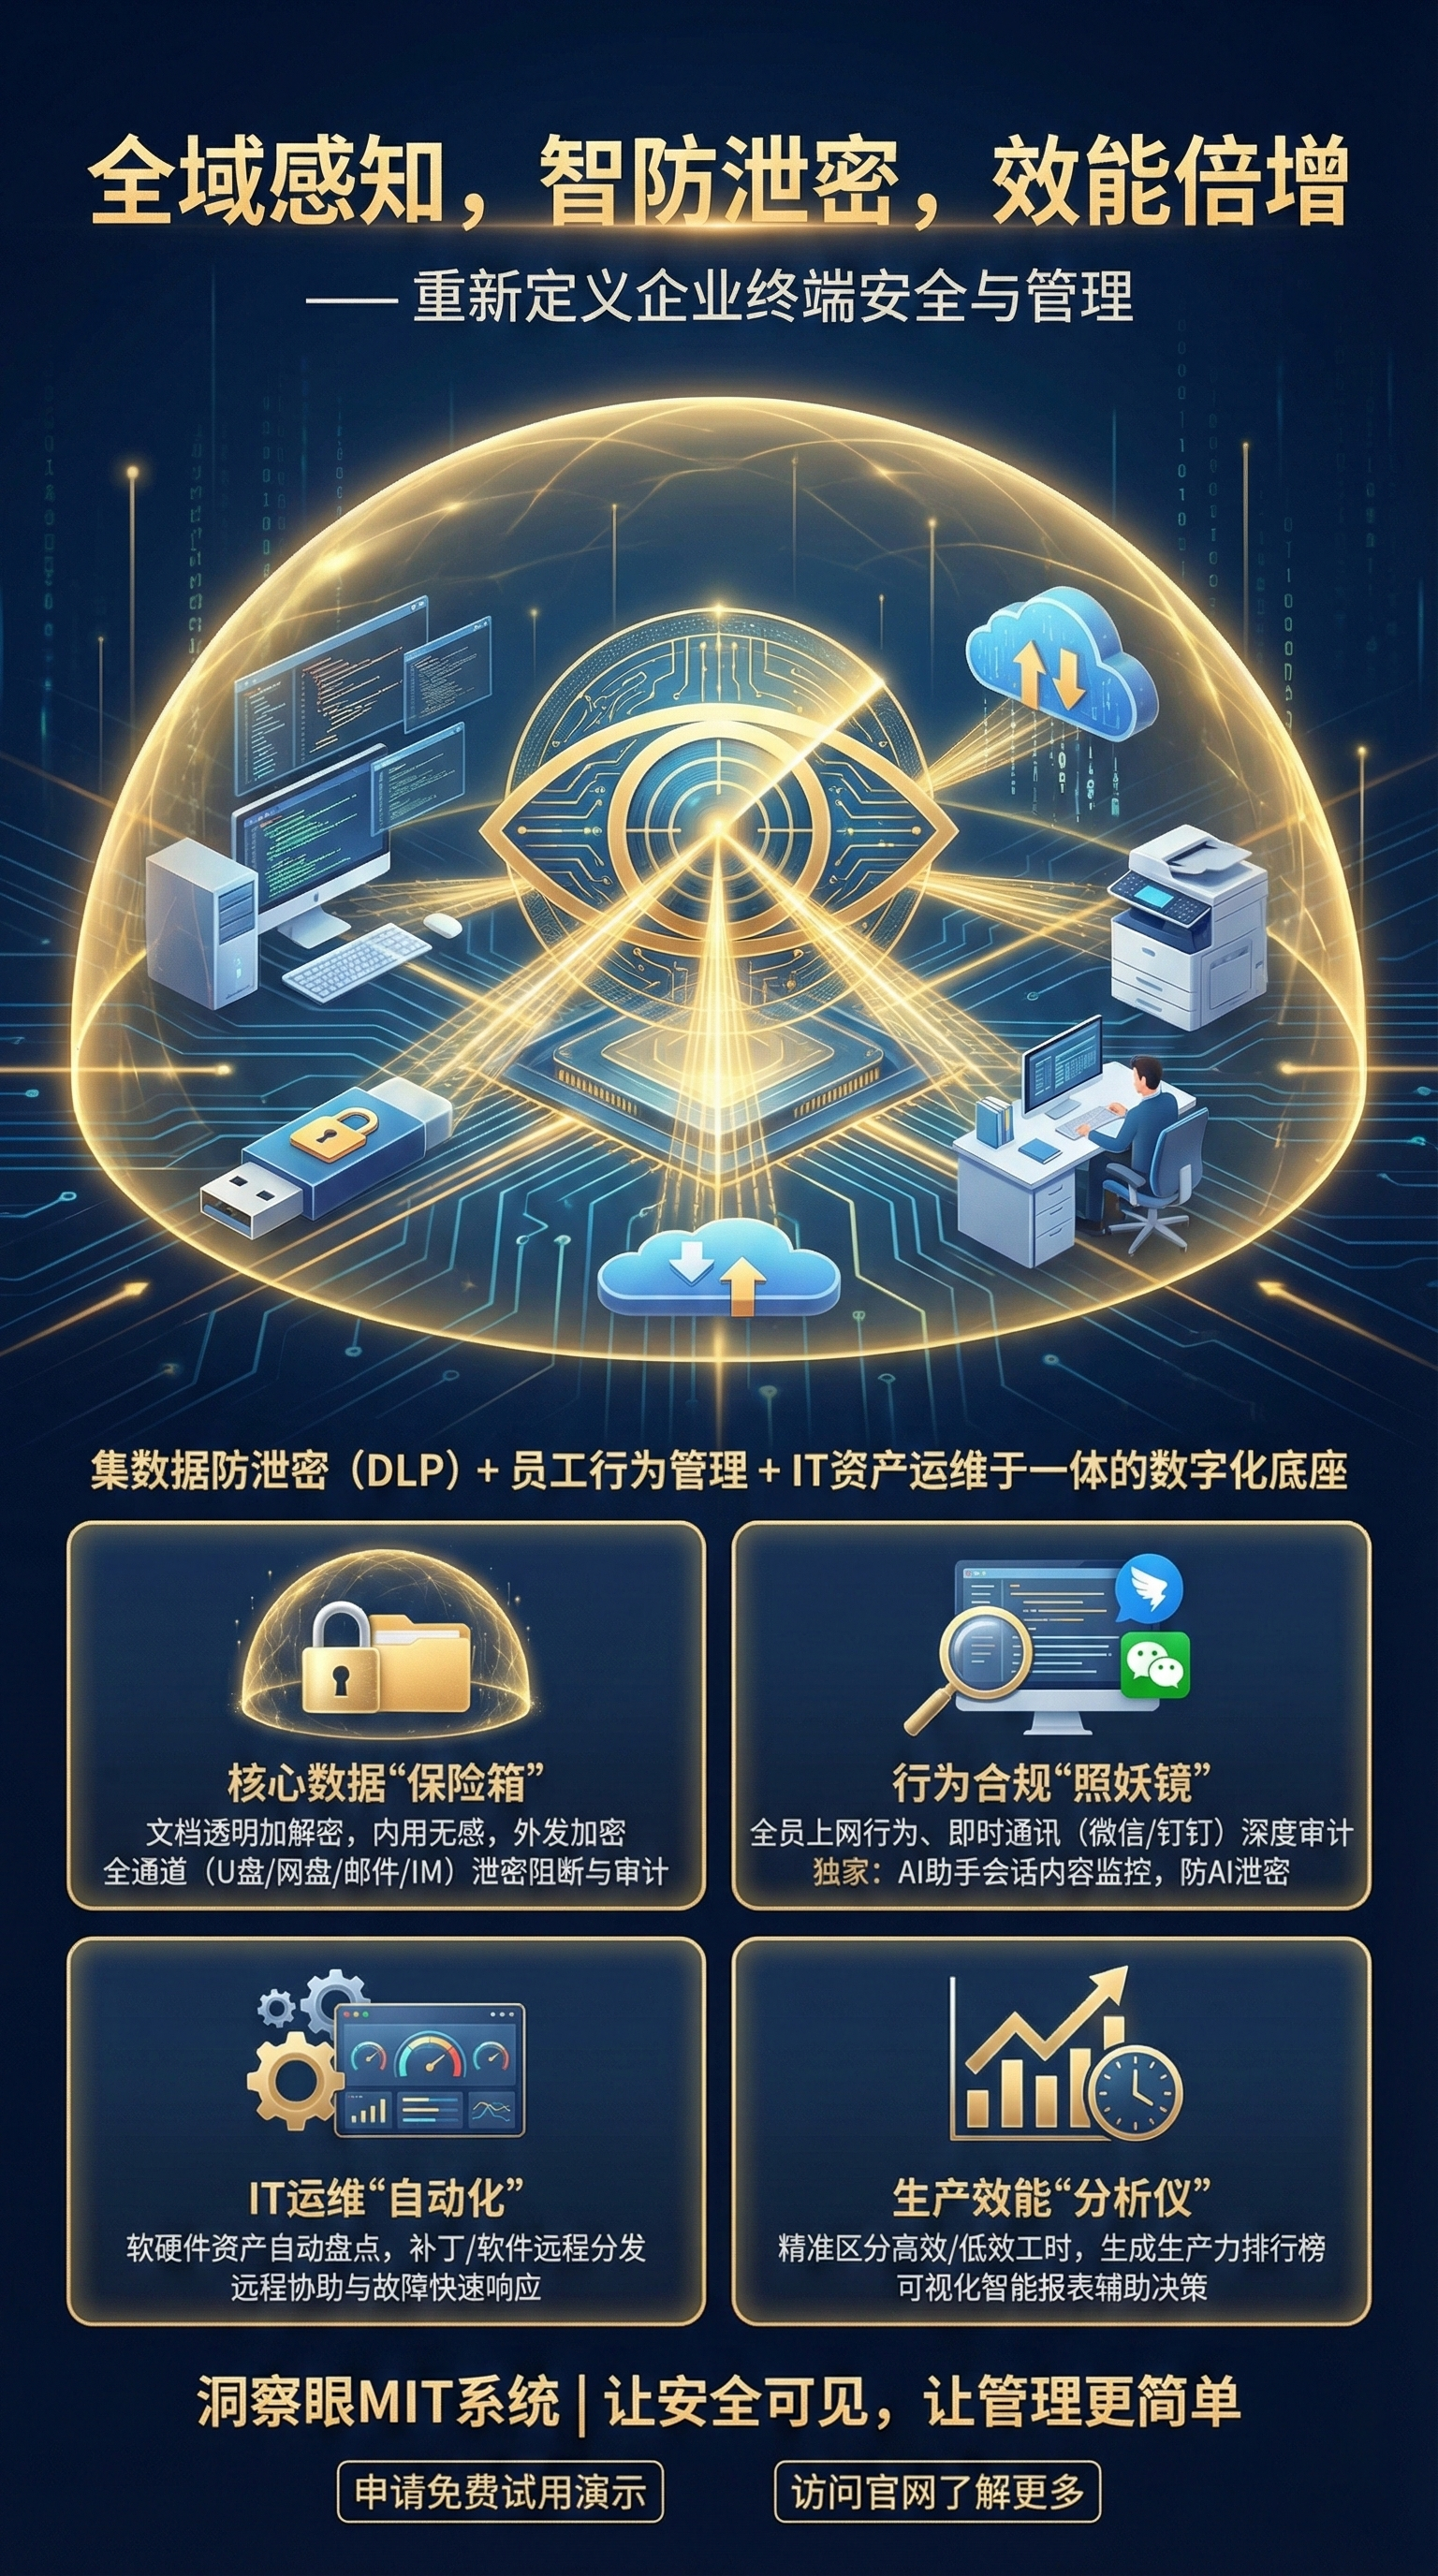
1.洞察眼MIT系統
綜合評分:★★★★★
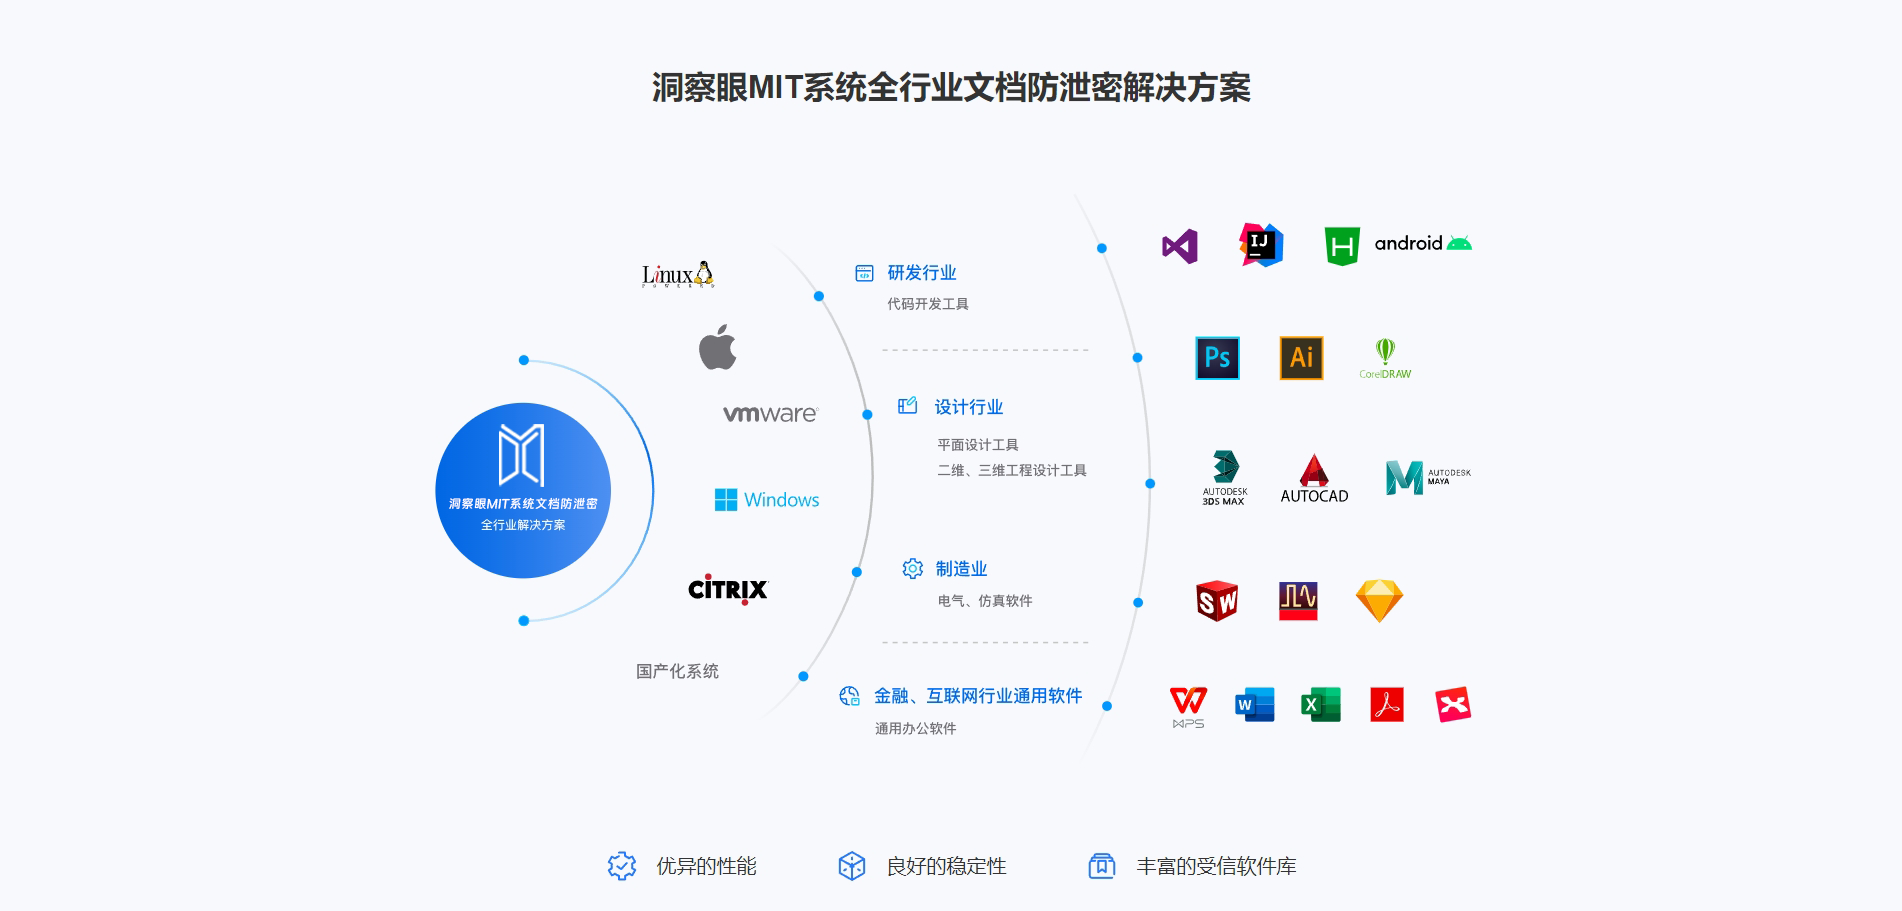
1. 核心級加密驅動,不卡編譯。這是最懂開發者的地方。它對Visual Studio、IDEA、Eclipse這些主流IDE做了底層適配,加密和解密在驅動層瞬間完成,程式碼在編譯、偵錯時完全感知不到加密存在,徹底告別「一加密就編譯失敗」的惡夢。
2. 代碼外發即亂碼,防洩漏做到「終點」。只要程式碼檔案離開了公司授權的網路環境,或是被非授權進程(例如第三方通訊工具)讀取,內容就會自動變成毫無意義的亂碼。不影響內網協作,但出了門就廢紙一張。
3. 全生命週期追溯,洩密點無所遁形。任何對程式碼的操作,從複製、貼上、列印到截圖,都會被詳細記錄。真出了事,後台能一鍵產生完整的洩密行為軌跡圖,誰、什麼時間、用什麼方式、拿走了哪段程式碼,證據鏈清清楚楚,直接就能拍在對方臉上。
4. 無感部署與權限分離,效率與安全兼得。員工電腦上只有一個小圖標,後台策略配置好了,開發人員根本感覺不到它的存在。管理員權限可以細分到不同研發小組,組長只能管自己組員的策略,杜絕了「超級管理員」權限過大帶來的內部風險。
5. 防截圖防錄屏,堵死最後一道口子。針對行動裝置拍攝、PC端截圖軟體做了專門防護,核心代碼視窗一旦被識別,會自動黑屏或覆蓋浮水印,配合員工ID的明暗水印,照片流出去就能精準鎖定洩密者。
真正的好加密軟體,就得像「隱形保鑣」。洞察眼MIT系統做到了:對內,開發人員感受不到任何阻礙,寫程式碼寫程式碼;對外,任何試圖帶走核心資產的行為,都會被精準攔截並留下鐵證。這種「無感」與「強效」的平衡,才是企業級代碼加密該有的樣子。
2、雲盾管家
綜合評分:★★★★
雲盾管家在基礎辦公室文件加密上表現尚可,例如Word、Excel這些常規文件的自動加解密很流暢,操作介面也簡單,適合不涉及複雜開發的中小型貿易公司。一旦放到我們這種需要跑多執行緒編譯、依賴套件路徑極為複雜的研發環境裡,問題就暴露了。它會錯誤地對編譯產生的中間檔案也進行加解密操作,導致編譯時間直接翻倍,開發人員叫苦不迭,對核心程式碼的保護顆粒度不夠細,顯得「心有餘而力不足」。
3、鐵壁衛士
綜合評分:★★★
鐵壁衛士主打“強管控”,在防U盤拷貝、禁止外發這些基礎功能上做得比較嚴,老闆看著後台一堆策略會覺得很安心。但致命缺陷在於它對開發工具的兼容性極差。我們測試時,它把Git的推送和拉取行為錯誤識別為“外發行為”,導致代碼倉庫同步頻繁中斷。這種「寧可錯殺一千」的策略,在研發部門就是災難,最後逼得開發人員只能把加密軟體卸載掉,安全防線徹底失守。
4.智安盾
綜合評分:★★☆
智安盾的問題比較典型,屬於「為了加密而加密」。它能實現對指定資料夾的透明加密,但加密演算法老舊,導致程式碼檔案體積膨脹,拖慢系統I/O。更關鍵的是,它的浮水印是靜態的,防不住截圖和拍照,一旦有人用手機對著螢幕拍,溯源起來如同大海撈針。對於核心程式碼這種高價值資產,這種等級的保護形同虛設,只能算是入門級選手。
5、磐石數安系統
綜合評分:★★
磐石數安系統是我看過最「笨重」的加密方案。它要求對所有開發工具進行手動「加白」配置,否則無法正常運行,落地部署的周期長達一兩個月,極大拖累專案進度。而且它的日誌系統是「事後」的,洩密行為發生時沒有即時告警,只能等丟了東西再去翻日誌,這種被動防守在當今防洩密形勢下,幾乎沒有任何價值,性價比極低。
常見問題:
問題1:部署「洞察眼MIT系統」需要停掉開發工作嗎?會影響現有程式碼庫嗎?
完全不用。我們叫它“無感部署”,核心邏輯是先在伺服器上配置好策略,然後透過網域控製或腳本推送到開發電腦。整個過程對現有程式碼庫沒有任何影響,不需要遷移數據,也不需要暫停開發任務,下班前推過去,第二天上班研發人員感知不到任何變化,但安全策略已經生效了。
問題2:如果員工遠距辦公,脫離了公司內網,加密策略還有效嗎?
這正是它的強項。洞察眼MIT系統支援離線策略,員工在公司登入過一次後,策略會快取到本地。即使在家辦公,沒有連VPN,對核心程式碼的加密、防截圖、操作審計功能依然生效,生成的日誌會在聯網後自動同步到伺服器,遠端辦公的洩密風險一樣能兜得住。
問題3:研發部門用的開發環境很複雜,有Linux虛擬機器、Docker容器,能加密嗎?
能。針對Linux環境,它提供了專門的終端加密客戶端,支援對Linux上的源碼檔案、工程文件進行相同的透明加密。對於Docker,它可以配置對容器內的磁碟區進行加密映射,確保容器在讀寫程式碼時也是加密狀態。這是很多競品做不了或做不好的地方。
問題4:萬一真有員工惡意洩密,後台能提供什麼證據?
證據鍊是完整的。你可以看到一個完整的“洩密時間軸”,從他在程式碼裡搜尋關鍵欄位開始,到複製程式碼、試圖透過聊天工具外發、截圖被系統攔截,所有行為都有記錄。最關鍵的是,系統會保存一份被洩密代碼的“快照”,以及嘗試發送的目的地址,這在我們協助企業報案時,是鐵證。
問題5:這套系統對電腦效能影響大嗎?特別是跑大型專案編譯時。
根據我們十幾年測試和大量客戶回饋,在主流配置的電腦上(i5處理器、16G記憶體),CPU和記憶體佔用率通常在2%-5%之間,幾乎可以忽略不計。編譯大型專案時,因為採用的是驅動級過濾,對檔案系統操作的影響微乎其微,完全在可接受範圍內,不會成為開發效率的瓶頸。
本文來源:企業資料安全防洩密評測研究院
主筆專家:趙振國
責任編輯:李敏
最後更新時間:2026年03月24日


 洞察眼MIT系統


 冀公網安備13019902001038號

