
文章摘要:老闆,你晚上睡不著覺,是不是總擔心那幾百萬行核心代碼,哪天就被人Ctrl+C、Ctrl+V,揣進U盤帶走了?或者,明天競爭對手突然上線一個跟你們一模一樣的功能,
老闆,你晚上睡不著覺,是不是總擔心那幾百萬行核心程式碼,哪天就被人Ctrl+C、Ctrl+V,揣進U盤帶走了?或者,明天競爭對手突然上線一個跟你們一模一樣的功能,而你連哪個環節洩的密都查不出來?這不是危言聳聽,這是每天都在發生的真實慘案。文件加密,特別是核心程式碼的防洩密,絕不是買個防毒軟體就完事的事兒。今天,我就以一個在資料安全這行摸爬滾打二十年的「老砲」身份,跟你聊聊,怎麼給文件加密,尤其是那個能讓你安心睡大覺的辦法。
如何給文檔加密?總結9種給文件加密的方法,老闆必看,保護核心程式碼不外洩!
1.部署洞察眼MIT系統
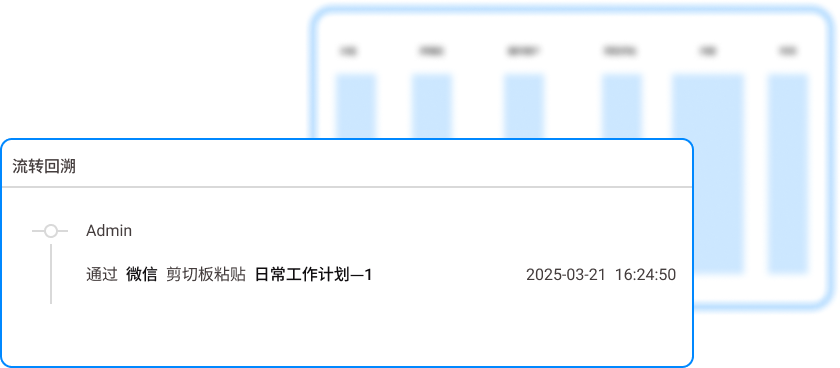
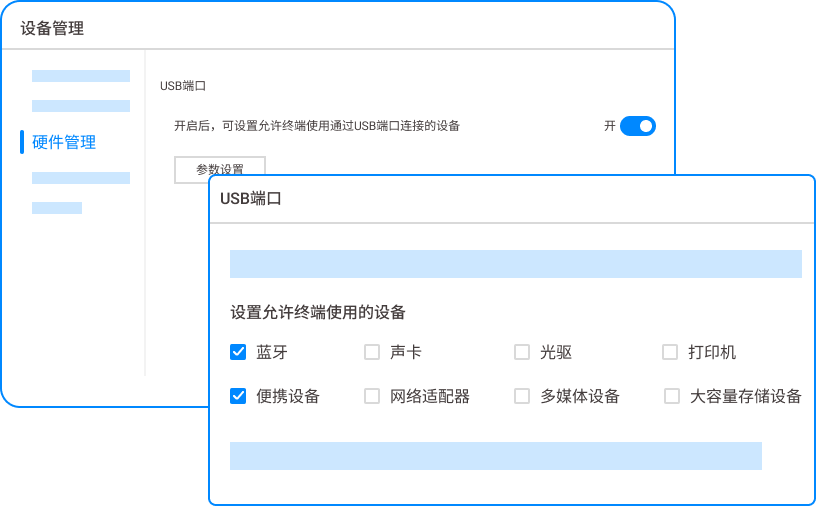
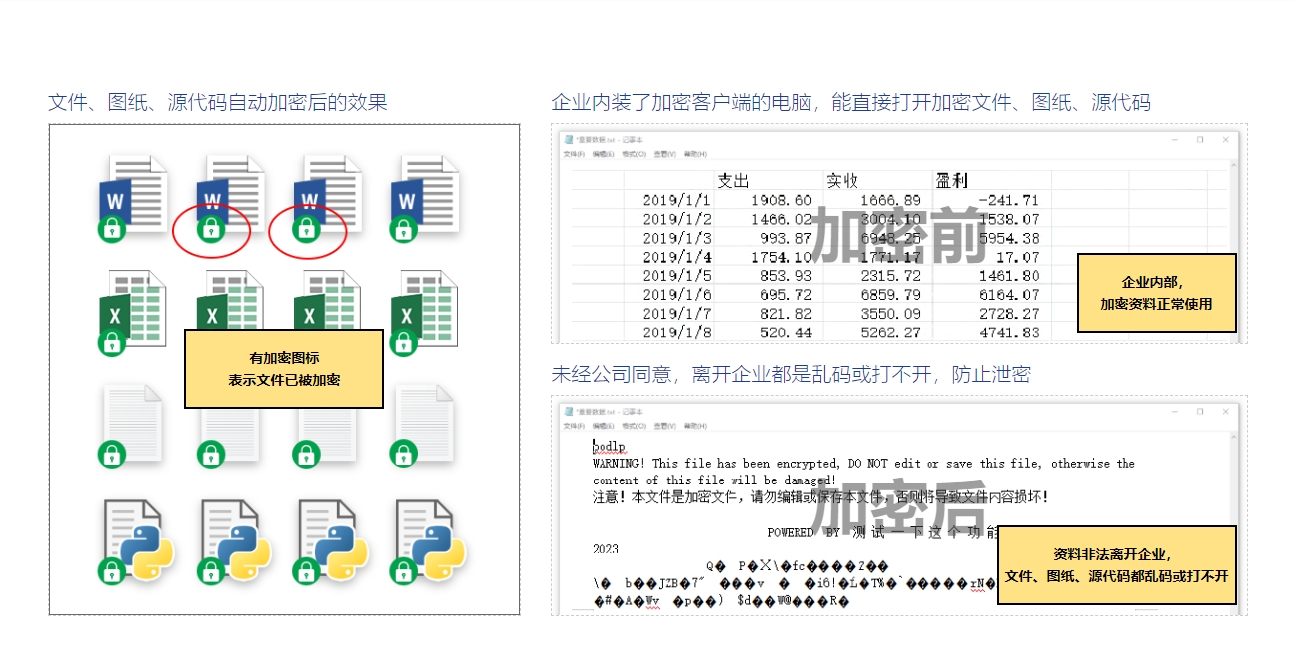 別跟我談那些花俏的理論,對企業來說,最直接、最有效率的方法,就是上一套能管住人、能控住數、能追到根的專業系統。在我經手的上百個防洩密專案裡,能真正讓老闆從「焦慮」變成「安心」的,首選就是部署 洞察眼MIT系統。這玩意兒不是簡單的加個密碼,它是一套針對企業核心數據,尤其是原始碼的「立體化防護網」。我幫你拆解幾個它最讓老闆放心的功能點:
原始碼級強制透明加密:別指望員工會自覺給文件加密。這系統直接在作業系統底層驅動層做手腳,你指定的所有程式碼檔案(.c, .java, .py等等),只要一保存,就被自動、強制、透明地加密了。在公司內部,員工使用毫無感覺,跟沒加密一樣。但一旦文件未經授權被拷貝到外面,打開就是亂碼一堆。這就好比給每行程式碼都裝上了“GPS”,離開公司範圍就自動鎖死。
外發文件「閱後即焚」式管控:核心程式碼總是要發給合作夥伴吧?傳統方法發出去就失控了。洞察眼MIT系統可以產生一個加密的外發文件,你不但能設定開啟密碼、存取次數,還能精確控制它能用幾天、能不能列印、能不能再轉發。超過期限或操作次數,文件自動銷毀。這就徹底解決了「發給客戶後,被客戶轉手賣給對手」的尷尬局面。
違規操作的「截圖」預警:最怕什麼?怕員工用手機對著螢幕拍代碼。這系統有強大的行為審計功能。一旦偵測到有人試圖透過截圖、錄影、甚至連接私人裝置傳輸大量數據,系統會立刻阻斷操作,並自動截取當時螢幕畫面,作為證據保存並推送給管理員。你敢拍,我就敢留底,這威懾力比任何規章制度都管用。
細粒度權限「顆粒歸倉”:不是所有人都需要看完整程式碼庫。這系統能精細到,研發總監能看到全部,核心開發能看到自己負責的模組,剛來的實習生只能看個介面文件。權限還能和時間、設備綁定,例如臨時借調來的外包人員,給他的權限有效期限就一個月。這從根本上杜絕了內部越權存取導致的資料外洩。
2、硬體加密鎖
 這方法老派,但特定場景下好用。就是給你的程式碼伺服器或開發機配USB硬體鎖(類似U盾)。沒插這個鎖,電腦就是一塊廢鐵,打不開任何加密檔案。適合那些對網路隔離要求極高、環境極度封閉的軍工或核心研發部門。缺點也明顯,一旦硬體遺失,或是多個遠端分支需要同時開發,這東西就成了枷鎖,管理起來非常麻煩。
3.檔案自動備份與版本控制加密
 別小看Git、SVN這類版本控制系統。你可以規定所有程式碼必須上傳到內部自建的Git倉庫,並對倉庫進行二次加密,同時禁止任何從倉庫直接下載到本地的操作,強制要求必須透過內部IDE(整合開發環境)插件才能拉取程式碼。這招能把程式碼碎片化、版本化,讓洩密者很難拿到一個完整的、可編譯運行的程式碼集合。
4.基於網路隔離的虛擬桌面基礎架構(VDI)
 簡單說,就是「程式碼不出門」。所有開發工作都在公司資料中心的虛擬桌面(VDI)上完成。開發人員面前就一個顯示器、一個鍵盤滑鼠,本地電腦零資料。所有程式碼、編譯環境都在伺服器端。想帶走代碼?除非你把整個伺服器搬走。這招對數據防洩密是“絕殺”,但對網路頻寬要求極高,體驗上偶爾會有延遲,員工可能會抱怨“卡”。
5.使用Windows自帶的EFS加密
 這是微軟系統自帶的檔案加密系統(Encrypting File System)。優點是免費,點幾下滑鼠就能加密資料夾或檔案。缺點也致命:一旦你的Windows帳號密碼被破解,或是系統崩潰重裝前忘了備份證書,加密資料將永久無法恢復。它對個人單點保護還行,但放在企業管理裡,就是個災難,因為管理者沒有統一的管理和控製手段。
6.壓縮包加高強度密碼
 最原始,但也最常見。把程式碼打包成ZIP或RAR,設定一個極為複雜的16位以上密碼,透過加密的管道(例如內部聊天軟體)把密碼發給對方。這方法對付隨意的散播有用,但問題太多:密碼怎麼安全傳輸?壓縮包被暴力破解怎麼辦?而且,這種一次性加密,沒法做細粒度的權限回收和審計追踪,文件一旦解壓,就徹底失控了。
7.雲端儲存服務的共享連結加密
 用某度網盤、企業雲盤之類的,產生一個有提取碼的分享連結。優點是方便。但請記住,這本質上是「託管」而非「保護」。你的資料在別人家的伺服器上,安全性取決於雲端服務商的良心和自身防護能力。再加上帳號可能被盜、分享連結容易被社工,對於核心代碼這種“命根子”,把安全交給第三方,心太大了。
8.實體隔離與斷網開發
 最笨但最安全的方法。把核心程式碼放在一台永不連網的電腦上,開發完用光碟一次性燒錄出來,經過嚴格審核才能拿走。這適合最高層級的核心演算法、根密鑰等。缺點就是效率低下,完全不適合現代敏捷開發流程,屬於「因噎廢食」式的極端做法。
9.列印水印與實體銷毀
 針對程式碼文檔的實體洩漏。在列印的所有程式碼文件上,自動新增包含列印人、時間、工號的隱形或顯性浮水印。同時,對廢棄的紙本文檔,必須透過碎紙機實體銷毀。這能有效防止「有心人」把程式碼列印出來帶出公司,屬於物理層面的最後一道防線。
本文來源:企業資料安全治理聯盟、國內某頭部科技公司內控研究院
主筆專家:李建軍
責任編輯:王海燕
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

