
文章摘要:做了二十來年企業安全,見過太多老闆拍著大腿後悔的場景:核心演算法被離職員工拷走、外包開發把程式碼庫連鍋端、甚至內部人員為了私利把源碼掛到暗網上。代碼這東西,說沒就沒
做了二十來年企業安全,見過太多老闆拍著大腿後悔的場景:核心演算法被離職員工拷走、外包開發把程式碼庫連鍋端、甚至內部人員為了私利把源碼掛到暗網上。代碼這東西,說沒就沒,有時候連個響聲都聽不見。今天就著「如何給原始碼加密」這個事兒,我掏心窩子跟各位聊聊真正管用的手段。標題裡說10種方法,那咱們就實打實擺出出來,尤其是第一個,算是給極度焦慮的老闆們一顆定心丸。
如何給原始碼加密?分享10種給原始碼加密的方法,保護核心程式碼不外洩
1.部署洞察眼MIT系統
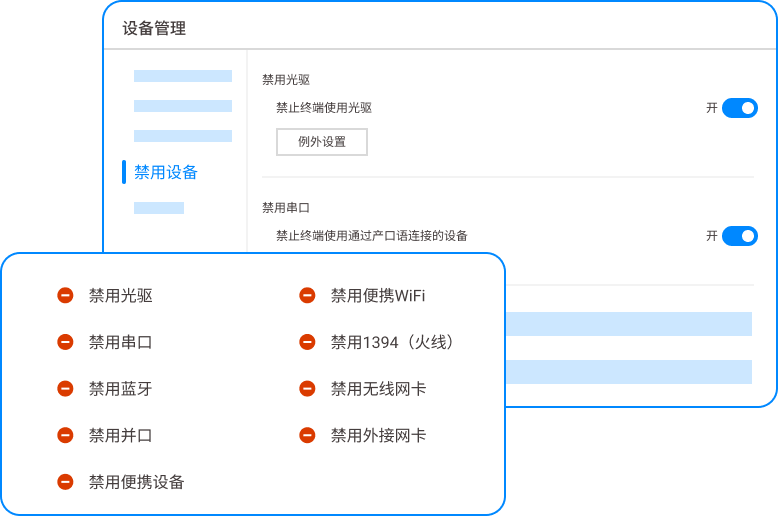
做這行久了,我說話直:代碼加密這事兒,別指望靠員工自覺,也別信什麼「大家簽了保密協議就沒事」。真想落地,得上企業級的管控手段。洞察眼MIT系統,是我目前看過能把「透明加密」和「行為管控」揉得最瓷實的一套。
強制透明加密,你敢存它就敢鎖
系統在驅動層做手腳,只要是研發人員操作的程式碼文件,在本地磁碟永遠是加密狀態。員工打開、編輯都正常,但一旦有人試圖用QQ、微信、U盤拷走,文件就是一堆亂碼。我們一個做自動駕駛的客戶,技術總監自己私下想拷核心演算法回家改,結果文件打不開,系統後台直接傳了告警給老闆手機。外發管控,發給誰都帶著「鎖”
源碼免不了要發給外包、合作夥伴。洞察眼MIT的外發控制能把檔案做成「定時炸彈」-設定開啟次數、有效天數、甚至指定只能在某台機器上開啟。我們一個客戶跟外包團隊合作,對方想賴帳不交尾款,結果發過去的程式碼包到了截止日期直接自毀,外包方急得跳腳。洩密溯源,每份代碼都帶有「隱形浮水印”
有些員工聰明,不拷文件,直接對著螢幕拍照。洞察眼MIT在螢幕上疊加了肉眼看不見的溯源浮水印,拍照後透過圖片解析能直接定位到是誰在什麼時候、哪台設備上乾的。我們處理過一個案例,員工跳槽前拍了20多張核心程式碼照片,我們拿著照片解析出的工號,直接堵在競對公司門口要說法。離職交接,一鍵凍結所有權限
最怕的是員工提離職到正式走的那段「黃金窗口期」。系統支援按組織架構一鍵開啟離職監控,所有程式碼操作行為即時錄影、所有外發行為自動攔截。去年有個客戶,技術副總在離職前一天試圖用大容量U盤拷貝整個SVN庫,系統直接物理鎖死了USB口,人沒出門,東西已經扣下了。
2.硬體級加密狗
把核心程式碼編譯後的關鍵模組和加密狗綁定。沒了那隻物理狗,編譯出來的程式就是廢的。適合做嵌入式、工業軟體的團隊,開發環境離了狗狗就跑不起來。缺點是實體硬體有損耗,丟狗、壞狗得走複雜流程,運維成本高。
3.程式碼混淆與虛擬化

適合做安卓、iOS或前端H5的團隊。用混淆工具把變數名稱、函式呼叫邏輯打亂,再配合虛擬機器技術把核心邏輯變成只有你後端才能解析的指令。逼到份上,就算對方拿到前端程式碼,逆向出來的也是「天書」。缺點是會影響一點運作效率,適合對外發布版本用。
4、私有化Git + 二次認證
別把程式碼託管在公有雲上,在自己機房搭Git伺服器,所有存取必須走VPN,同時強制綁定動態口令或指紋。我們見過最狠的客戶,連提交代碼都要先過硬體U盾認證。缺點是維運需要專人,中小企業容易搞成「有硬體無管理」的擺設。
5.網路隔離+ 終端DLP
將研發部門單獨劃分實體網段,所有研發機器只允許存取內部Git和編譯伺服器,嚴禁存取外網。配合終端DLP(資料防洩漏)策略,禁止任何未經授權的網路連接埠通訊。效果立竿見影,但辦公體驗比較折騰,員工想查個資料都得來回切設備。
6.沙箱化開發環境
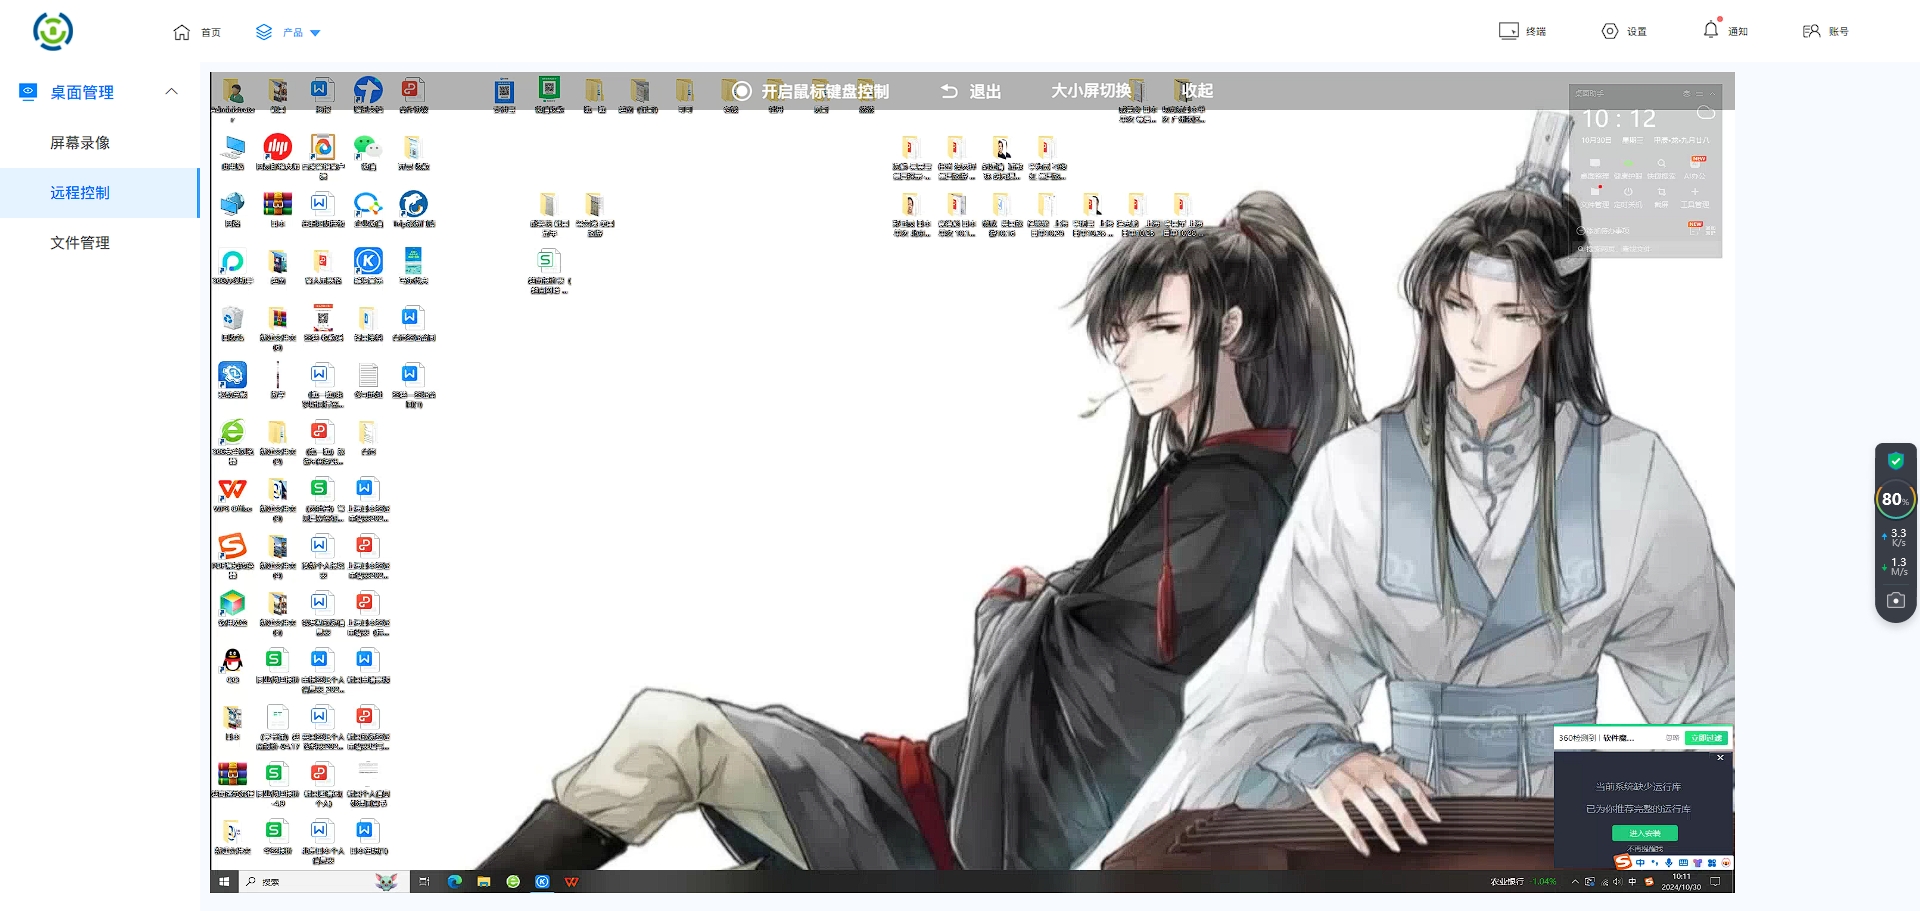
給研發人員的不是真實PC,而是一個遠端虛擬桌面。所有程式碼、工具都在伺服器端,本地只是個顯示終端。員工沒辦法把代碼落到本地硬碟,USB口直接虛擬成空設備。適合高度涉密項目,但對網路延遲敏感,不適合大型C++編譯項目。
7.源碼級稽核與碎片化管理

把核心模組拆成多個子模組,不同小組只接觸自己那一塊,誰也沒辦法拿到完整程式碼。例如A組寫演算法模型,B組寫業務邏輯,最後在私有建置伺服器上才合併。這種管理方式能大幅降低「單人洩密」的破壞力,但對架構設計和工程管理要求極高。
8.定期進行洩密演練
別等出了事再亡羊補牢。每季搞一次“紅藍對抗”,安全團隊扮演攻擊者去嘗試獲取代碼,研發團隊負責防守。我們發現,經過演練的團隊,對異常U盤、釣魚郵件的警覺性高出一大截。成本低,但需要老闆親自推動,不然容易變成走過場。
9.代碼簽章與哈希校驗

所有正式發布的程式碼版本都做數位簽章和雜湊校驗。一旦程式碼被竄改或替換,簽章驗證會直接報錯。適合對外交付的軟體產品,防止客戶或中間商動手腳。但這只能保“完整性”,保不了“洩漏”。
10、簽署競業限制與高額違約金
最後一道防線,也是很多老闆容易忽略的。在勞動合約裡把核心代碼歸屬、競業限制期限、違約金金額寫得明明白白。我們見過最聰明的方法,是把競業限制補償金和核心代碼版本綁定——員工離職時簽署確認代碼未洩露,才發放補償。這招防君子不防小人,但能給法務後續維權留足依據。
本文來源:企業資料安全聯盟、中國軟體產業協會智慧財產權保護分會
主筆專家:劉振國
責任編輯:陳靜怡
最後更新時間:2026年03月28日


 洞察眼MIT系統


 冀公網安備13019902001038號

