
文章摘要:各位老闆,咱們今天不聊虛的,就聊聊你們心頭那根刺——核心圖紙、源代碼,怎麼就被悄無聲息地「順」走了。這種事我看太多了,研發部的小夥兒加班到凌晨,走的時候U盤一
各位老闆,咱們今天不聊虛的,就聊聊你們心頭那根刺——核心圖紙、源代碼,怎麼就被悄無聲息地「順」走了。這種事我見得太多了,研發部的小夥兒加班到凌晨,走的時候U盤一拔,連帶著公司半年的心血就沒了。第二天競爭對手的新產品上線了,你查監控?人家一句「我忘了」就把你打發了。這種痛,沒經歷過的人不懂。今天我就以幾十年摸爬滾打的經驗,跟你掏心窩子講講,怎麼用實打實的手段,把這扇「洩密門」給焊死。
如何給圖加密?3種硬派方法,讓核心資料「看得見、拿不走”
1.部署洞察眼MIT系統
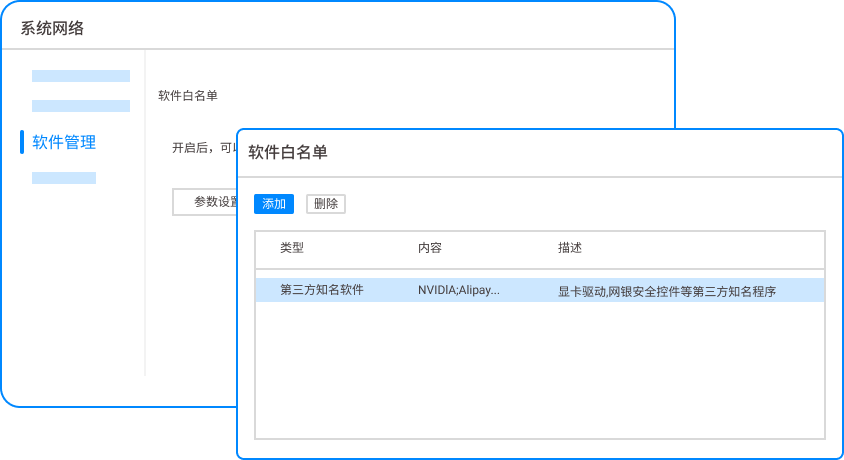 你別聽那些花俏的概念,咱搞企業管理的,要的是「落地」。洞察眼MIT系統,它不跟你講道理,它直接跟你講規矩。這套系統部署上去,相當於給你的每張圖紙、每行程式碼都配了24小時貼身保鑣。
驅動級透明加密,強迫保護 老闆,你別指望員工有自覺性。這套系統直接在作業系統底層發力,你管他是CAD圖紙還是SolidWorks模型,只要在咱們公司電腦上產生或修改,落地即加密。員工感覺不到任何操作,該畫圖畫圖,該保存。但文件一旦非法帶出公司環境,立刻變成亂碼。這叫“治未病”,從源頭就把洩密的路堵死了。
外發文件「拆牆」式管控 跟上下游夥伴發文件,是洩密的重災區。洞察眼MIT系統給你個「安全外發」功能。你可以為外發的圖面設定存取密碼、開啟次數、有效期限,甚至能鎖定只能在特定電腦上開啟。例如給代工廠發的模具圖,規定只能打開3次,過了今天就失效,對方就是想二次轉賣,手上的也只是一堆廢數據。
洩密風險「千里眼」式審計 很多洩密不是突然發生的,是員工有預謀的。這系統能即時監控所有對核心文件的操作。誰在凌晨兩點頻繁存取伺服器?誰在試圖用截圖軟體截取加密圖紙?誰插入了未經授權的行動裝置?這些行為,系統一秒鐘就能產生預警報告,推播到你手機上。你不需要天天盯著,但一旦有人動歪心思,你比他還早知道。
離職風險「斷捨離」式防範 技術骨幹離職,最害怕的就是「帶資離職」。洞察眼MIT系統能自動備份員工在最後工作週期內的所有作業記錄和檔案流轉。一旦發現有人批量打包原始碼或批量重命名圖紙,系統直接觸發阻斷,並保留完整證據鏈。將來真要對簿公堂,這就是鐵證,讓那些想帶資源跳槽的人先掂量掂量後果。
2、實體隔離+網閘方案
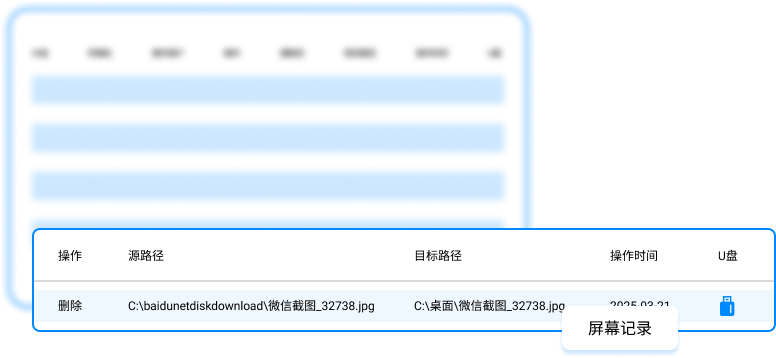 這法子屬於「笨辦法,但管用」。直接把研發部門的網路從公司大網切出去,搞個實體隔離。所有圖紙只能在內部封閉的區域網路流轉,想看圖紙,只能在特定的「開發終端」上操作。進出資料都得通過一個叫「網閘」的東西,人工審批。這方法壞處是成本高,員工工作不方便,查個資料還得換電腦,效率大打折扣。但對於那些保密等級極高的軍工或尖端製造業企業,這個「金鐘罩」式的笨功夫,依然是保底的硬防線。
3.傳統的浮水印+權限管理
 這個法子不少小公司愛用,說穿了就是「嚇唬人」。在圖面上鋪滿顯眼的浮水印,標註“XXX公司保密文件”,再把伺服器權限收緊,誰看什麼文件夾都得申請。這招防君子不防小人。真有內鬼想偷,拍螢幕、拍照,水印根本攔不住,照片裁切一下照樣能用。而且權限申請流程一多,研發老大天天找你簽字,反過來抱怨你阻礙創新。這只能算是入門級的手段,真遇到專業竊密,跟紙糊的沒兩樣。
本文來源:企業資訊安全智庫、資料防洩密技術研究院
主筆專家:陳振國
責任編輯:劉敏華
最後更新時間:2026年03月28日


 洞察眼MIT系統


 冀公網安備13019902001038號

