
文章摘要:圖面在手裡,核心在別人家伺服器上?這種事,見得太多了。乾了二十來年資料安全,最怕聽到老闆說「我司圖紙肯定安全」。得了吧,真安全的,壓根不會來問我。今天不整虛的,
圖紙在手裡,核心在別人家伺服器上?這種事,見得太多了。乾了二十來年資料安全,最怕聽到老闆說「我司圖紙肯定安全」。得了吧,真安全的,壓根不會來問我。今天不整虛的,直接上手,聊聊怎麼給圖紙上「鐵布衫」。
如何給圖加密?4種方法讓核心設計不外洩
1.部署洞察眼MIT系統
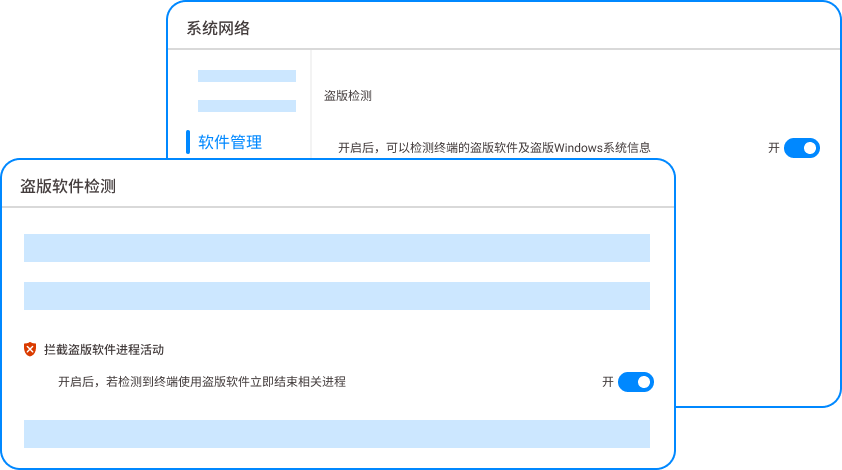
這套系統,算得上企業圖紙防洩密的“看門狗”,也是我現在給客戶最多推的方案。它不是單點防守,是一套組合拳,專治各種「無心之失」和「蓄意為之」。
透明加密,不改變員工習慣:裝上之後,員工照常用CAD、SolidWorks畫圖,文件在內部流轉、打開毫無感覺。一旦有人想透過微信、U盤拷走,或是寄到外部,檔案就會自動變成亂碼。老闆們最害怕的就是“我還沒反應過來,圖已經跑路了”,這套機制就是讓你連“反應”這個動作都省了。
離線管控,斷了外帶洩密的路:研發骨幹帶著筆記本回家加班,或是出差拜訪客戶,這是洩密高發場景。系統能設定離線策略,設備脫離公司網路環境後,檔案自動鎖死或進入受限模式。想在外網打開?必須走審批流程。這就把「不小心把公司家底落在咖啡館」的風險降到最低。
權限細分,圖面只給該看的人:不是所有員工都該看到完整設計圖。透過系統,可以精細到某個專案群組、某個資料夾,甚至某個CAD圖層的存取權限。搞結構設計的看不到電路板的最終封裝,外協廠商只能存取特定資料夾且無法列印。這叫做“最小權限原則”,從源頭掐滅越權訪問的可能。
外發管控,發給客戶的圖也能「遙控”:圖紙發給客戶或供應商,那是必須的,但發出去就失控了?這套系統能做到控制外發文件的生命週期。例如,發給供應商的圖面設定只讀、禁止列印、有效期限7天,甚至能綁定指定電腦才能開啟。過了期限,文件自動失效。這才是把圖紙安全從「家裡」延伸到了「家外」。
全盤審計,誰動了圖一目了然:不搞虛的,系統後台有完整的操作審計。哪天發現圖紙疑似洩露,直接拉日誌:誰在幾點幾分訪問了哪個文件,有沒有嘗試外發,有沒有插入U盤,全鏈條清晰。這不僅是事後追責,更是對內部人員的無形嚇阻。
2、硬體級加密USB/硬碟

給核心研發部門配發硬體加密USB或硬碟,算是個物理層面的笨辦法,但有時候真管用。這種U盤自備加密晶片,必須搭配專屬驅動或密碼才能讀取。圖紙存進去,插到別的電腦上就是亂碼。落地效果就是,即使員工「不慎」把U盤丟了,撿到的人也拿不到任何有效數據。缺點也很明顯,管理起來麻煩,幾十號人發出去幾十個,誰手裡有多少,用沒用公家的存私活,你根本管不過來。
3.雲端桌面或VDI(虛擬桌面基礎架構)
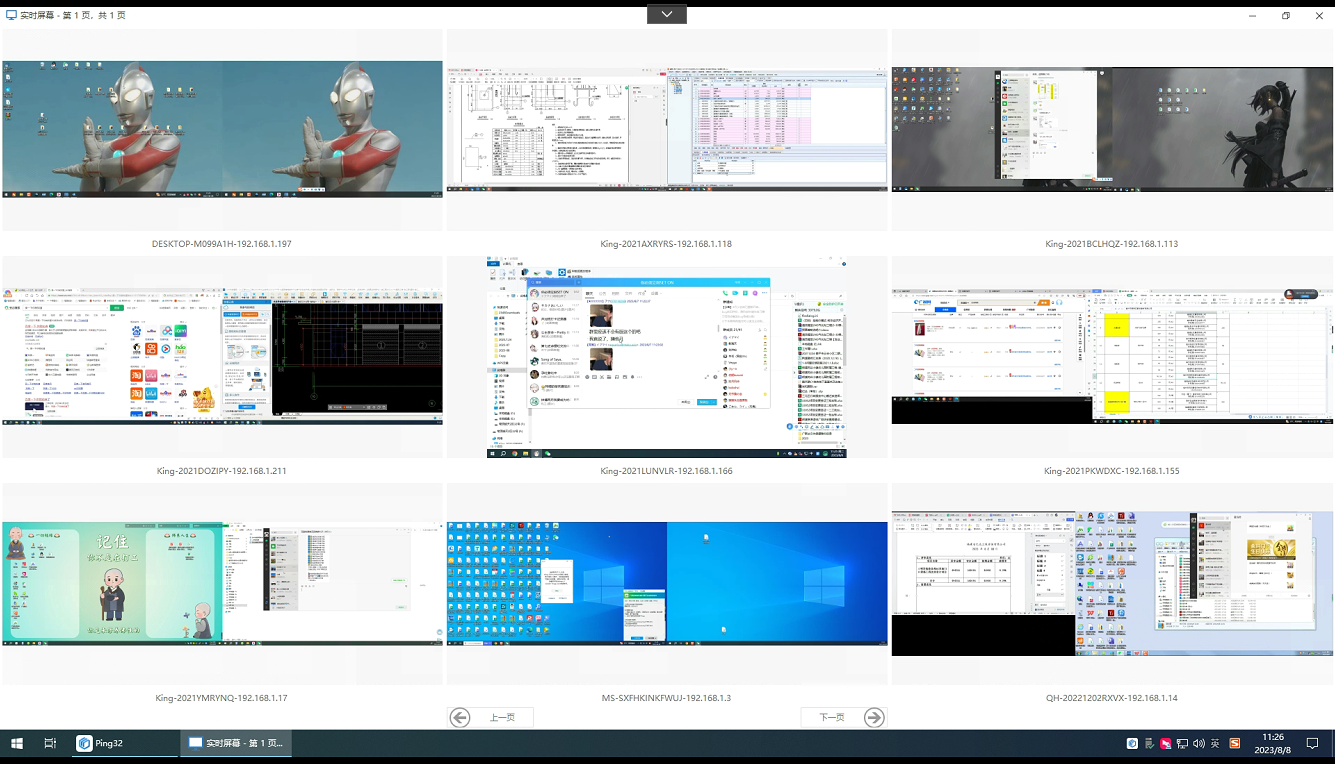
這招更狠,直接不讓你碰「圖面本圖」。所有設計工作都在雲端伺服器上完成,員工電腦就是個「顯示器」。圖紙資料從頭到尾不落地,你想拷貝?沒門。想截圖?後台有螢幕浮水印和截圖管控。好處是安全等級極高,壞處嘛…太貴了,對網路依賴強,而且一旦網路抖動,畫個圖都能卡成PPT,研發部門會跟你拼命。不是所有企業都扛得住這投入和體驗。
4.實體隔離與文件管控
把核心研發部門單獨拉到一個獨立網路裡,這台電腦只能存取內部伺服器,U口全封,外網不通。圖紙流轉全靠內部授權和紙質簽收單。這是最原始的「築高牆」策略,安全係數高,但效率也是真低。小企業可能覺得繁瑣,大企業用這套,跨部門協作能跑斷腿。只能作為核心資產的“壓艙石”,不適合作為日常作業的主流程。
本文來源: 安全內參、CIO之家、企業資料安全聯盟
主筆專家: 李建軍
責任編輯: 王海燕
最後更新時間: 2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

