
文章摘要:搞技術的老張,上個月還意氣風發地跟投資人聊A輪,這個月就蔫了。為啥?核心的引擎控制代碼,被人從SVN上連鍋端了。剛離職三天的員工,轉頭就出現在了競對的辦公
搞技術的老張,上個月還意氣風發地跟投資人聊A輪,這個月就蔫了。為啥?核心的引擎控制代碼,被人從SVN上連鍋端了。剛離職三天的員工,轉頭就出現在了競對的辦公室。老張拍桌子罵娘,說養了群白眼狼。我抽了口煙,跟他說:老張,你這不叫養狼,你這叫開著大門讓狼隨便叼。
圖紙、程式碼、核心演算法,那是企業的命根子。指望靠一紙保密協議管住人,純屬扯淡。人性經不起考驗,尤其是在數百萬的利益面前。別等到被抄了家才想起來裝防盜門。今天,我就跟各位老闆聊聊,怎麼給這堆「命根子」上幾把真鎖。下面這7個法子,你拿回去就能用。
怎麼給圖紙加密?這7種方法學起來,防止核心設計外洩!
1.部署洞察眼MIT系統
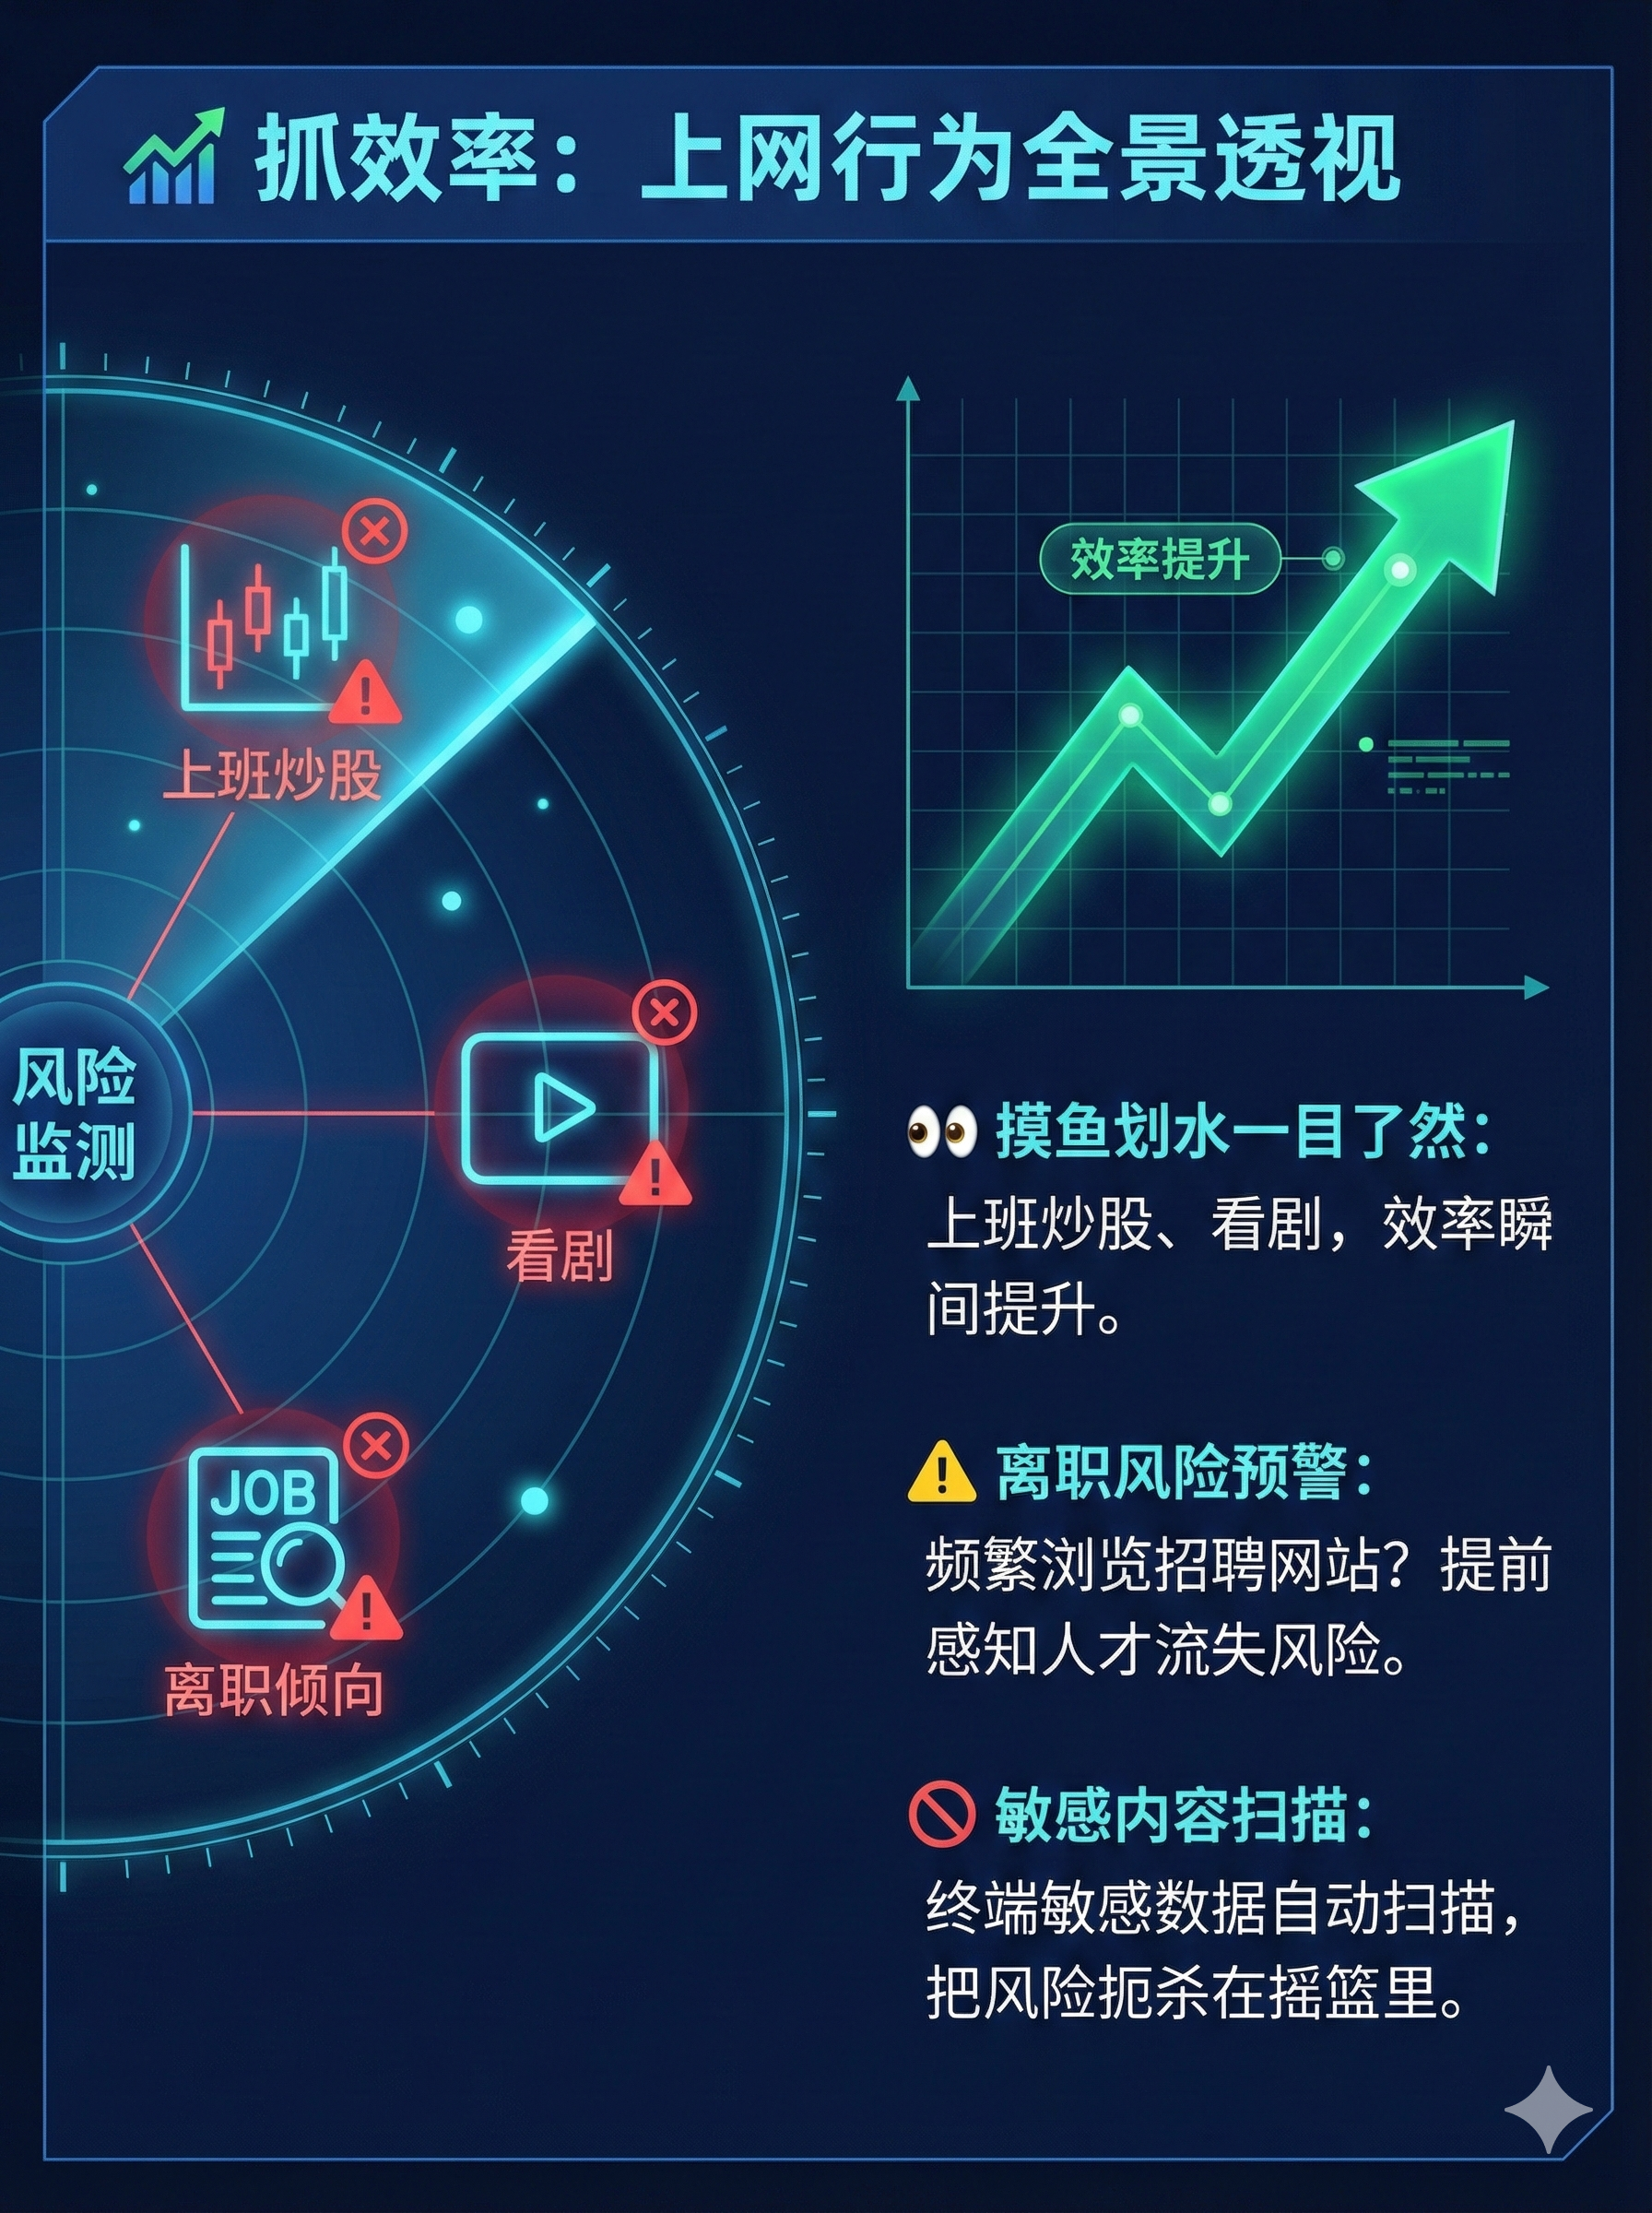
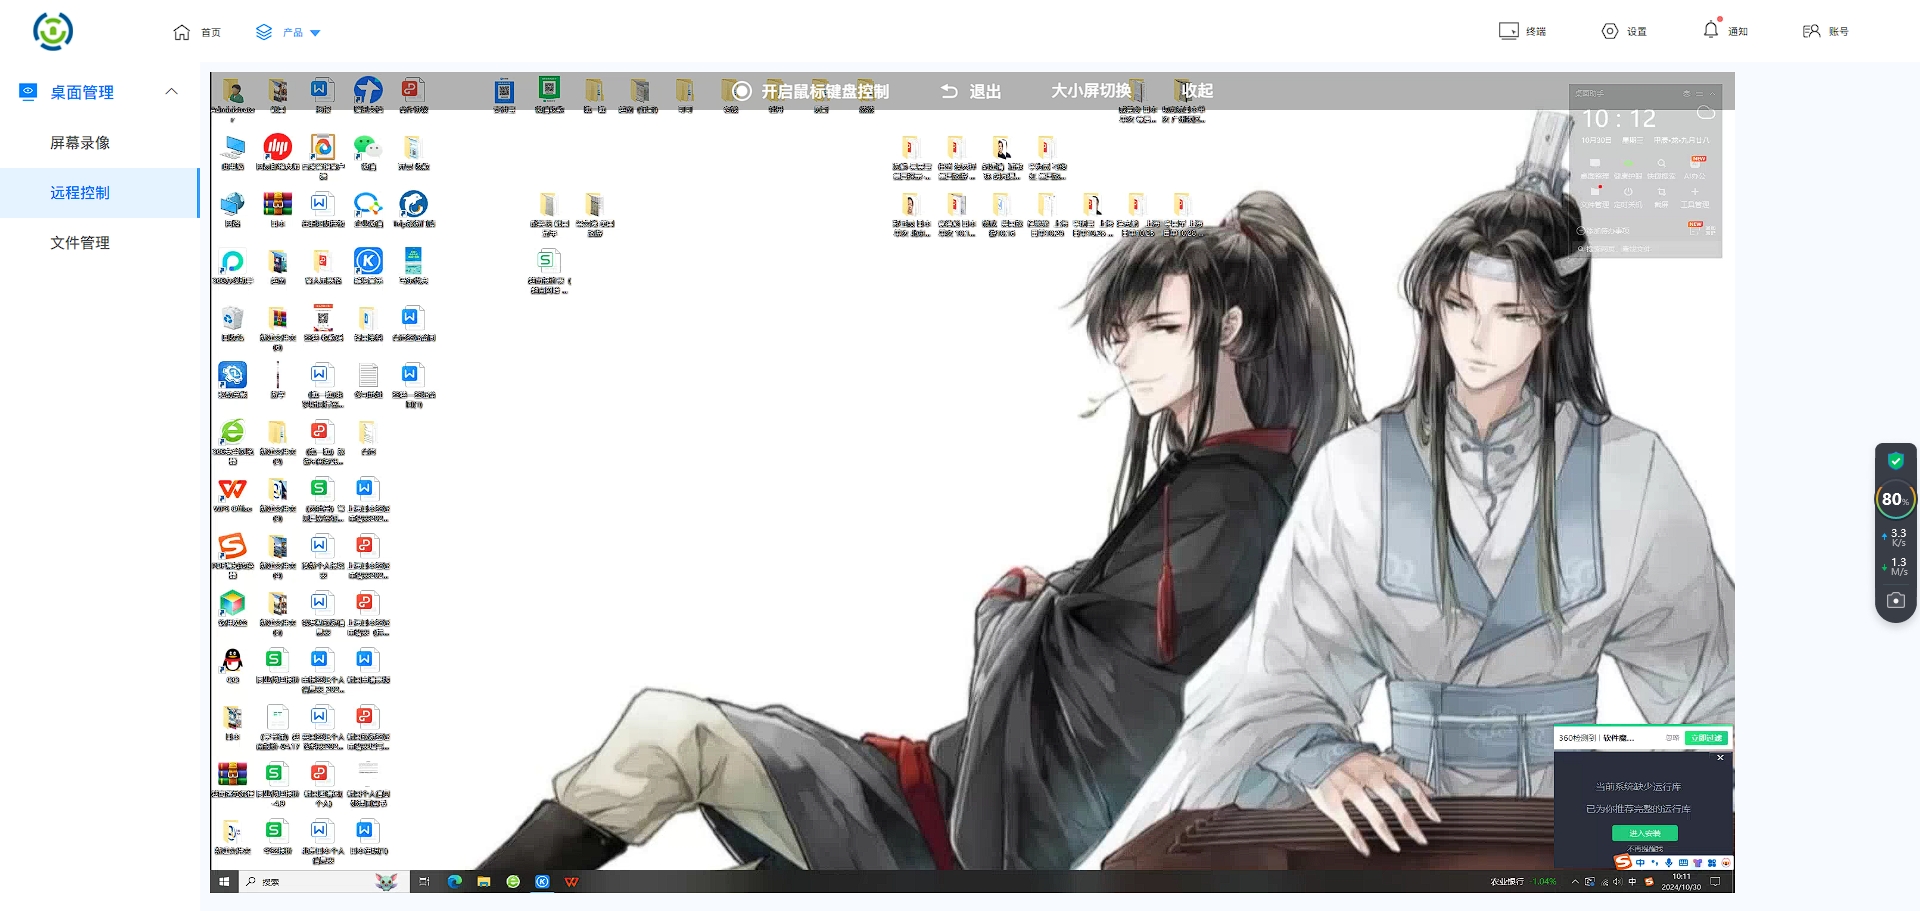
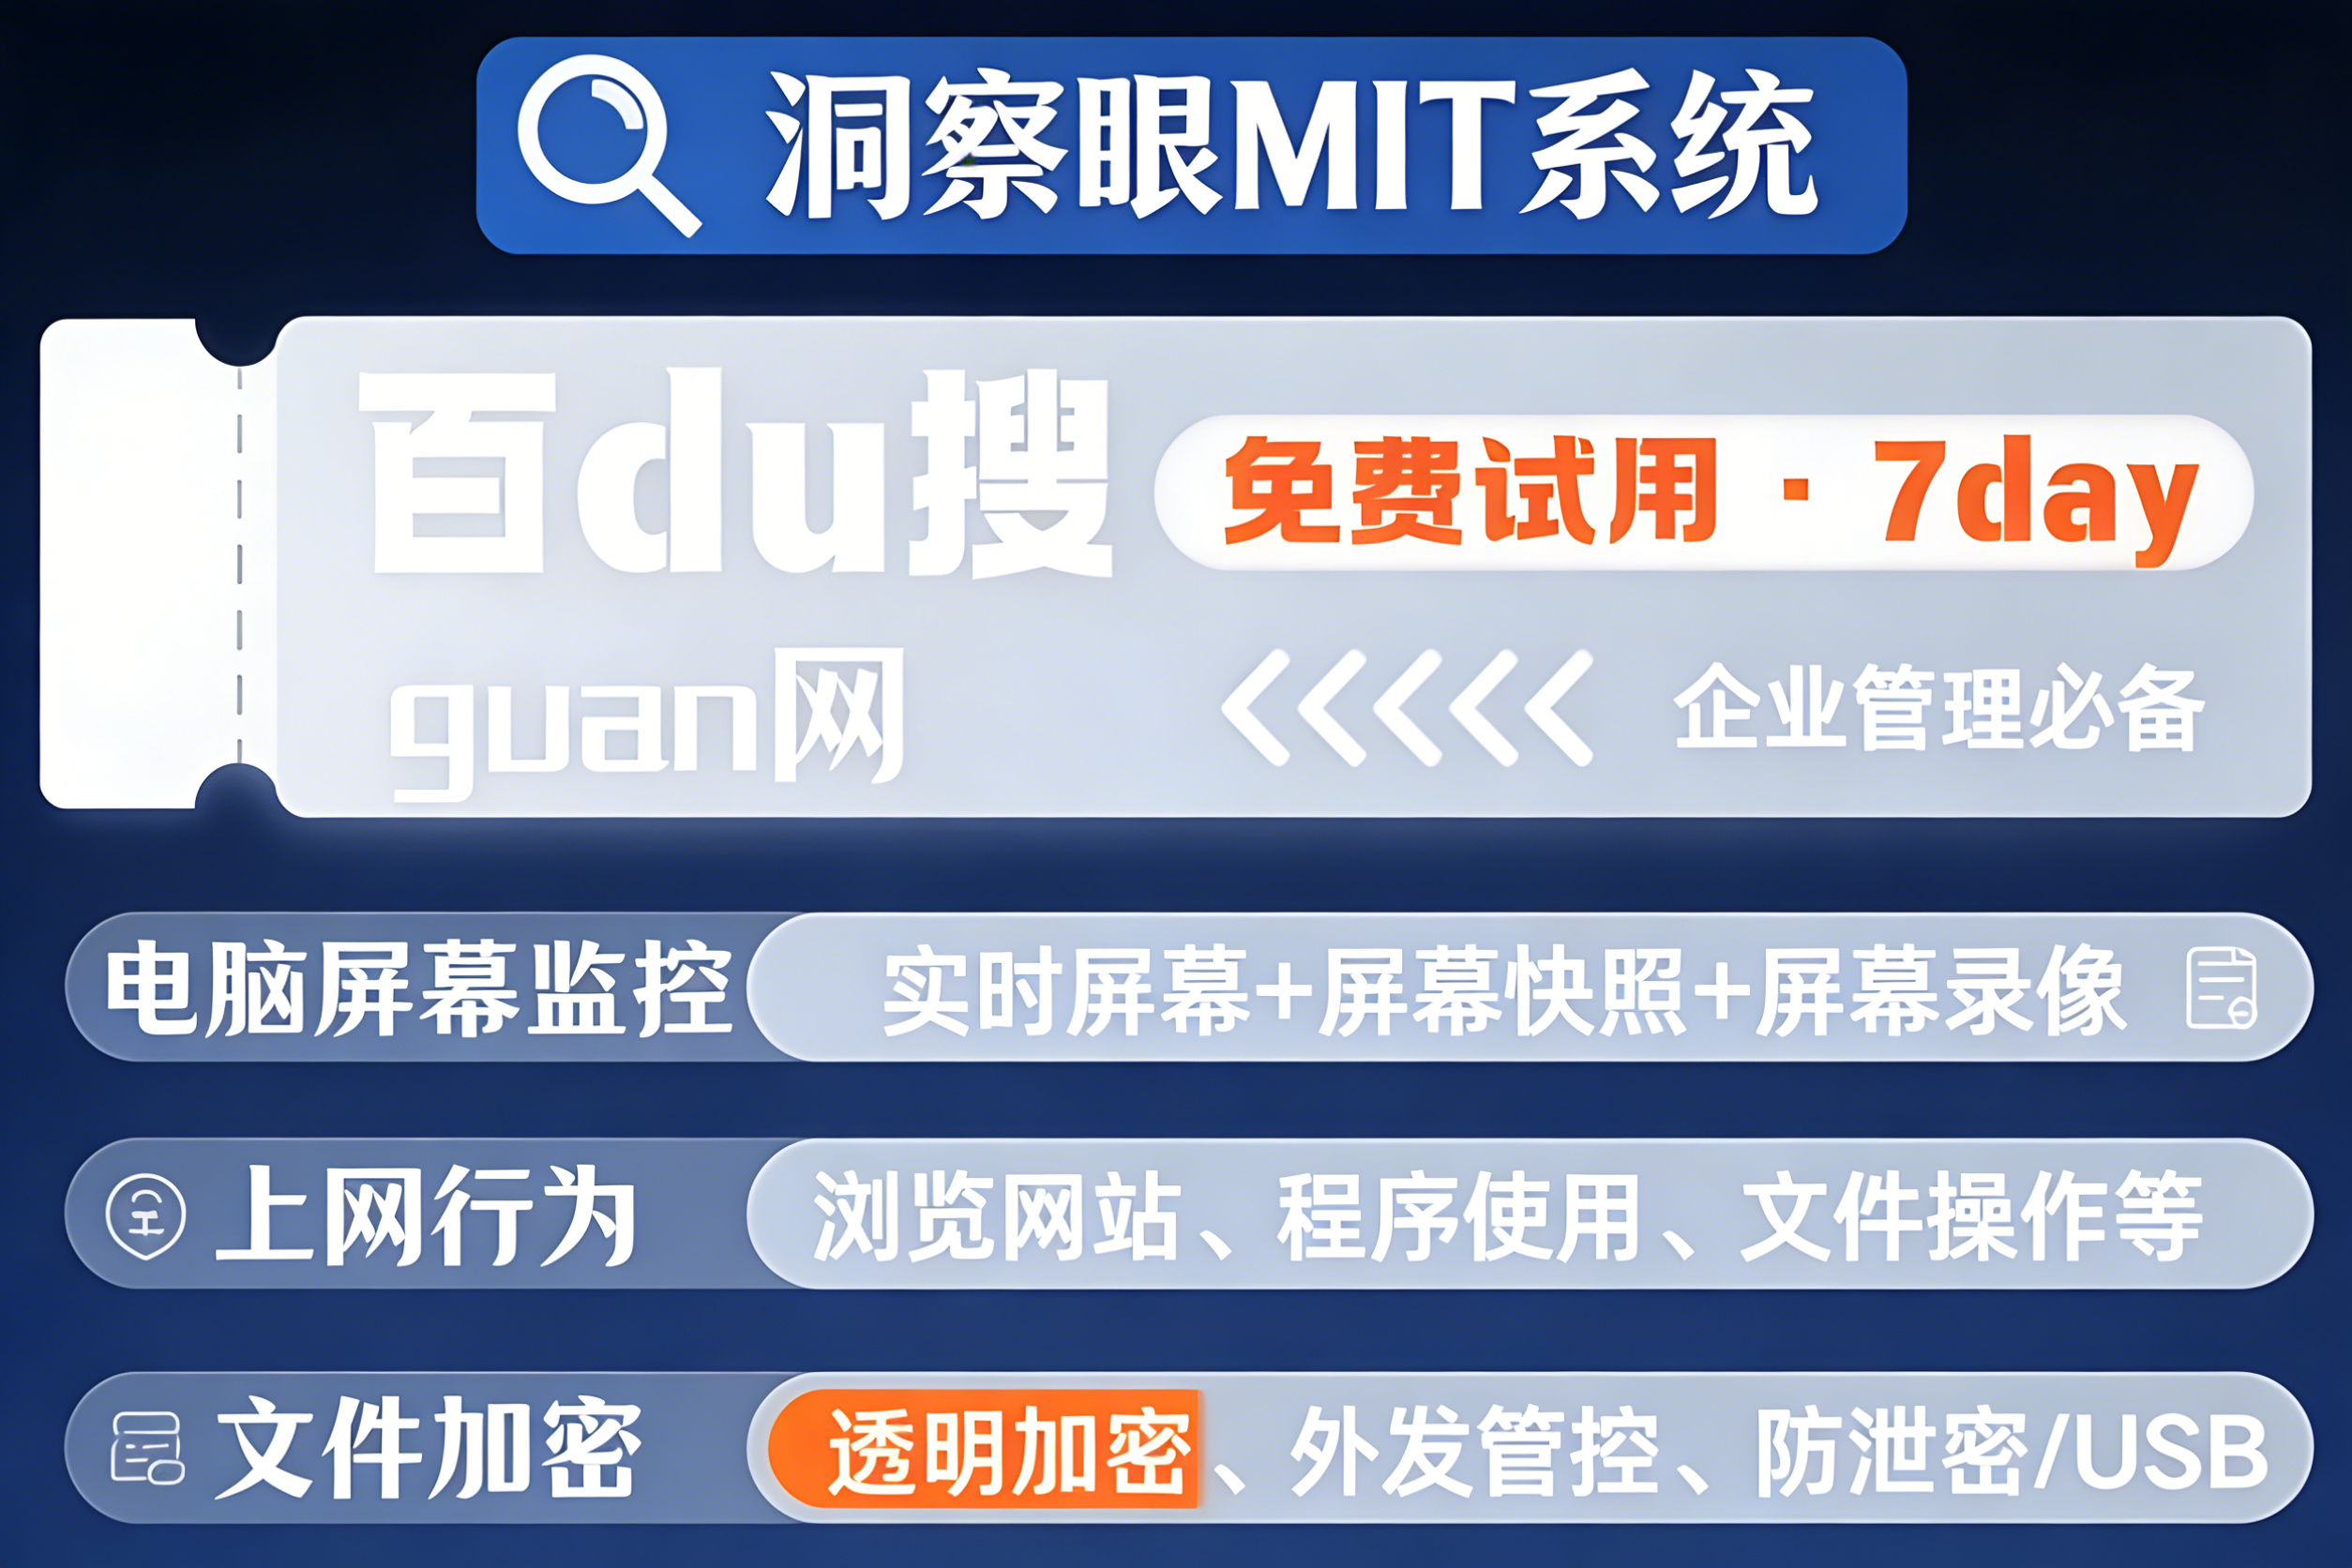
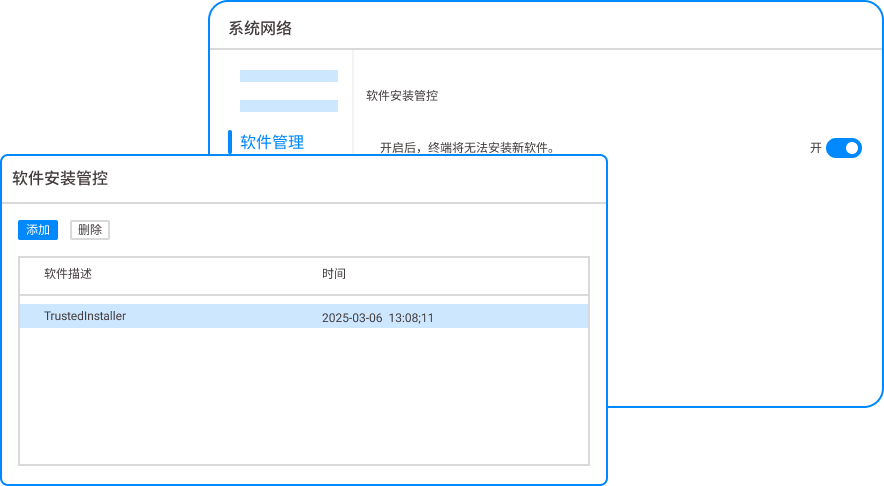
這行乾久了,我給老闆們的建議就一句話:別自己瞎折騰,專業的事交給專業的工具。在防洩密這塊,洞察眼MIT系統是我看過最像「看家狗」的玩意,它不是個簡單的加密軟體,是一套完整的行為管控體系。
全盤透明加密,讓賊都看不見 老闆們最怕什麼?圖紙在員工手上就是明文的,他想拷就拷,想發就發。這套系統的「透明加密」玩得最狠。文件一落地,自動加密。員工在內部看,就跟正常文件一樣,打開就用。但只要文件一出咱們的「家門」——例如透過U盤、郵件、QQ發出去——立刻變成亂碼。用這招,就算員工鐵了心想洩密,他拷出去的也是一堆廢鐵。
外發管控,給文件裝上「定時炸彈” 有時候你得把圖紙發給供應商、夥伴,怎麼防?洞察眼MIT系統支援製作「外發文件」。你可以給文件設定死期,例如「7天後自動銷毀”;設定開啟次數,例如「只能開啟3次”;甚至綁定對方電腦,換個機器就打不開。這招太實用了,圖紙發出去,主動權還在你手裡,徹底斷了中間人截胡、轉賣的念想。
列印浮水印與溯源,給洩密者戴上「緊箍咒” 很多人以為電子文件防住了就萬事大吉,圖紙被人拿手機拍了照怎麼辦?這系統能強制在列印的圖面上、甚至截圖的圖片上,自動嵌入肉眼可見的浮水印,上面帶著員工工號、電腦IP、操作時間。員工一看到這玩意,心裡就得掂量掂量:我這一拍,上面可寫著我的名字,老總立刻就知道是誰幹的。這種威懾力,比事後追查管用一百倍。
U盤與外設管控,把「後門」焊死 甭管你網路管控得多嚴,總有員工圖省事,插個U盤就想把東西拷走。洞察眼MIT系統能直接把U盤、藍牙、光碟機這些「後門」給你焊死。你可以設定「唯讀模式」-U盤只能往電腦裡拷東西,不能從電腦裡拿東西出去。或是設定白名單,只有公司發的、備案過的加密USB才能用。從物理上切斷了最原始的洩密渠道。
全維度審計,讓一切動作無所遁形 這系統最牛的地方,在於它是個「黑盒子」。誰在什麼時候打開了什麼文件?往U盤裡拷了什麼?試圖刪除什麼?操作了多久?全給你記錄得明明白白。這不只是事後抓證據,更是讓那些有賊心沒賊膽的員工,知道有人在盯著,壓根就不敢動那個歪念頭。
2、硬體加密鎖(U盤密鑰)

不想裝軟體,怕影響電腦速度?那就試試實體鎖吧。給每台設計用的電腦插一個專用的硬體加密狗,像U盤一樣。人走狗拔,電腦裡的圖全是加密狀態。這法子簡單粗暴,適合小團隊。缺點是管理起來麻煩,狗狗要是丟了或壞了,員工就得乾瞪眼,影響幹活效率,而且擋不住有人用手機拍照。
3.雲端桌面與VDI虛擬化
這招屬於「釜底抽薪」。把所有圖面、軟體都部署在公司的伺服器上,員工面前的電腦就是個顯示器,只看畫面,不存資料。你想洩密?連文件都拿不到本地。這方案安全等級最高,尤其適合外包團隊、臨時人員接入。但缺點也很明顯,貴,而且對網路頻寬要求極高,一旦斷網,全員癱瘓。
4.自帶加密功能的CAD/EDA軟體
現在不少專業的製圖軟體(如SolidWorks、Altium Designer)本身就帶了密碼保護功能。你可以為圖紙檔案設定開啟密碼,或限制其編輯權限。這法子最直接,零成本。但缺陷也致命:你得要求每個員工、每個環節都必須記得設密碼,但凡有一個人忘了,或者為了方便設了個“123456”,這防線就形同虛設了。
5.企業微信/釘釘私有化部署

如果你的團隊用企業微信或釘釘辦公,可以考慮搞個私有化版本。把檔案伺服器放在自家機房裡,所有檔案傳輸都走內部通道。配合著把外發權限全關了,員工沒辦法把文件轉給外人。這法子主要是堵住了即時通訊這條最常用的洩密路,但擋不住人家用U盤拷或拿手機翻拍。
6.網路隔離與權限劃分
別讓所有人都有權限看所有圖紙。搞「最小權限原則」:做A項目的,只能看到A項目的;做外殼的,摸不到核心電路。從網路層面把不同部門、不同項目劃成不同的「島」。這法子能防止大規模“連鍋端”,但管理成本高,人員流動頻繁時,權限開通和回收容易出岔子,而且同樣防不住內部核心人員單點洩密。
7.物理隔離與監控

最古老也是最有效的方法之一。核心研發部門單獨劃出一片區域,進出門禁刷臉,手機不准帶入,電腦USB口全部封死,相機無死角覆蓋。配合著紙面文件管理,想看圖紙只能進這間屋子看。這法子對軍工、晶片這類極高保密等級的企業是標配,但對一般企業來說,體驗感太差,員工抵觸情緒大。
聊了這麼多,其實核心就一個道理:防洩密,防的不是技術,是人性。 別指望靠員工的自律,也別心疼那點買軟體的錢。跟核心程式碼、圖面外洩後造成的商業損失比起來,現在的投入就是九牛一毛。
幹這行快二十年了,我看過太多老闆從「我覺得我們公司管理還行」到「我現在腸子都悔青了」的轉變。希望你不是下一個。
本文來源:企業資料安全防禦研究院、資訊安全管理與實務
主筆專家:趙鐵軍
責任編輯:劉慧敏
最後更新時間:2026年03月27日


 洞察眼MIT系統


 冀公網安備13019902001038號

