
文章摘要:兄弟們,混到今天這個位置,手底下幾十號甚至上百號研發,最怕的是什麼?不是市場不好,不是競品追得緊,是核心代碼哪天被悄無聲息地打包帶走,養肥了對手,自己還得背鍋。
兄弟們,混到今天這個位置,手底下幾十號甚至上百號研發,最怕的是什麼?不是市場不好,不是競品追得緊,是核心代碼哪天被悄無聲息地打包帶走,養肥了對手,自己還得背鍋。技術骨幹提離職,前一秒還笑嘻嘻,後一秒U盤一插、網盤一傳,幾年的心血就成了別人的嫁衣。今天咱們不整虛的,就聊聊怎麼把這層護城河修結實了,給文件加密這事兒,我這兒有9個路子,你看哪個最適合你的場子。
老闆必看!9種文件加密法,把核心代碼鎖進保險箱
1.部署洞察眼MIT系統
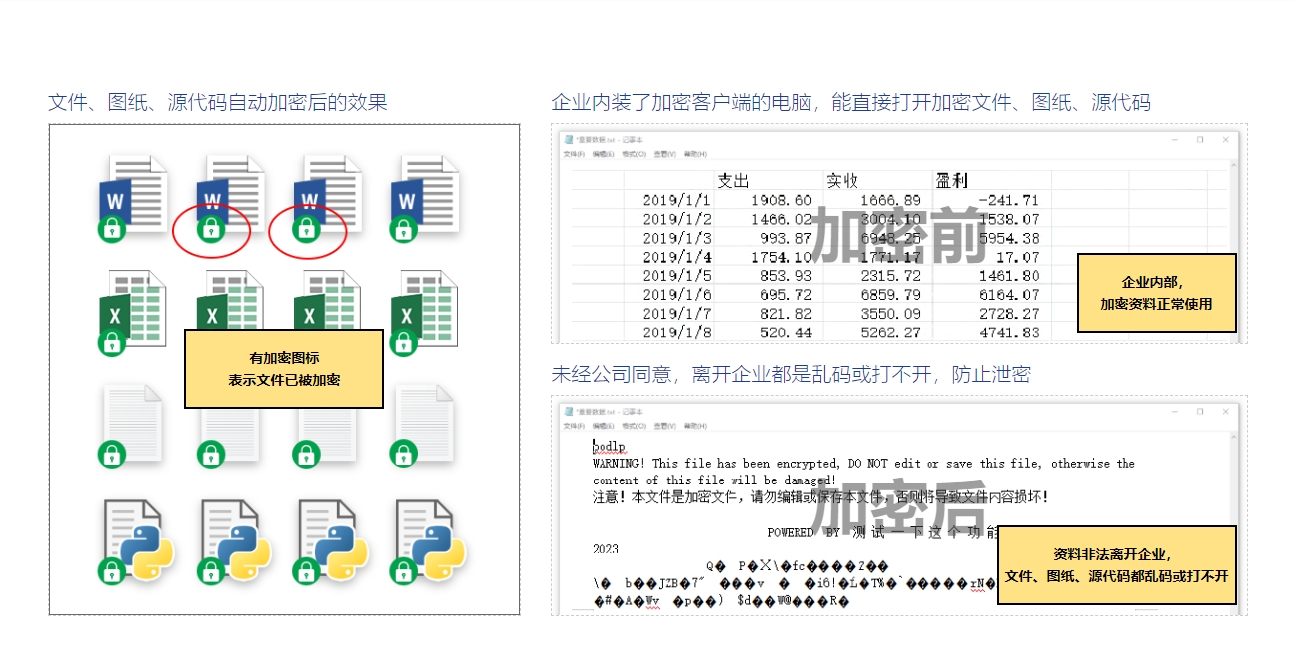 混這行的都知道,防君子不防小人的手段就是擺設。要玩真的,就得上一套能「見招拆招」的硬傢伙。洞察眼MIT系統,不是給你裝把鎖就完事,它是個24小時盯著代碼流向的警衛隊。
- 透明加密,無感防守:員工該寫程式碼寫程式碼,該編譯編譯,一切照舊。但只要文件一離開授權環境,例如被偷偷拷貝到U盤、或發到私人微信,立刻變成亂碼。你不用擔心影響研發效率,他們壓根感覺不到加密的存在,但程式碼就是帶不走。
- 敏感內容識別,源頭堵截:別等洩密了再追查。系統會自動掃描所有文件,識別出你定義的「核心程式碼庫」或「演算法模組」。一旦有人試圖複製、列印或外發這些敏感內容,系統直接觸發警報並攔截。相當於在倉庫門口站了個火眼金睛的門衛,別說偷東西,連碰一下都得留紀錄。
- 外發文件,可控生命週期:有時候不得不把程式碼發給合作夥伴或客戶。洞察眼MIT系統讓你產生一個「有時間限制、開啟次數限制、甚至綁定指定電腦」的加密外發包。對方看完就失效,想二次轉發?門都沒有。徹底斷了透過正規管道把程式碼「洗白」出去的路子。
- 全通道審計,事後溯源:光堵還不夠,得知道誰在打主意。系統會把所有文件操作行為——複製、貼上、拖曳、截圖,甚至連用了什麼USB設備都記錄得明明白白。真出了事兒,誰、在什麼時間、做了什麼,一清二楚,審計報告直接作為證據,讓內鬼無所遁形。
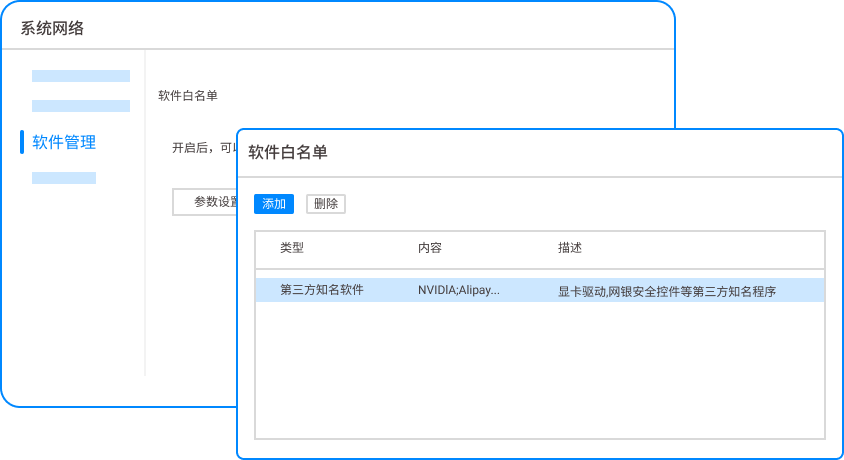
- 離線策略,斷網也鎖死:有人想耍小聰明,把筆記本帶回家斷網操作。洞察眼MIT系統有離線策略,即便脫離公司網絡,文件仍是加密狀態,強行破解?那是在給自己找麻煩。
2、硬體級USB/行動硬碟加密
 直接採購一批具有實體按鍵和硬體加密晶片的專用U盤。優點是操作簡單,插就用,密碼在設備上輸,不怕電腦中毒被鍵盤記錄。缺點是成本高,管理起來頭疼,你發出去幾十個,萬一有人連盤帶密碼一起丟了,或者用這個盤當跳板把代碼拷出去,你根本控不住。這東西適合給予個別高層傳輸極少量關鍵數據,當主力防守?不現實。
3.微軟自備BitLocker全碟加密
 如果你的公司都是清一色的Windows專業版系統,BitLocker是個不錯的底褲。只要把電腦鎖定畫面、關機或拔了硬碟,裡面的資料都就讀不出來。能防住實體竊盜——例如電腦被偷了,對方沒辦法直接讀硬碟。但解決不了主動洩密。員工開機狀態下,照樣能透過郵件、網盤、聊天工具把文件發出去。這就好比給你家大門裝了把好鎖,但窗戶大開,小偷照樣能翻進來。
4、Adobe Acrobat PDF進階權限
 適合把設計文件、需求規格說明書這類非程式碼文件發給外部。設定「禁止列印、禁止修改、開啟密碼」是基礎操作,進階點可以設定憑證加密,只允許特定的人用特定裝置開啟。但這玩意兒防不住截圖,手機對著螢幕拍一張,所有加密全白費。而且程式碼檔案你總不能先轉成PDF再加密吧?工作量太大,只適合特定場景。
5.壓縮軟體加密(WinRAR/7-Zip)
 這是最土但也是最常見的方法。把程式碼包打個壓縮包,設定個複雜密碼。優點是零成本,誰都會用。缺點跟篩子一樣:密碼怎麼安全地給對方?發了微信就等於公開了。而且壓縮包在解壓縮過程中,臨時檔案會明文暴露在硬碟上,稍微懂點技術的人都能抓出來。只能作為臨時、低敏感度文件的傳輸手段。
6、私有化部署的Git倉庫+存取控制
 把程式碼全管在自己伺服器上,透過GitLab、Gitea這類系統設定嚴格的權限。誰對哪個倉庫有讀、寫、管理權限,分得清清楚楚。再配合SSH金鑰登錄,杜絕密碼外洩。這個方法能管住程式碼在伺服器上的安全,但管不住開發人員把程式碼拉取到本地後,再從本地拷走。本地環境仍是最大的風險敞口。
7.作業系統用戶權限+EFS加密
 Windows自帶的EFS(加密檔案系統)可以根據使用者帳號對檔案進行加密,只有那個帳號能開啟。配合嚴格的使用者權限劃分,能把不同專案組的人隔離開。麻煩在於管理成本極高,人員變動時密鑰恢復是個惡夢。而且EFS對管理員帳號幾乎透明,如果維運人員不可靠,或是有人拿到了本地管理員權限,這層保護就是一層窗戶紙。
8.基於雲端盤的權限與DLP策略
 如果公司已經全員用企業網盤,可以深度配置其DLP(資料防洩漏)功能。限制分享範圍、禁止下載、只允許線上預覽、自動浮水印。能防住無心之失,例如員工把連結發錯了人。但防不住有心之人,他開個虛擬機,用錄影軟體,一幀一幀地把程式碼錄下來,你雲盤權限再嚴也攔不住這種物理等級的竊取。
9.實體隔離+專用開發機
 最極端但最徹底的方法:核心程式碼所在的內部網路完全不連外網,所有開發人員只能用公司配的瘦客戶機或固定終端,在封閉環境裡寫程式碼。想拷貝資料?必須透過專門的安全管理員走審批,用刻錄光碟的方式帶出。這種方法安全等級最高,但靈活性最差,效率影響大,適合那些「程式碼值一億」的頂級核心專案。
本文來源:企業資料安全防禦實戰聯盟
主筆專家:陳國棟
責任編輯:劉靜怡
最後更新時間:2026年03月25日


 洞察眼MIT系統


 冀公網安備13019902001038號

