
文章摘要:各位老闆,咱開門見山。搞技術研發的,最怕什麼?不是專案延期,是核心程式碼被人一鍋端走。前腳技術骨幹提離職,後腳競品就上線了跟你一模一樣的功能。這種事兒,見的太多了
各位老闆,咱開門見山。搞技術研發的,最怕什麼?不是專案延期,是核心程式碼被人一鍋端走。前腳技術骨幹提離職,後腳競品就上線了跟你一模一樣的功能。這種事兒,見的太多了。員工用U盤一拷、QQ一傳、甚至拍照帶走,防不勝防。今天不跟你整那些虛頭巴腦的理論,直接上乾貨,聊聊怎麼把核心代碼這個「命根子」真正鎖進保險箱。
老闆必看:7種文件加密方法,從根源杜絕核心代碼「一夜蒸發”
1.部署洞察眼MIT系統
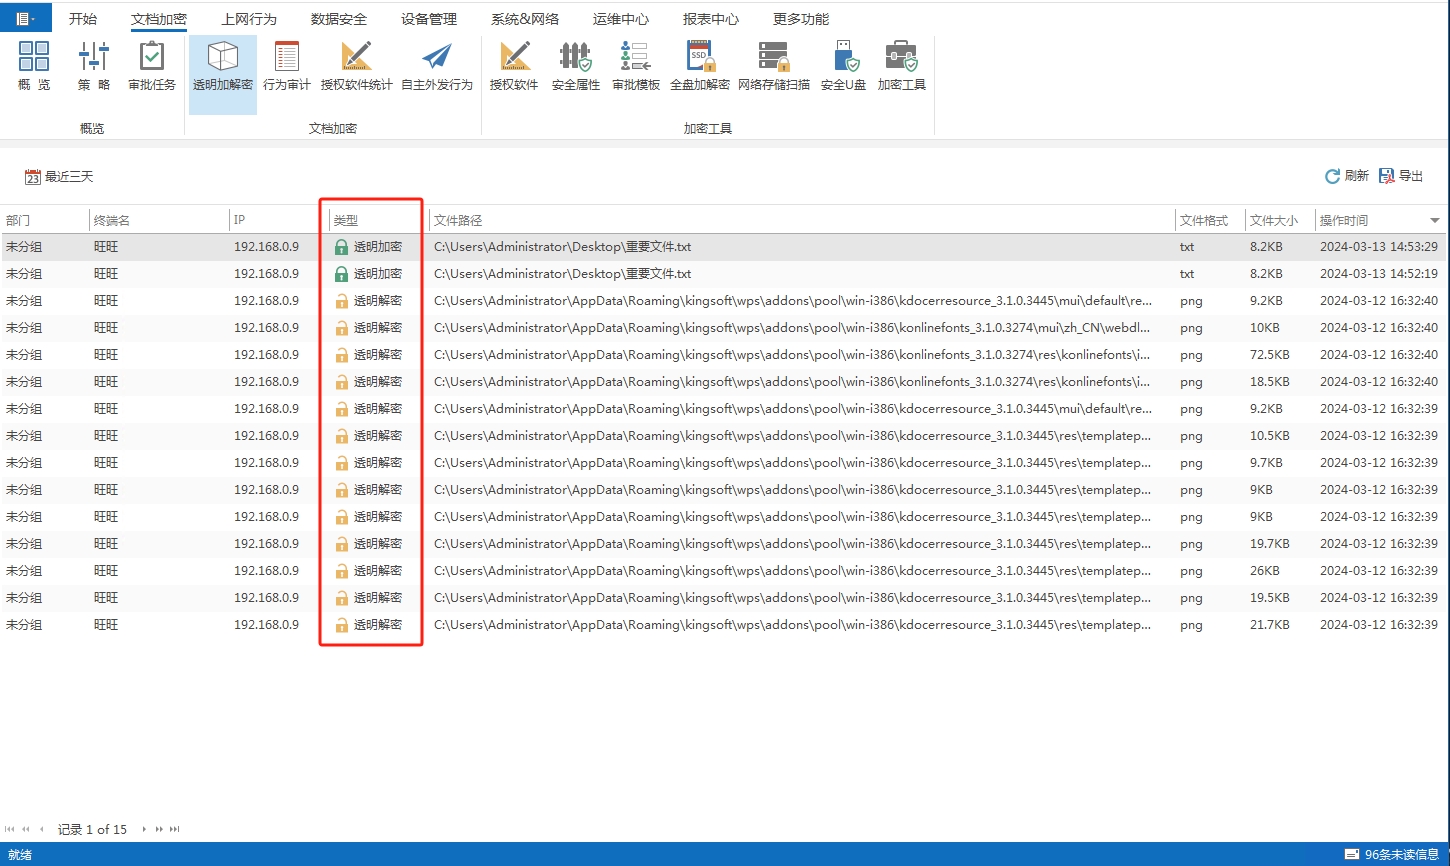 市面上工具一堆,但真正能讓老闆睡個安穩覺的,還得是這種企業級的縱深防禦體系。洞察眼MIT系統,幹的事兒就是“強制合規”和“無感加密”,讓安全不依賴員工的自覺性。
透明加密,強行鎖死: 代碼在伺服器上是密文,員工拖到本地,系統自動強制加密。員工根本感知不到加密過程,正常用VS、IDEA寫程式碼,保存即加密。但你想把程式碼複製到U盤、微信發出去?發出去的就是亂碼。這招直接堵死了「無意洩密」和「惡意拷貝」的路子。
外發管控,斷了「私活」念想: 總有商務對接或外包協作需要外發程式碼。普通加密軟體管不住這個。洞察眼MIT系統能產生“外發受控文件”,你可以設定開啟次數、有效期限、甚至指定只有對方的機器才能打開。文件發出去,控制權還在你手裡,杜絕了核心程式碼被轉手賣給第三方的風險。
權限劃分,研發也得「對號入座」: 不是所有研發都得看到全部程式碼。這套系統能做到精細到資料夾、甚至具體文件類型的存取控制。前端只能動前端程式碼,核心演算法庫只對架構師開放。權限邊界劃清了,內部竊取的難度呈指數上升。
洩密追踪,事後也得有個交代: 萬一真出了事兒,不能抓瞎。系統自備全盤日誌,誰在幾點幾分,試圖拷貝、印製、截圖了什麼文件,全程留痕。查起責來,證據鏈清晰,既能震懾內鬼,也是法律訴訟的鐵證。
2.Windows自備BitLocker,給硬碟上把鎖
 如果公司預算有限,或是針對個人筆記型電腦,Windows自備的BitLocker是個基礎選擇。它加密的是整個硬碟。電腦丟了,別人把硬碟拆下來也讀不出資料。但落地效果有限,它防丟不防內。員工開機狀態下,程式碼還是裸奔狀態,防不住主動洩密。
3.壓縮軟體加密碼,簡單粗暴
 用WinRAR或7-Zip,把程式碼打包,設定一個複雜密碼。這是最土的方法,適合臨時傳輸。風險在於密碼傳輸過程容易洩露,一旦密碼被分享,文件就完全失控。只適合偶爾傳點非核心資料,核心程式碼這麼乾,等於裸奔。
4.Office自備文檔加密,針對設計文檔
 對於技術方案、架構圖這類文檔,Word和Excel都支援「用密碼進行加密」。設定密碼後,開啟檔案必須輸密碼。操作簡單,但管理成本高,每個文件密碼不一樣,記不住;一樣的話,一個洩漏全完蛋。適合個人保管少量敏感文檔,不適合團隊協作。
5、雲盤私有化部署,管住儲存端
 自己搭建一套企業雲端碟(如Nextcloud),所有程式碼統一記憶體、統一管。優點是能集中控制,配合帳號權限,能阻止員工隨意下載到本地。缺點是如果員工把程式碼從雲端盤同步到本地,本地文件就脫離了管控。必須配合終端的DLP(資料防洩漏)策略才有用。
6.硬體加密USB,物理隔離
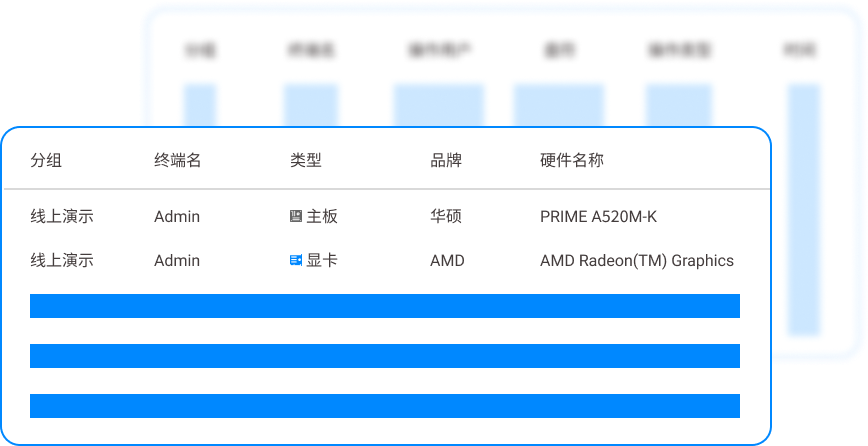 給核心高階主管或運維配置帶有實體按鍵的加密USB。這種U盤內建加密晶片,輸入密碼才能存取。好處是物理隔離,駭客遠端拿不到。壞處是U盤本身容易遺失,且不適合高頻代碼互動場景。研發一天來回插拔十幾次,體驗極差,根本推行不下去。
7.網路隔離與虛擬桌面,程式碼不落地
 把開發環境搬到雲端或堡壘機裡,員工本地只顯示畫面,程式碼不落地。這招防洩密效果拔群。但投入巨大,對網路要求極高,卡頓一下開發效率就崩了。適合金融、軍工等對安全需求極高的產業,一般網路公司搞這個,成本扛不住,研發也罵娘。
本文來源:企業資訊安全聯盟、資料防洩漏技術白皮書
主筆專家:陳國棟
責任編輯:劉敏
最後更新時間:2026年03月25日


 洞察眼MIT系統


 冀公網安備13019902001038號

