
文章摘要:在數位轉型浪潮下,企業網路已成為業務營運的核心樞紐。某天,公司IT經理王濤與部門主管李娜的對話引發了深思—— 「王經理,最近發現有人上班時間頻繁訪問非工作相關
在數位轉型浪潮下,企業網路已成為業務營運的核心樞紐。
某天,公司它經理王濤與部門主管李娜的對話引發了深思—— “王經理,最近發現有人上班時間頻繁造訪非工作相關網站,甚至傳出資料外洩預警,我們該怎麼辦?”
“確實需要加強內網監控,但傳統方法要麼效率低,要麼成本高。其實有6個簡單高效的方法能兼顧安全與合規……”
網路安全隱患無所不在,員工不規範上網行為可能成為突破口。本文將盤點這些實用方法,協助企業精準管控內網行為,防範風險的同時提升效率,建議碼住備用!
一、部署洞察眼MIT系統
功能:
洞察眼麻省理工學院系統透過軟體部署,提供多維度的監控與管理功能:
● 上網行為深度追蹤:全面記錄網站存取、應用程式使用、郵件收發及聊天內容,結合人工智慧技術識別高風險操作(如經常訪問非法網站、敏感資訊外傳等)。
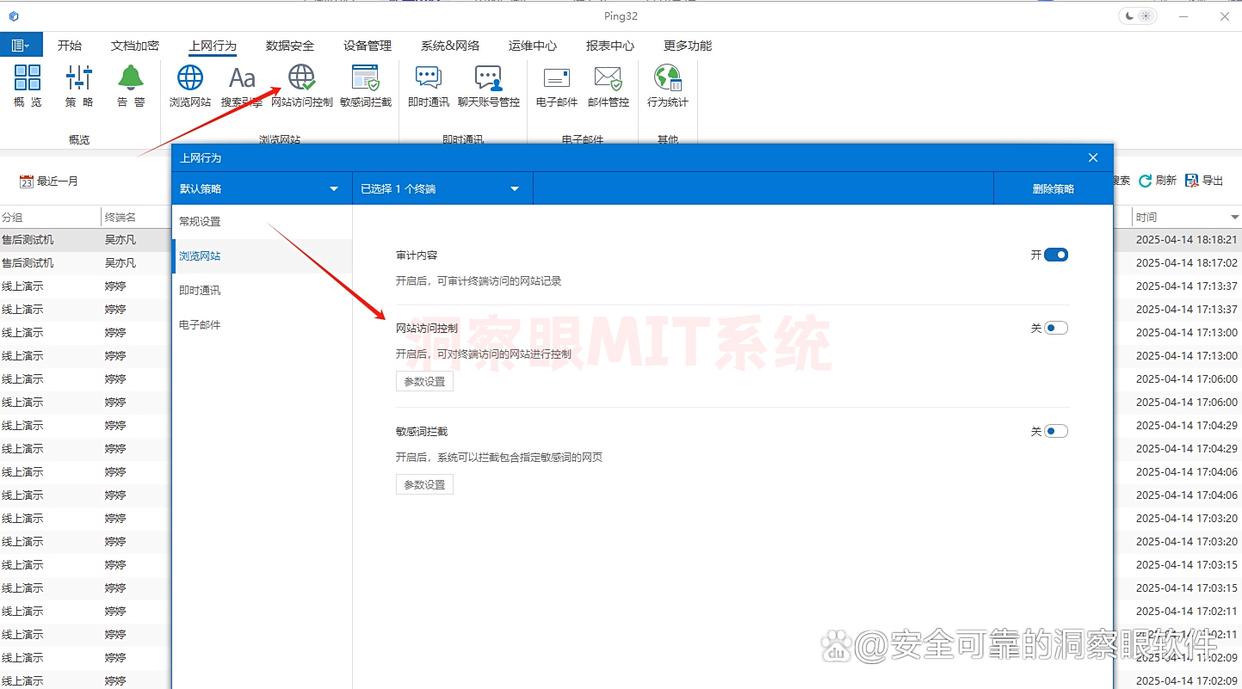
● 網站存取管控:詳細記錄網站的瀏覽記錄,並可透過設定網站黑白名單,一鍵限制存取與工作無關的網站(娛樂、遊戲、購物),讓員工專注工作,提高工作效率。
● 人工智慧異常行為分析與預警:透過機器學習模型分析使用者操作模式,自動辨識異常行為(如深夜批次下載檔案、非工作時間高頻操作),產生風險報告並即時推送警報。
● 遠端控制與效率統計:支援一鍵遠端鎖定螢幕、停用特定軟體或設備,統計員工上網時間、工作效率數據,協助管理者最佳化資源配置。
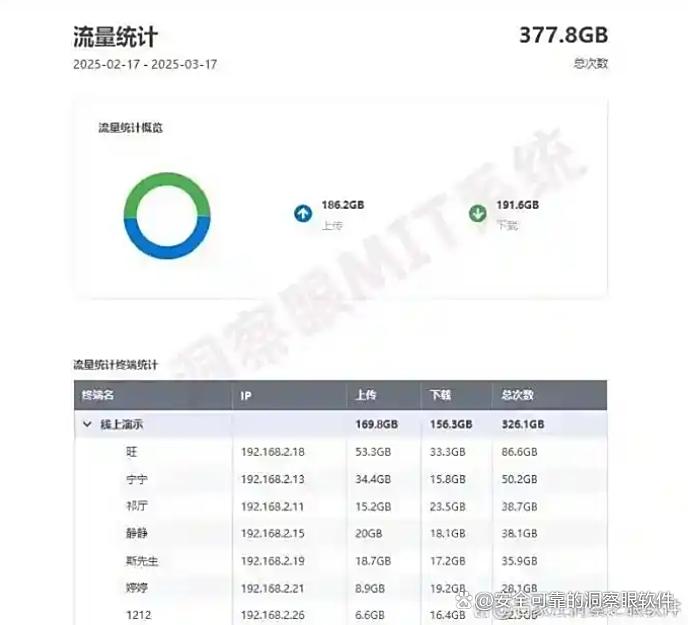
● 流量監測:即時監控網路整體以及各用戶、各應用程式產生的網路流量,透過直覺的圖表、數據展示流量大小、流向、變化趨勢等信息。
應用人群:
適用於各類規模的企業管理者,尤其是金融、製造、科技等行業需滿足合規審計(ISO 27001、一般資料保護條例等)、保護核心資料安全,或希望提升員工效率的場景。
評分:★★★★★
二、網路層微分段+零信任架構
功能:
透過微分段技術將網路劃分為多個安全區域,結合零信任原則實現:
● 網路最小權限劃分:基於使用者身分、裝置狀態及應用程式需求動態分配存取權限,僅允許必要的最小權限通訊。
● 流量隔離與監控:每個業務單元獨立流量通道,即時監控並阻斷異常流量(如未知連接埠通訊、大檔案非法傳輸)。
● 動態身分認證:採用多因素認證(藝術碩士)與持續信任評估,確保每次訪問均通過安全驗證,防止身份冒用。
● 橫向攻擊防護:即使內部設備被入侵,微分段機制也能限制攻擊擴散,保護其他區域安全。
應用人群:
適合中大型企業、金融機構、醫療產業等對網路安全要求極高且需對抗進階持續性威脅(易於)的場景,特別是存在跨部門協作或複雜網路架構的企業。
評分:★★★★☆
三、AI行為分析(UEBA)+風險評分
功能:
利用使用者實體行為分析(歐洲聯盟)系統,結合機器學習實作:
● 行為基線建模:分析使用者常規操作習慣(如存取時間、文件類型、應用使用頻率),建立個人化行為模型。
● 異常檢測與風險評分:即時比較當前行為與基線,識別偏離操作(如非權限存取敏感資料、異常登入地點),並為每個事件分配風險評分,優先處理高風險事件。
● 多重來源資料關聯:整合網路日誌、終端活動、身分認證等多維度數據,深入挖掘潛在威脅(如內部資料竊取、惡意軟體傳播)。
● 自動化回應:根據預設規則觸發預警或自動阻斷(如高風險操作立即鎖定畫面),降低人工幹預延遲。
應用人群:
適用於中大型企業、政府機構、科技研發部門等需防範內部威脅、資料竊取或惡意操作的場景,特別適合大量敏感資料的產業。
評分:★★★★☆
四、容器化日誌管理與威脅狩獵
功能:
採用容器化技術部署日誌管理系統,結合威脅狩獵工具:
● 分散式日誌擷取:自動從伺服器、終端機、網路設備收集大量日誌數據,支援彈性擴展與高吞吐量處理。
● 智慧威脅搜尋:透過自訂查詢(如特定智慧財產、檔案操作關鍵字)或預置規則(如「深夜高頻檔案刪除」),主動搜尋潛在威脅線索。
● 互動式分析介面:視覺化日誌關聯與事件時序回放,快速定位攻擊路徑、行為源頭及受影響範圍。
● 自動化狩獵與回應:預設規則觸發自動化調查流程,減少安全團隊手動分析工作量。
應用人群:
適合擁有複雜它架構的中大型企業、雲端服務供應商,以及需要高效處理大量日誌、快速回應進階威脅的安全團隊或合規部門。
評分:★★★★☆
五、區塊鏈數據審計與不可篡改記錄
功能:
將關鍵上網行為記錄(如敏感文件存取、違規操作)寫入區塊鏈,實現:
● 資料不可篡改:所有審計記錄分散式儲存於區塊鏈節點,防止內部或外部篡改,確保資料完整性。
● 透明可追溯:任何操作歷史均可透過區塊鏈瀏覽器公開查詢,滿足高合規性審計要求(如一般資料保護條例、健康保險流通與責任法案)。
● 智慧合約觸發合規檢查:預設合規規則(如「管理員刪除日誌觸發警報」),自動執行驗證並產生報告。
● 法律證據效力:區塊鏈記錄的不可竄改性為法律糾紛或合規調查提供可信證據。
應用人群:
針對金融、醫療、供應鏈等高敏感資料產業,需滿足嚴格法規要求或對抗資料竄改的場景,如跨境交易、關鍵資料存檔等。
評分:★★★☆☆
六、遠距辦公統一監控平台
功能:
專為分散式辦公場景設計,提供:
● 跨裝置行為追蹤:無論員工使用公司電腦、個人裝置或行動終端,均可實現統一的行為監控與策略執行。
● 動態策略適配:依地理位置(如公共無線上網停用敏感操作)、網路環境(不同區域權限差異)自動調整管控規則。
● 即時協作安全:監控線上會議、協作工具(如雲端文件、即時通訊)中的敏感資訊共享,防止資料外洩或誤操作。
● 分散式團隊管理:集中平台統一配置策略、查看多終端行為報告,降低遠端管理複雜度。
應用人群:
適合遠距辦公比例高的企業(如科技公司、教育機構)、跨國公司或彈性用工場景,確保混合辦公環境下的安全一致性。
評分:★★★☆☆
編輯:玲子


 洞察眼MIT系統


 冀公網安備13019902001038號

